专业专注
专注于勒索病毒防护领域,深耕技术研发与实战应用
Solar应急响应团队提供7×24小时勒索病毒处置、溯源分析、数据恢复与安全加固服务。
Solar应急响应团队长期专注于勒索病毒样本分析、逆向研究与攻击链溯源,具备丰富的实战处置经验。面对突发勒索事件,团队可快速开展样本研判、入侵路径分析和数据恢复,并结合日志、溯源工具及专家经验,还原攻击过程,为客户后续处置、安全加固和事件复盘提供专业支撑。
已协助 500+ 企业进行应急响应处置
安全专家
30+
应急响应案例
200+
勒索样本分析
100+
应急服务支持
7×24 小时
我们的理念与承诺
专注于勒索病毒防护领域,深耕技术研发与实战应用
以客户需求为导向,提供7×24小时全天候服务支持
及时响应,第一时间启动研判与隔离处置,快速遏制风险扩散。
数据恢复不成功不收费,用结果证明实力
从西部边疆到全国市场的跨越
2020
成立Solar应急响应团队,首次成功处置Mallox勒索家族事件,协助客户完成数据恢复,并通过溯源分析精准定位入侵点,实施全面修复与安全加固。
2021
成功协助某能源公司恢复了遭受Phobos勒索家族攻击的28台服务器,避免了280万美元的赎金支付。Solar应急响应团队深入分析了Phobos加密器,成功溯源攻击源头,提供了详细的修复建议。数据恢复完成后,还为该公司实施了全面的安全加固措施,确保系统免受二次攻击风险。
2022
通过逆向分析mallox勒索家族的三款加密器版本,成功开发了相应的数据恢复工具。
2023
搭建Solar应急响应官网,支持检索200+种勒索病毒家族特征信息。用户可上传勒索信或加密样本,快速识别感染的勒索家族及获取修复建议。同时,网站提供专属客服咨询服务,帮助用户及时控制感染范围,避免影响进一步扩大。
2024
通过对受灾用户机器中提取的lol勒索家族加密器进行逆向分析,成功开发出恢复工具,并在公众号上免费公开发布,供受该勒索家族感染的用户使用。
2025
自研“思而听”沙箱平台,支持用户上传可疑文件进行深度分析,提供详细的威胁情报和行为报告,帮助快速识别潜在恶意活动。沙箱系统涵盖静态与动态分析,提供文件哈希、代码特征、网络流量等多维度检测结果,协助用户全面了解文件安全性,提升整体防御能力。
构建“人才—防护—运营”能力链
自主研发“知行”AI网络安全教育平台、“天狩”网络安全竞赛平台与“魔域”攻防演练平台,构建覆盖安全意识、技术能力与攻防实战的教育与实训体系。
重点打造面向勒索攻击的防勒索能力体系,形成以RDR勒索检测与恢复终端与模拟演练平台为核心的防护组合,覆盖威胁发现、应急响应、数据恢复与安全加固等关键环节。
构建覆盖本地、驻场、远程与海外多场景的安全运营体系,融合多种安全机制,为客户提供7×24小时托管式安全运营服务。
专业的团队,专业的技术,专业的服务
质量管理体系认证
信息安全管理体系认证
信息技术服务标准认证
考试授权运营机构
技术支撑单位
信息安全服务资质认证
IT服务管理体系认证
国家高新技术企业认定
如果您有任何问题或需要我们的服务,请随时与我们联系。
服务热线
400-6136-816电子邮箱
bwl@sierting.com公司地址
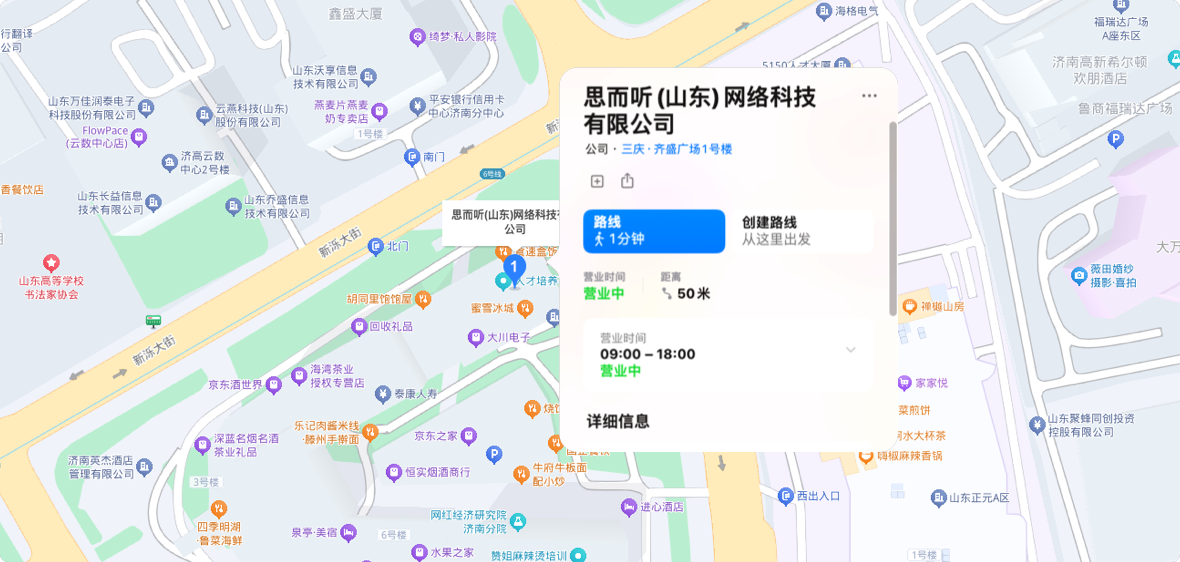
山东省济南市历下区新泺大街三庆·齐盛广场1号楼8层