工具简介
本工具是一款运行于 Linux 环境的集成化自动化取证分析工具,能够在安全事件发生后,对受灾主机进行快速排查与证据收集,自动检测系统中可能存在的后门、恶意进程及配置异常,用于支撑应急响应与溯源分析。
使用说明
1. 启动前准备 —— 针对该路径此文件授予权限:
chmod 777 solar-Linux溯源脚本.sh
2. 运行:
./solar-Linux溯源脚本.sh

3. 内容输出 —— 最终会同路径下生成一个文件夹,将该内容打包即可。

配套查询工具(EFU_Tool)
支持遍历文件和目录,导出 Everything 可识别的 .efu 格式。常用参数:
- -h:查看帮助
- -a:遍历整个系统(默认)
- -o <path>:导出 efu 文件到指定路径
- -p <path>:指定遍历文件夹
- -n:不导出 .efu 文件
- -f <name>:根据文件名称搜索
- -c <content>:根据文件内容搜索
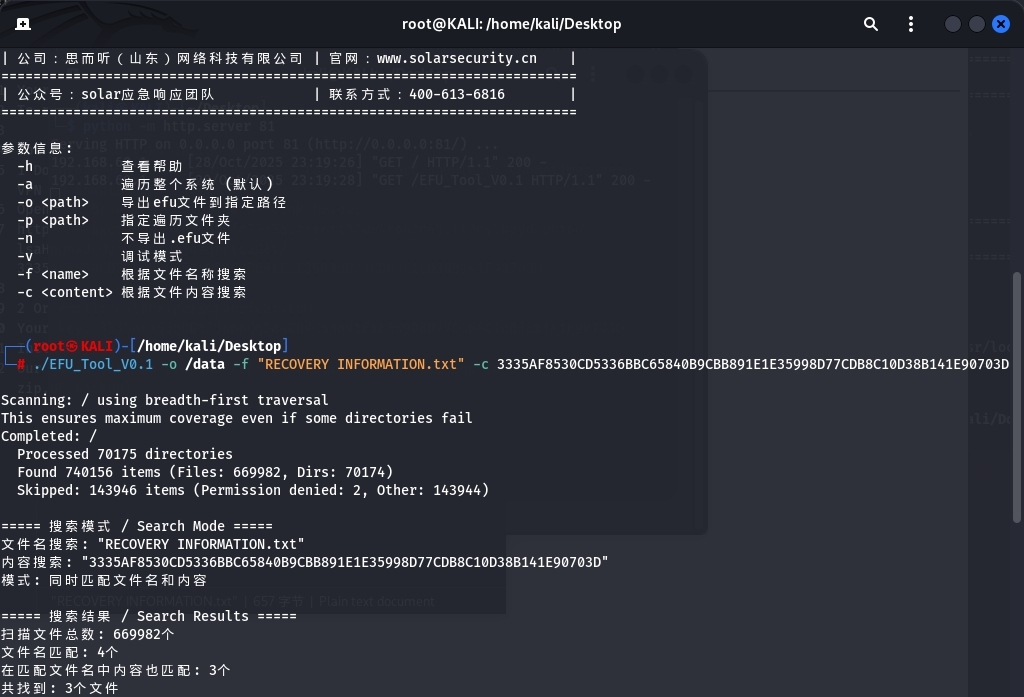
查询勒索信 ID:-f 与 -c 配合使用,可直接在 Linux 系统上检索是否存在多个勒索信 ID;导出的 efu 文件可拷贝到 Windows 环境下,使用 Everything 查询勒索信 ID。
默认遍历所有文件并导出 efu:

勒索信 ID 检索:

排查能力
- 后门排查:最近修改的系统配置文件、启动脚本目录检查、SUID/SGID 文件检测、RPM 包完整性检查
- 用户与登录检查:当前登录用户、最近登录记录、用户与组列表、UID 为 0 的用户、sudo 权限用户、失败登录尝试、空密码账户
- 基础日志分析:系统错误日志
- 网络检查:监听端口、网络连接(TCP/UDP)、网络接口、DNS 配置、Hosts 文件