事件背景:供应链攻击的隐蔽性升级
近期,网络安全研究人员发现 npm 生态中出现了两个恶意软件包(bianira-ui 和 fluid-type-ui),这些包通过一种被称为“NullReceiver”的新型技术,在区块链上隐藏其命令与控制(C2)服务器的 IP 地址。从我们的应急响应经验来看,攻击者利用 npm 仓库进行恶意代码投递已是常态,但此次攻击将区块链作为基础设施的手段,标志着威胁行为体在规避检测方面又迈出了危险的一步。
这些恶意包虽已从 npm 下架,但在上架期间已被多次下载。根据初步分析,该活动展现了典型的针对性攻击特征,且相关技术手法与此前曾被曝光的、利用区块链进行通信的攻击组织存在高度关联。
攻击链分析:从下载到 C2 连接
这一环节是很多企业容易忽视的,即开发者在安装第三方依赖包时,往往缺乏对包内容深度的静态扫描。该攻击的完整执行链路如下:
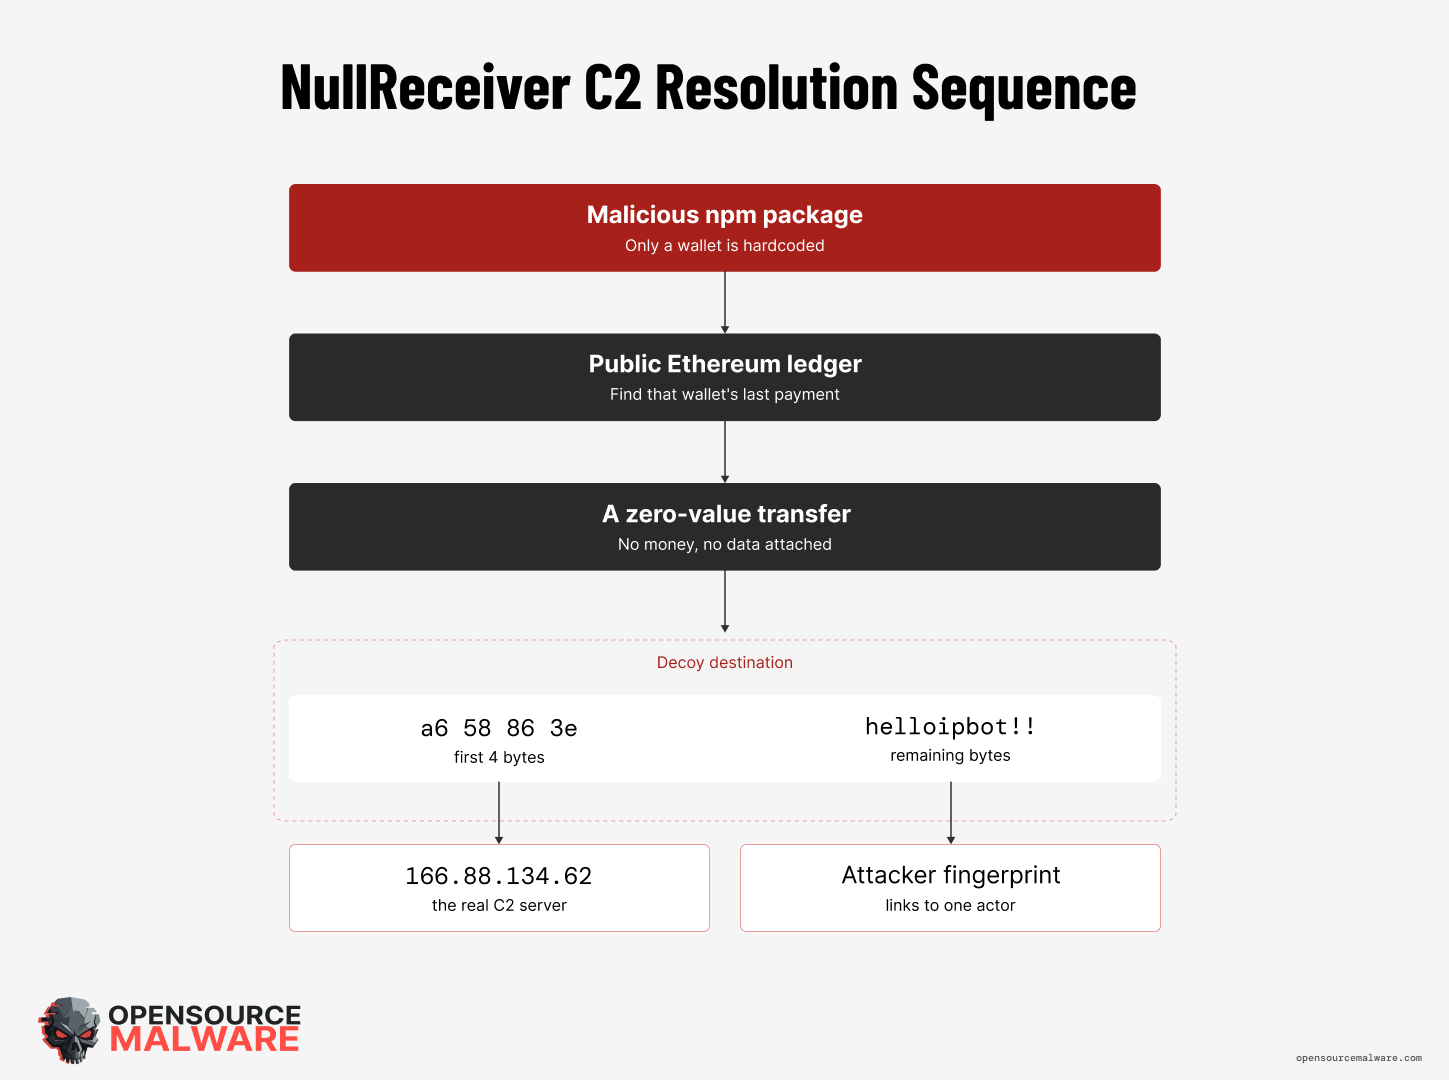
首先,攻击者通过伪装成 UI 组件库的 npm 包诱导用户下载安装。当这些恶意代码在受害者机器上运行时,程序会硬编码一个特定的攻击者钱包地址。
随后,恶意程序会在区块链上查询该钱包的最新一笔对外转账记录。关键点在于,这笔交易是“零值、零数据”的,仅作为载体存在。
最后,恶意程序从该交易的“接收方地址”中提取特定字节,将其转换为 IP 地址,并自动建立连接。整个过程无需调用智能合约,也不在交易的负载字段(Payload)中留下任何痕迹,极大地增加了防御方通过传统网络流量分析定位 C2 的难度。
技术手法解析:NullReceiver 的“极简”哲学
NullReceiver 技术是此前 EtherHiding 技术的升级版。EtherHiding 曾因利用智能合约存储恶意脚本而闻名,但它存在一个致命弱点:固定的目标地址易于被监控。
NullReceiver 则彻底抛弃了这种做法。它通过构造一个根本不存在的“接收方地址”,将 C2 服务器的 IP 信息编码进地址的十六进制字节中。由于该地址在区块链上仅用于传输这几字节的信息,且每次查询都会使用全新的、一次性的地址,防御者很难通过追踪“固定的监控目标”来发现攻击踪迹。
此外,由于交易内容完全为空,其产生的区块链 Gas 费用极低,且在网络层面上表现得极为普通,这使其在海量区块链流量中几乎能够做到“隐形”。
威胁溯源与安全建议
根据情报分析,此类利用区块链基础设施进行 C2 通信的行为,常与特定国家背景的攻击组织相关联。他们通过 LinkedIn 招聘欺诈等方式接触目标,诱导受害者安装恶意软件,进而部署此类极具隐蔽性的后门。
从 Solar 应急响应团队的实战经验来看,针对此类攻击,企业应建立严密的供应链安全防御体系:
- 严格管控第三方库引入:在 npm 等开源平台引入依赖时,必须经过自动化安全扫描,重点关注包的上传者信誉、版本更新频率及代码中的硬编码行为。
- 网络侧细粒度监控:重点监控内网主机对区块链节点或公共区块链浏览器 API 的异常访问行为。
- 动态行为检测:对于开发环境中的异常进程行为(如频繁查询外部钱包地址记录),应及时进行阻断和审计。
类似攻击近年来明显增加,攻击者正不断利用区块链的去中心化特性来构建“防弹”基础设施。企业在关注传统漏洞修复的同时,必须将供应链安全治理提升至核心战略高度。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com