事件背景与观察
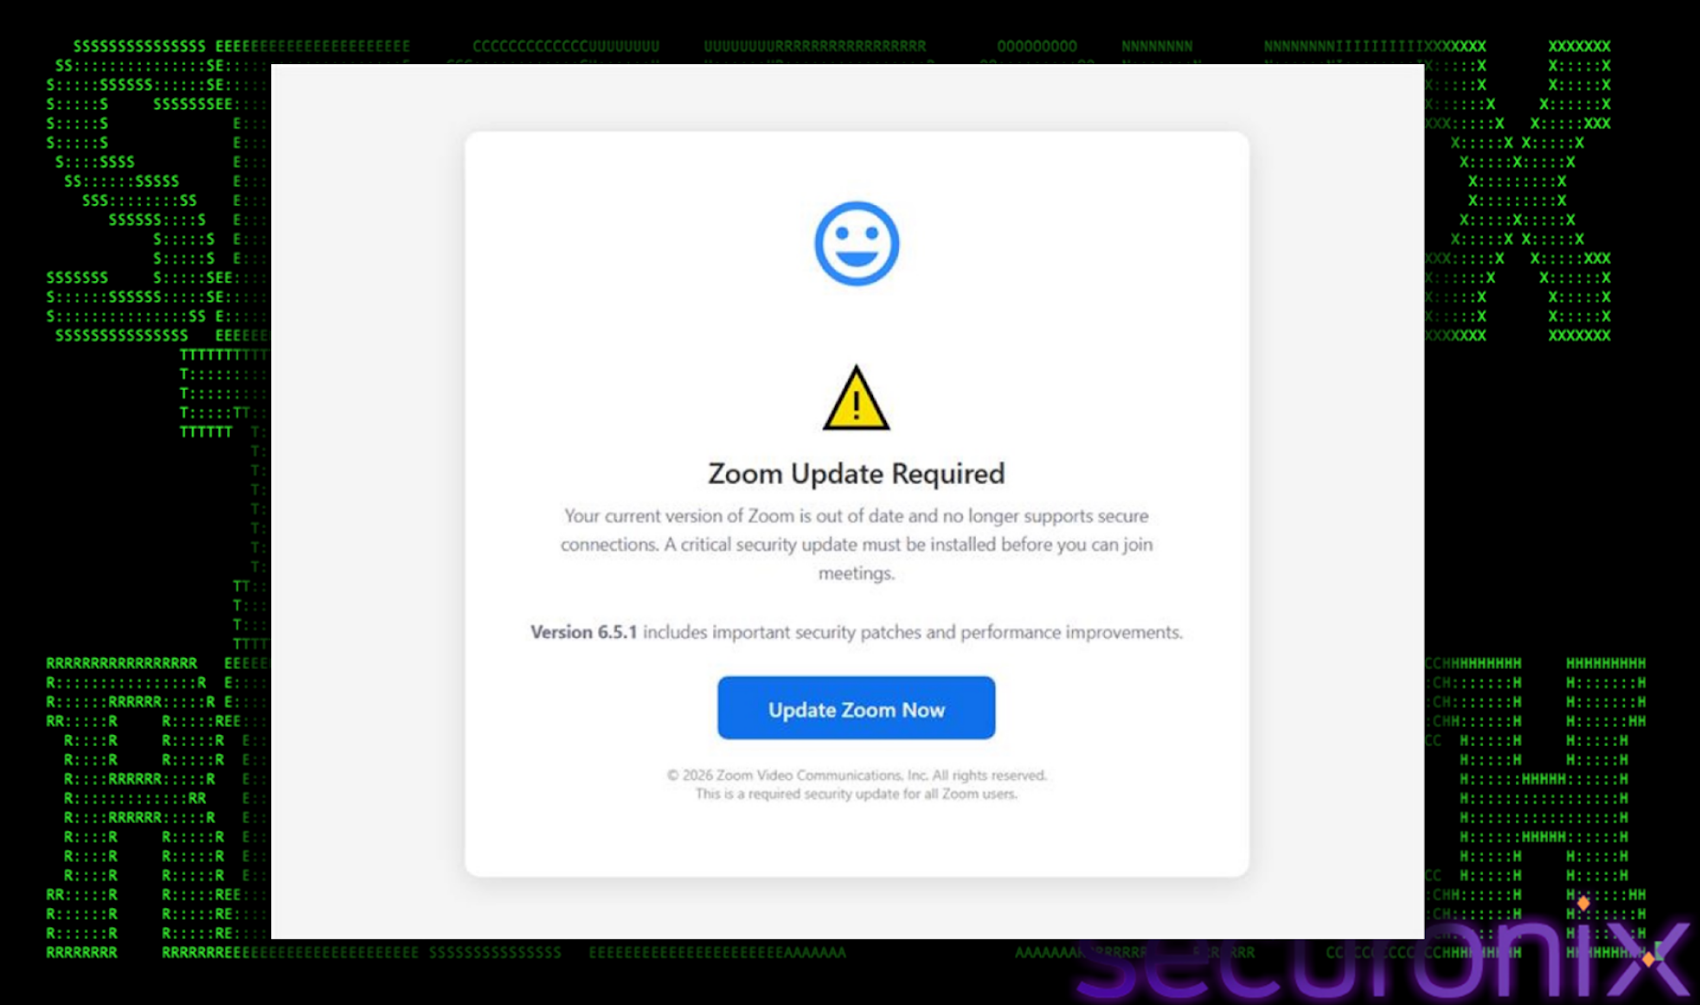
近期,安全研究人员披露了一项代号为 SMOKE#SCREEN 的持续性攻击活动。攻击者广泛利用 Adobe、Zoom 等常用软件的“更新”提醒,以及伪造的业务文档审查请求,诱导受害者下载并执行恶意载荷。这一活动的最终目的是在目标主机上部署 ConnectWise ScreenConnect(一款合法的远程监控与管理工具,即 RMM),从而建立持久的远程访问权限。
从我们的应急响应经验来看,攻击者越来越倾向于“借壳”合法工具进行攻击。RMM 工具因其在企业环境中广泛使用,往往被安全策略列入白名单,这使得攻击者能够轻松避开传统防御机制,将恶意行为完美融入正常的 IT 管理流量中。
攻击链深度解析
SMOKE#SCREEN 活动展现了高度的灵活性和对抗性。攻击链通常始于精心设计的网络钓鱼邮件,通过以下关键步骤完成渗透:
- 初次接触:攻击者发送含有钓鱼链接或附件的邮件,诱导用户下载包含 VBScript 脚本的压缩包或通过 HTML 页面跳转至 Dropbox 等受信任的云存储平台下载恶意程序。
- 环境探测与对抗:脚本在运行前会执行严密的环境检测,通过扫描 Wireshark、Process Monitor、虚拟机组件(如 VMware Tools、VirtualBox)等进程,一旦发现处于分析环境或沙箱中,便会立即终止运行。
- 权限提升与防御绕过:在部分攻击变种中,脚本会尝试通过修改注册表关闭 Windows SmartScreen,并利用 UAC 提权漏洞获取管理员权限,同时通过移除文件的“Zone.Identifier”标记(即消除“来自互联网”的警告)来绕过安全检测。
- 落地安装:最终,攻击者会通过 PowerShell 或批处理脚本下载并执行 ScreenConnect 代理程序,该代理会连接至攻击者控制的服务器,实现远程接管。
技术手法分析
该活动的一个显著特点是其基础设施的“动态化”。攻击者不仅利用了 WsgiDAV 服务器作为载荷分发和 C2 通信平台,还多次使用 Cloudflare Quick Tunnel 建立临时通道。这种方式极大地增加了溯源难度,因为这些隧道服务通常不被企业防火墙重点监控。
这一环节是很多企业容易忽视的:攻击者利用了企业对云服务(如 Dropbox、Cloudflare)的天然信任。当攻击者将恶意载荷托管在这些合规平台上时,传统的域名信誉过滤机制往往会失效。
类似攻击的演变
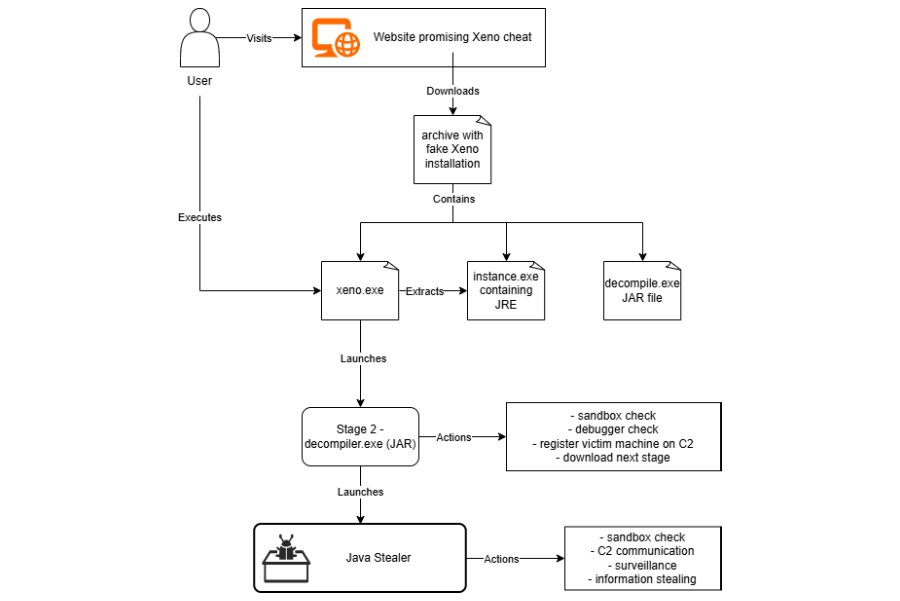
除了上述针对办公环境的攻击,近期还有另一类针对游戏玩家的攻击活动(如伪装 Xeno Roblox 辅助工具),通过部署 Powercat 信息窃取木马,实现对浏览器凭据、加密钱包、社交账号的全面窃取。这类攻击同样具备远程控制功能,证明了“信息窃取+远程持久化”已成为当前黑产攻击的标准模板。
Solar 安全建议
面对此类隐蔽的远程管理工具滥用,Solar 团队建议广大企业用户采取以下防御措施:
- 严格管控 RMM 工具:全面排查企业内部合法的 RMM 工具使用情况,对未授权的 ScreenConnect 或其他远程管理软件进行阻断,并限制其仅能从已知安全 IP 连接。
- 强化终端防护:限制普通用户执行 MSI 或不明来源脚本的权限,防止恶意程序通过 UAC 绕过机制获取更高权限。
- 监测异常行为:重点监控 PowerShell、cmd.exe 等进程的异常调用,特别是那些尝试篡改安全产品配置、删除 ADS 数据流的行为。
- 提升钓鱼防范意识:加强对员工的邮件安全教育,特别是针对“软件更新”类的紧急通知,应要求员工通过官方渠道进行验证,而非点击邮件链接。
类似攻击近年来明显增加,攻击者的战术从最初的简单脚本执行,演变为如今结合反分析技术、利用云基础设施的复杂作战模式。企业必须建立起以“行为监测”为核心的纵深防御体系。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com