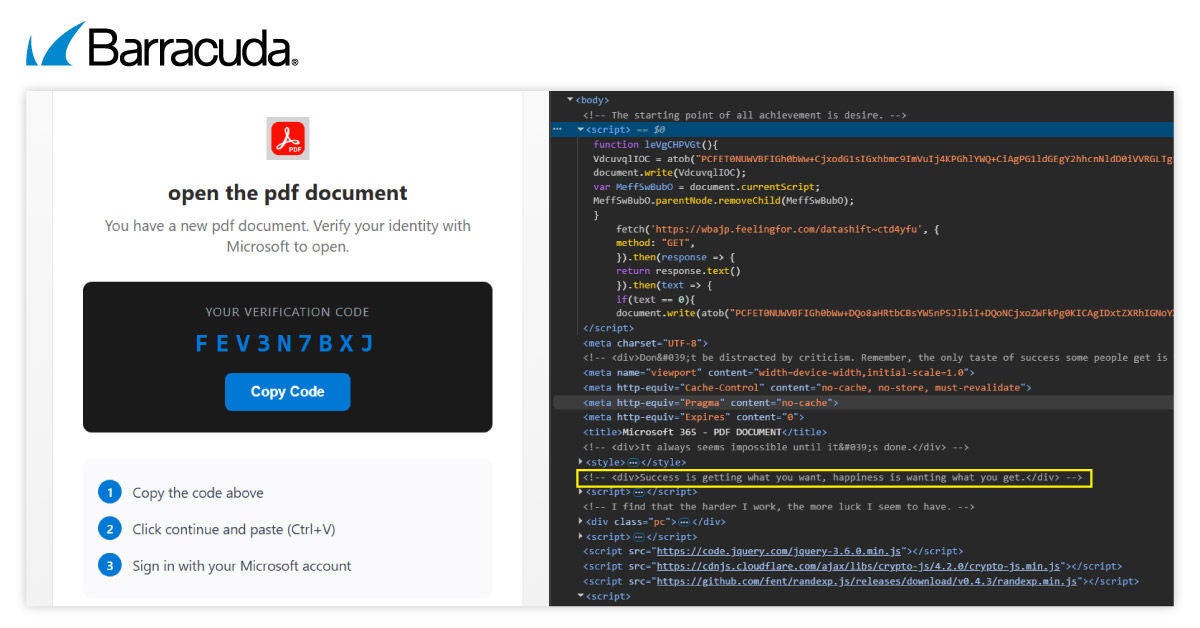
事件背景与工具演进
近年来,网络犯罪的“工业化”趋势愈演愈烈。作为典型的钓鱼即服务(PhaaS)平台,Greatness 自 2022 年被发现以来,一直在不断进化。从最初简单的凭据收集,到如今集成了 AiTM(中间人攻击)、OAuth 授权滥用以及最新的设备代码钓鱼技术,该平台已演变为一个功能高度集成的攻击生态系统。
从我们的应急响应经验来看,类似 Greatness 这样通过 Telegram 频道运营、按月付费订阅的模式,大大降低了网络犯罪的门槛。攻击者仅需支付数百美元,即可获得包含多套诱饵模板、域名配置及实时统计后台的完整攻击链,这使得针对 Microsoft 365 等企业办公平台的攻击变得更加频繁且难以防范。
攻击链深度解析
Greatness 的攻击流程经过精心设计,旨在最大程度提高成功率并规避安全监测:
- 多阶段重定向:受害者点击钓鱼链接后,会触发包含 User-Agent 指纹识别、反分析检查和 CAPTCHA 验证的五阶段跳转,有效过滤了安全研究人员的自动化分析。
- 信任利用:攻击者巧妙利用了企业对特定供应商(如 RingCentral)的信任配置,通过将目标列入安全发件人白名单,绕过了标准的邮件网关过滤机制。
- 设备代码钓鱼(Device Code Phishing):这是该平台最新的“杀手锏”。与传统的欺诈登录页面不同,该手法利用合法的 OAuth 2.0 设备授权流。受害者会被要求输入一个短代码,由于页面本身指向微软官方,用户极难察觉异常。一旦输入,攻击者即可在后台静默获取令牌,从而彻底绕过 MFA 验证。
攻击手法与危害
一旦成功获取访问令牌,攻击者通常会迅速通过 Microsoft Graph API 枚举受害者的 Outlook、Teams、SharePoint 及 OneDrive 等资源。
从我们的应急响应案例中发现,这一环节是很多企业容易忽视的重点:攻击者在获取令牌后,往往会通过注册新设备生成主刷新令牌(PRT)来实现长期驻留。即使后续受害者修改了密码,只要令牌未过期,攻击者的访问权限依然有效。我们曾监测到攻击者利用窃取的令牌,在初始攻击两周后依然能够持续访问受害者账号,这凸显了会话管理的重要性。
Solar 专家建议
针对此类日益精进的钓鱼攻击,仅仅依靠传统的安全意识培训已不足以应对。我们建议企业从以下维度加强防御:
- 收紧条件访问策略:这是防御设备代码钓鱼最直接的手段。建议在全局范围内禁用不必要的设备代码授权方式,如果业务确实需要,应仅针对特定用户或资源开启,并进行严格的审计。
- 升级 MFA 方式:尽快从传统的短信或验证码 MFA 迁移至 FIDO2 等抗钓鱼的 MFA 认证方式。
- 审计供应商白名单:定期审查邮件系统中的白名单设置。正如本次事件所展示的,供应商数据泄露往往会导致企业内部对该供应商的信任配置成为攻击的突破口。
- 强化异常行为监测:重点关注短时间内异常的设备注册行为、不明来源的 Graph API 调用以及账号在非正常地理位置的登录记录。
类似攻击在近年来明显增加,企业应将安全防御重心从“防范单点钓鱼”转向“全链路会话安全管理”。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com