依托 Solar 安全运营响应团队的日常实战沉淀,我们会定期分享在安全运营中处置的典型应急响应事件,涵盖银狐木马、APT 攻击、勒索病毒等各类主流威胁。 作为专业的应急响应中心,Solar 致力于为复杂多变的安全事件提供从深度溯源到闭环处置的全流程支持。针对银狐、APT 等具有高隐蔽性的威胁,我们不仅聚焦于对其攻击行为的深度剖析,更致力于还原其完整的活动链路,并同步输出切实可行的清除闭环操作方案。突发危机干预通道: 若您的核心资产正面临加密锁定或数据勒索风险,请通过文末二维码联系我们。我们提供全天候紧急介入服务,协助您快速切断攻击链路,全力挽回业务损失。
前言
近期,国家安全部发布官方公告,提醒广大科技从业者及公民警惕境外间谍机构投放的恶意浏览器插件。此类插件利用后台静默监控、数据隐蔽回传等手段窃取敏感信息,直接威胁国家安全及关键基础设施安全。
[插入视频:国家安全部安全提示]
Solar 应急响应团队第一时间针对该威胁链路展开技术攻坚,对近期外网热议的俄罗斯黑产工具包 “Stanley” 进行了全流程复现。该套件不仅具备极高的欺骗性,更通过成熟的黑产供应链实现自动化收割。
“Stanley”恶意插件套件核心威胁综述
根据对 Daniel Kelley 发布的研究报告及外网安全情报的梳理,Stanley 展现了黑灰产标准化、流水线化的新趋势:
- 官方审核规避机制: 开发者声称掌握了绕过 Google Chrome 商店审核的特定方法。通过“洗白”策略,将带有恶意逻辑的插件伪装成正常的办公或备忘录工具上架。
- “透明纸”劫持技术: 区别于传统钓鱼 URL,该插件在受害者访问真实金融机构或交易平台时,通过
iframe覆盖一层全透明的伪造页面,地址栏仍显示合法域名,实现“无感”劫持。 - MaaS(恶意软件即服务)架构: 提供完善的 C2 后台,支持实时监控受害者的环境信息、Cookie 及地理位置。
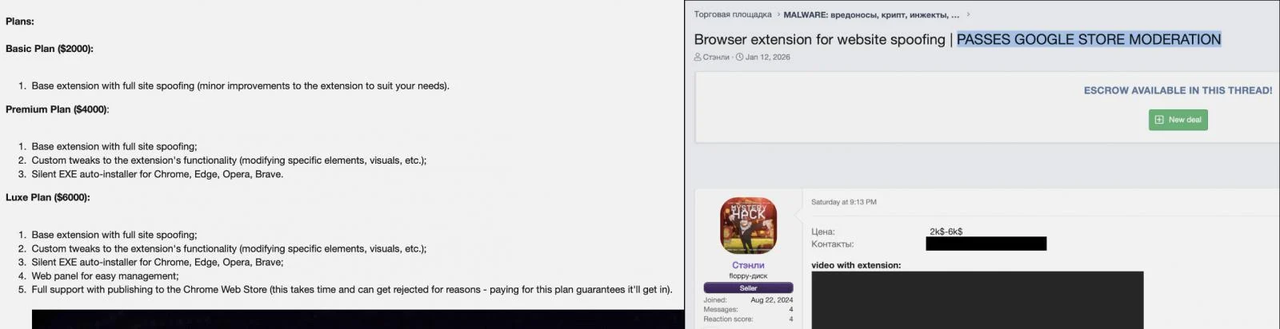
Stanley在网络犯罪门户网站上获得推广
技术复现与深度拆解:由于原始情报仅包含功能性描述及部分零散技术点,缺乏可直接用于分析的工程化代码,Solar应急响应团队依据其核心功能:包括但不限于欺骗性 iframe 注入逻辑、自定义伪造通知(弹窗钓鱼)、屏幕实况同步、环境指纹采集(主机IP、UA、当前域名)以及全量Cookie与历史记录外泄等,在受控实验室环境下进行了全流程的逆向还原与代码级拆解。
合规性声明:本文涉及的所有技术细节均在隔离的本地实验环境中完成复现。本研究仅旨在剖析黑灰产攻击链路并提供针对性的防御加固建议,严禁将相关技术用于任何非法用途,请严格遵守《网络安全法》等法律法规。
钓鱼插件安装与复现分析
插件安装逻辑演示
在实际攻击场景中,插件主要通过官方商店误导、私下打包传输或非官方渠道分发。Solar 团队在受控环境下模拟了“未打包扩展程序”的加载过程。
- 环境梳理: 复现环境分为受害者端、用于伪造官网的伪造前端,以及用于获取信息及远程控制的 C2 后端。
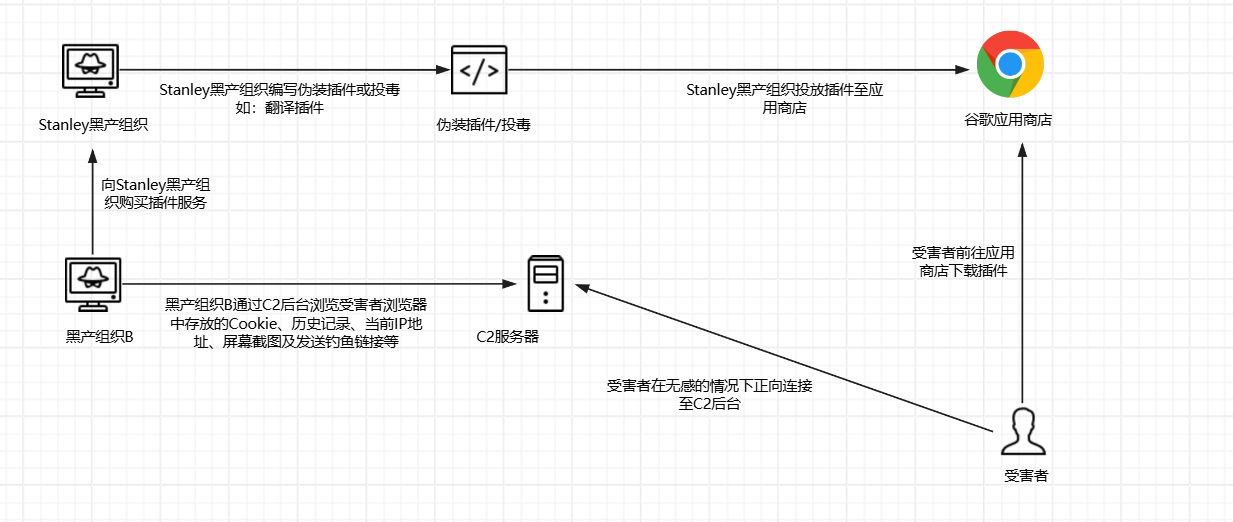
黑产组织投毒插件及受害者上线链路图
- 代码表述: 本次实验使用明文代码还原实际情况,本地文件拓扑涵盖了 API 接口、数据目录、被投毒插件核心及伪造站点前端源码。
- 加载过程: 通过访问
chrome://extensions/开启开发者模式,诱导用户加载恶意扩展目录。

加载未打包的扩展程序入口

确定插件目录并执行导入
- 伪装身份: 导入成功后,名为 “System Security Assistant” 的插件(对应
manifest.json中的name字段)即在后台启动。

插件导入成功视图
无感上线与流量隐蔽性分析
注:本次劫持的官网仅为实验演示,正常情况下无害!
插件加载后,受害者并不会立刻产生警觉。当受害者尚未访问目标网站时,C2 后台列表为空。

C2 后台页面(初始状态,暂无受害者记录)
当受害者访问被劫持的特定网站(如 Solar应急响应官网(实验环境))时,劫持前后的页面在视觉上几乎无异。

受害者视角:未劫持状态下的官网

受害者视角:被劫持状态下的官网
技术深度分析
通过 F12 开发者工具观测发现,被劫持页面在请求 index.html 后,插件立即介入并判定域名符合劫持规则,随后加载伪造的前端页面。这种劫持技术与重定向不同:页面未变、域名未变,实现了彻底的“无感上线”。

被劫持后页面分析,显示域名未变动
此外,传统的网络监控难以在当前页面的 Network 中捕捉到与 C2 后端的通讯请求,因为恶意流量被封装在插件的 Service Worker 中运行。

被劫持官网只有与伪造前端的请求流量

检查视图位置:恶意交互逻辑的隐身处
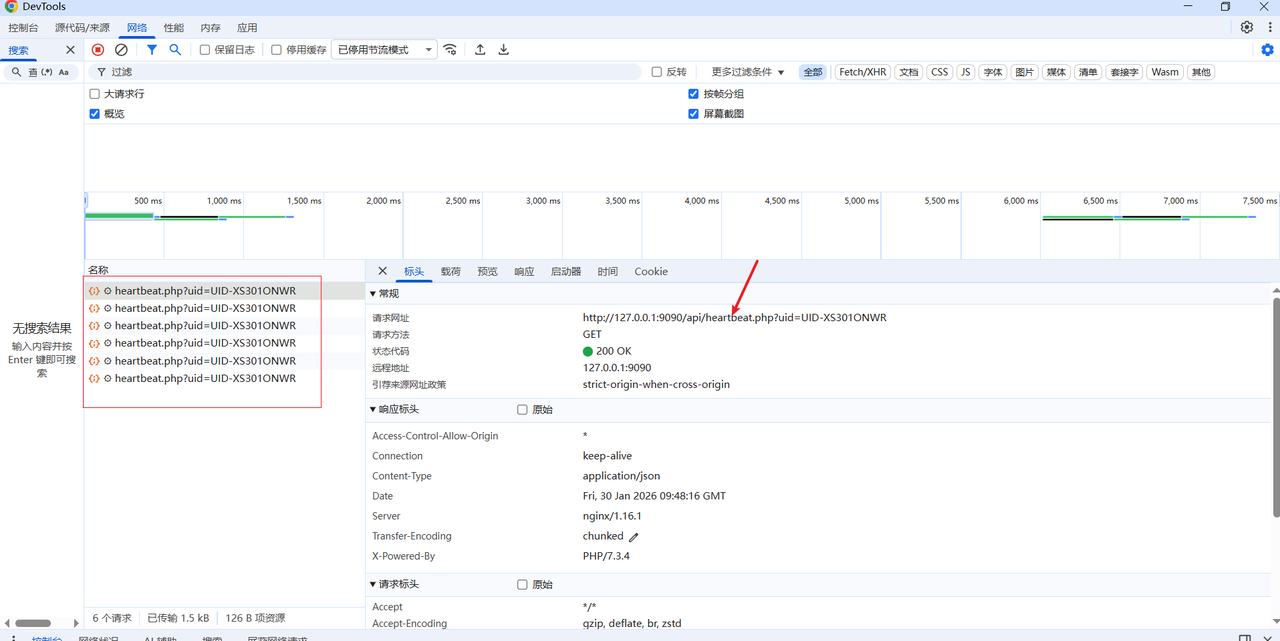
来自 C2 后台的心跳请求包