事件背景:被忽视的“带外”安全隐患
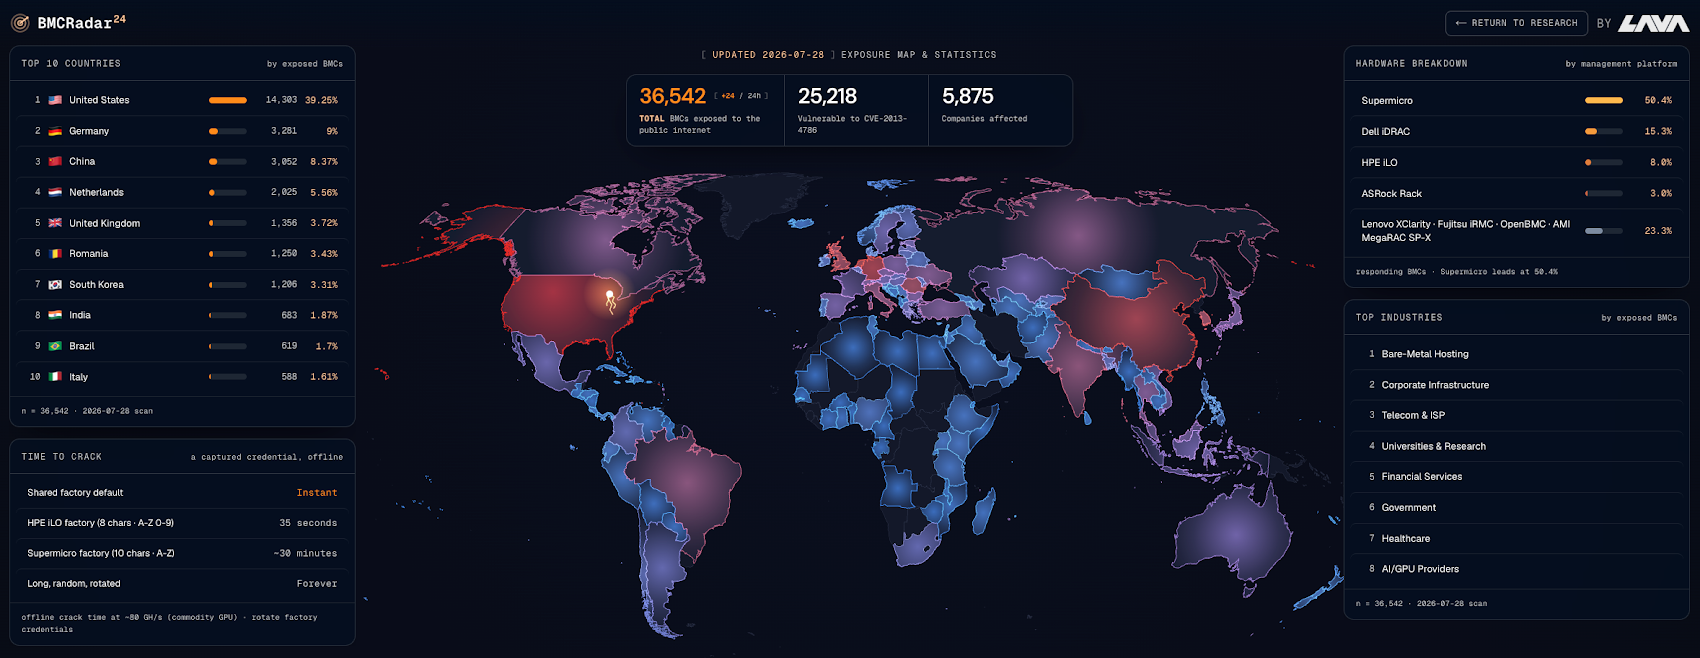
近期,安全研究人员披露了一项严峻的基础设施安全风险:全球范围内有超过36,000个基板管理控制器(BMC)接口直接暴露在互联网上,其中24,650个接口在未登录状态下即可泄露基于密码生成的身份验证哈希。
BMC作为服务器主板上的专用管理处理器,拥有极高的权限,负责电源管理、固件更新、远程控制台接入及系统恢复等核心功能。从我们的应急响应经验来看,很多企业在进行云工作负载和操作系统加固时,往往忽略了这些底层的管理接口。由于BMC独立于宿主操作系统运行(即带外管理),一旦被攻破,攻击者将获得超越操作系统的最高控制权,即使重装系统也难以根除,是极佳的持久化跳板。
攻击链分析:CVE-2013-4786 的“老树新芽”
本次泄露的核心原因在于经典的 IPMI v2.0 协议漏洞(CVE-2013-4786)。这一漏洞存在已久,但在当前 GPU 算力暴涨的背景下,其威胁程度被几何级放大。
攻击链通常如下:
- 侦察阶段:攻击者扫描互联网上的 UDP 623 端口,识别暴露的 BMC 接口。
- 漏洞利用:攻击者无需身份验证,直接向目标发送请求。由于 IPMI v2.0 协议设计的固有缺陷,BMC 会在响应中返回包含 HMAC-SHA1 的身份验证代码。
- 离线破解:攻击者获取该 HMAC 值后,在本地利用 GPU 算力进行高速离线暴力破解。研究显示,即便是带有特定标签的工厂默认密码,在现代 GPU 环境下也能在短时间内被攻破。
这一环节是很多企业容易忽视的,因为它们误认为只要不登录就不存在风险,却不知协议本身的交互逻辑已经泄露了关键凭据。
风险评估与现状
数据统计显示,这些暴露的系统广泛分布于美国、德国、中国及荷兰等国家,涉及 Supermicro、HPE 等主流厂商。令人担忧的是,部分设备仍在使用出厂默认密码,或者采用了极其简单的密码策略。
类似攻击近年来明显增加。我们此前曾观察到勒索病毒团伙利用此类接口在 HPE iLO 系统上留下勒索信。如果攻击者成功获取控制权,不仅能窃取敏感数据,还能通过共享基础设施实现横向移动,这对当前大规模部署的 AI 数据中心架构构成了巨大的隐患。
Solar 安全建议与经验
针对此类底层安全风险,我们建议企业采取以下加固措施:
- 网络隔离(最关键):严禁将 BMC 管理接口直接暴露在公网。必须通过 VPN 或跳转机在专用的私有管理网络中访问,并在边界防火墙上封禁 UDP 623 端口。
- 强制更改默认凭据:在服务器上线部署前,务必强制修改所有出厂默认密码。对于已上线设备,应立即执行密码轮转,并使用高强度、复杂的密码策略。
- 最小权限与访问控制:通过网络访问控制列表(ACL)限制仅允许特定的管理员 IP 地址段访问 BMC 接口。
- 禁用不必要功能:如果业务不需要,请在 BIOS 或 BMC 设置中禁用遗留的 IPMI 1.5 等不安全协议。
- 持续监控:将 BMC 的登录日志与访问行为纳入企业的统一安全运营中心(SOC)监控范围,重点排查异常时间段的访问行为。
基础设施的安全性是业务稳定的基石。正如我们常说的,安全不能只看“面子”,更要看“里子”。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com