AI驱动下的安全防御新范式
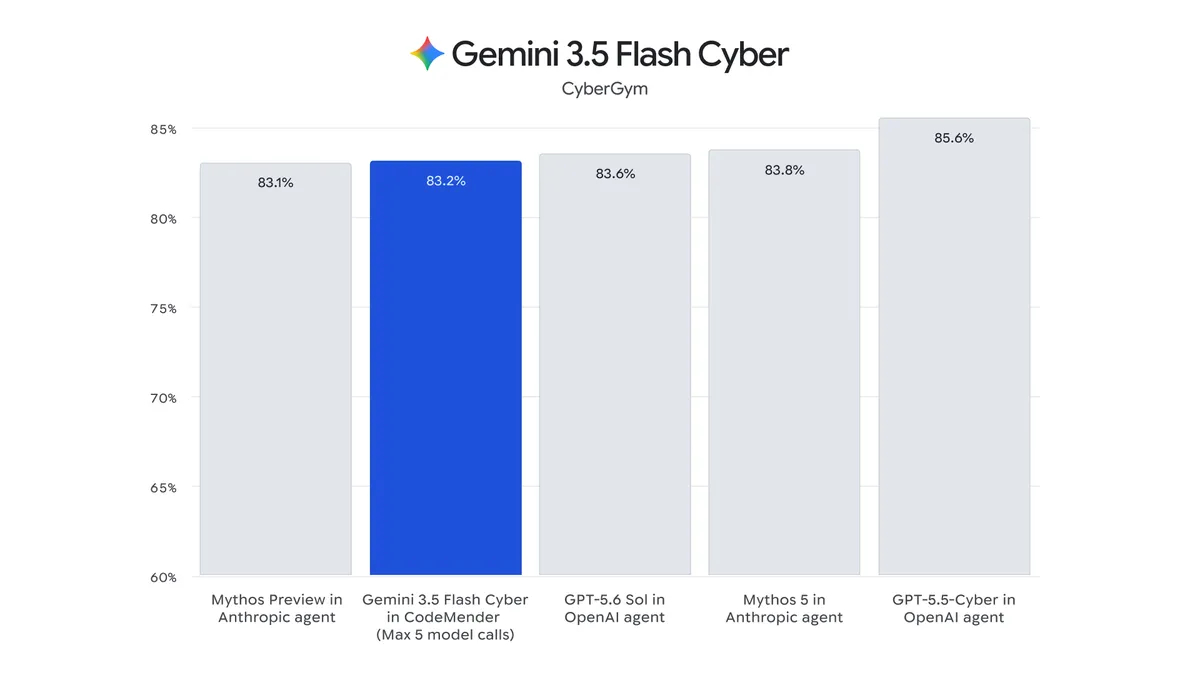
近期,Google DeepMind正式发布了Gemini 3.5 Flash Cyber模型。这不仅是一款针对安全场景优化的轻量级AI,更是Google在AI辅助安全防御领域的一次重大战略布局。不同于通用的代码生成模型,该模型专门针对漏洞挖掘、验证及自动化补丁生成进行了深度定制。
从我们的应急响应经验来看,传统的人工代码审计往往面临海量代码与复杂逻辑的挑战,而AI的介入正在改变这一平衡。Gemini 3.5 Flash Cyber的出现,标志着“AI辅助安全”正从辅助工具向实战型防御中枢迈进。
技术突破:从代码扫描到漏洞闭环
根据官方披露的测试数据,Gemini 3.5 Flash Cyber在处理复杂项目(如Chrome和Safari浏览器内核)时,展现出了超越现有顶尖模型(如Claude Opus 4.6)的性能。特别是在针对V8 JavaScript引擎的测试中,该模型能够发现更多深层次的内存破坏类漏洞,甚至成功绕过ASLR和W^X等主流安全防御机制,生成可靠的利用原型。
这一环节是很多企业容易忽视的:漏洞挖掘不仅仅是发现问题,更在于对复杂攻击路径的重现与闭环修复。该模型通过CodeMender智能代理,实现了“扫描-验证-修复”的自动化闭环,极大地缩短了从漏洞暴露到补丁落地的响应时间。
安全部署的“双刃剑”考量
考虑到该技术可能带来的双重用途风险,Google采取了极为审慎的部署策略。目前,Gemini 3.5 Flash Cyber仅向政府机构及部分受信任合作伙伴开放,通过限定渠道(CodeMender)进行试点。
类似攻击近年来明显增加,攻击者也在积极利用AI技术提升漏洞挖掘能力。Google此次限制范围的举措,实际上是为了在提升防御效率的同时,防止核心漏洞挖掘能力被恶意利用。对于广大企业而言,这提醒我们,在引入AI安全工具时,权限管理与使用合规性是不可逾越的红线。
Solar团队的应急响应建议
面对AI改变安全攻防格局的趋势,Solar应急响应团队建议企业关注以下方向:
首先,建立“AI+人工”的协同防御架构。AI虽然在漏洞挖掘上表现卓越,但对于业务逻辑漏洞的理解仍需安全工程师的经验加持。
其次,强化代码安全生命周期管理。随着AI辅助工具的普及,漏洞披露的速度将加快,企业应加强自动化补丁管理流程,确保在AI发现漏洞后,能迅速完成测试与部署。
最后,保持对前沿技术的持续关注。无论是开源的AI安全模型还是闭源的企业级平台,主动评估其在自身业务环境下的适用性,是应对未来复杂威胁的必要手段。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com