肆虐的AI应用漏洞:两成应用“敞开大门”
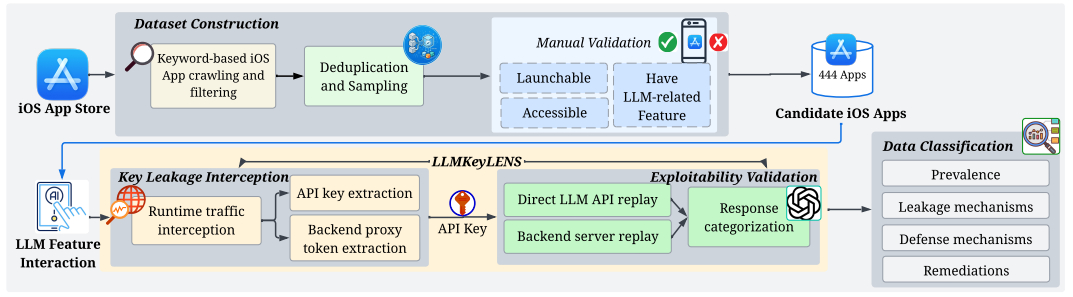
近期,一项针对444款iOS AI聊天机器人的深入研究揭示了一个令人不安的现状:近三分之二(282款)的应用在网络流量传输中存在严重的凭据泄露问题。这意味着攻击者无需越狱、无需破解应用代码,仅需在网络侧拦截数据包,即可轻松获取开发者的AI服务访问权限,从而“白嫖”模型算力,将高额的账单转嫁给开发者。
从我们的应急响应经验来看,许多开发者在追求快速上线AI功能时,往往为了降低开发难度,忽略了最基本的后端鉴权逻辑。这一环节是很多企业容易忽视的,往往导致严重的经济损失和数据外泄风险。
攻击链分析:透明的“算力劫持”
研究团队开发的检测工具 LLMKeyLens 在分析中发现,攻击者获取凭据的过程非常简单。这些应用主要通过以下三种方式将敏感信息暴露在网络流量中:
首先是明文密钥泄露。共有54款应用直接在网络请求中携带明文API Key,攻击者抓包即可直接利用。此外,还有92款应用采用“无门槛”代理模式,其后端服务器对请求完全不设防,任何人均可利用其资源访问AI模型。
最隐蔽的则是“可重放令牌”泄露。136款应用试图通过临时令牌替代API Key,但这些令牌本身就在流量中明文可见,且往往具有极长的有效期。甚至有应用将令牌过期时间设置为2125年,这本质上就是一张永久有效的“提款单”。
类似攻击近年来明显增加,行业内将其称为“LLMjacking”。在极端情况下,受害者每天可能面临高达4.6万美元的额外算力账单。
深度复盘:不仅是密钥,还有商业机密
除了算力被盗,研究还发现,约半数的明文密钥泄露应用同时暴露了“系统提示词”(System Prompt)。这是开发者精心设计的背后逻辑,一旦泄露,不仅意味着产品核心逻辑被窃取,还可能导致应用被攻击者注入恶意指令,影响业务安全性。
令人担忧的是,在研究团队发出预警三个月后,仅有28%的开发者完成了修复。许多应用在被曝光后依然处于“裸奔”状态,甚至有些开发者在移除旧密钥后,忘记了将其注销,导致旧凭据依然在互联网上“游荡”。
Solar安全建议:如何构建稳固的AI防线
针对此类风险,Solar应急响应团队建议企业从以下三个维度构建安全防线:
第一,严禁将AI API密钥硬编码在前端应用中。这是最基础的原则。所有AI调用应通过企业自建的后端服务器进行中转,由后端负责鉴权和流量控制。
第二,建立完善的密钥生命周期管理。应使用具有时效性的短效令牌,并配套完善的注销机制。一旦发现异常流量,必须有能力在秒级范围内封禁相关凭据。
第三,强化流量侧的审计与监控。企业应部署流量分析工具,定期排查应用与后端通信的加密情况,确保敏感凭据不会在传输链路中被中间人轻易窃取。
AI技术的爆发不应成为安全防线的“遮羞布”。在追求功能创新的同时,开发者必须意识到,任何暴露在网络上的凭据,最终都可能成为攻击者手中的利刃。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com