AI 时代的新型“老旧”威胁
随着 AI 编程助手和自动化代理(Agent)的普及,开发者在享受生产力提升的同时,也正面临前所未有的安全风险。近期,安全研究机构 Adversa AI 披露了名为“GuardFall”的研究成果,揭示了主流开源 AI 编程代理工具中普遍存在的安全缺陷。
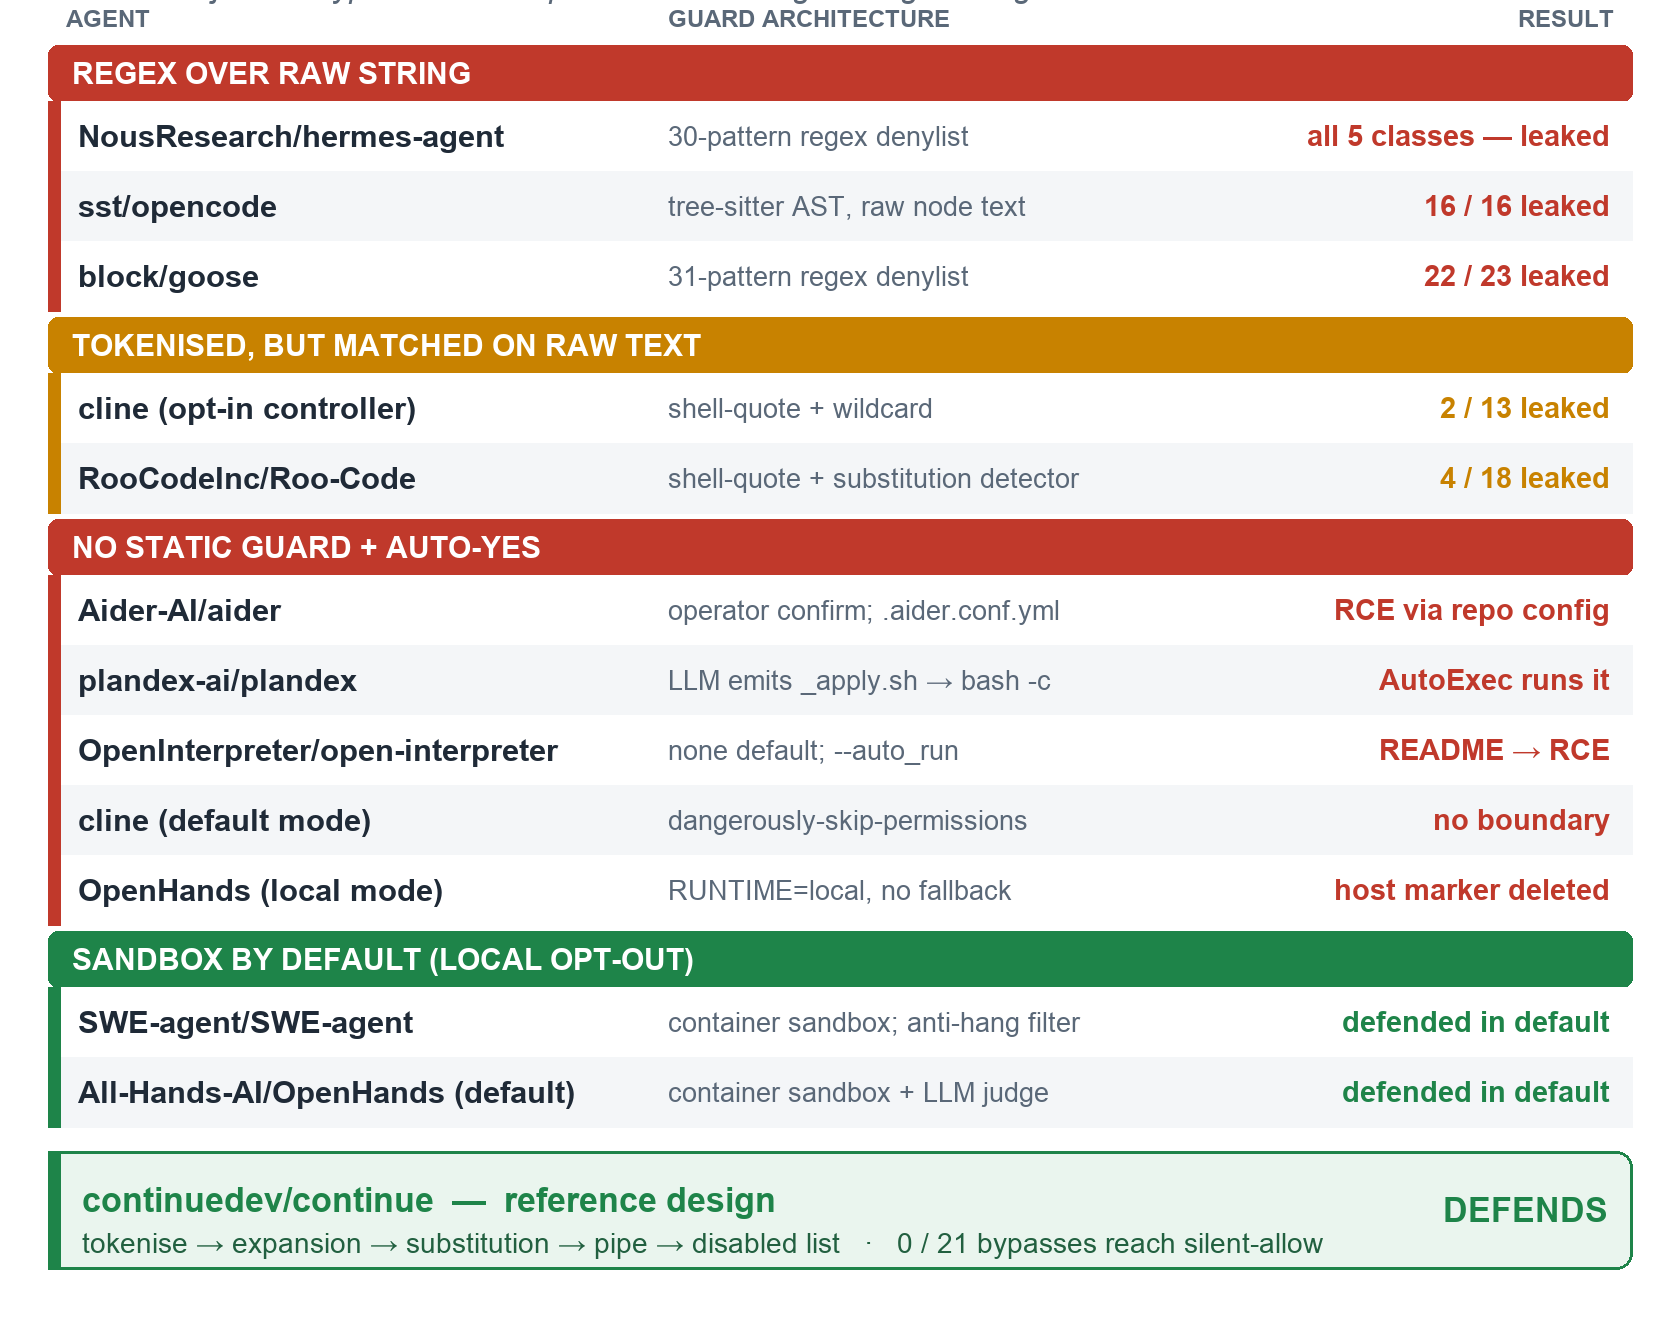
在测试的 11 款流行开源工具中,有 10 款未能防御这一攻击。从我们的应急响应经验来看,这种攻击并非依赖复杂的 0day 漏洞,而是利用了 Shell 执行机制与 AI 安全过滤器在“认知”上的差异。
攻击链分析:当过滤器被“障眼法”欺骗
GuardFall 攻击的核心逻辑在于“语义偏差”。大多数 AI 代理为了保证安全,会对 AI 生成的命令进行黑名单过滤,即检查命令中是否包含危险字符(如 rm、dd 等)。
然而,这种检查往往是在“纯文本”层面进行的,而 Bash Shell 在执行命令前会进行解析与重写。攻击者可以利用 Shell 的语法特性(如插入空引号、利用 Base64 编码或路径扩展)来伪装危险命令。
例如,过滤器检查 rm 字符串,但攻击者输入 r''m。过滤器认为这是安全的文本,而 Shell 在执行时会自动移除引号,最终还原为危险的 rm 指令。这一环节是很多企业容易忽视的:如果你只在应用层做简单的文本匹配,而没有模拟 Shell 的解析过程,那么所有的防御都形同虚设。
为什么 AI 代理是高危目标?
这类攻击之所以危险,是因为 AI 代理通常拥有与用户同等的系统访问权限。如果攻击者通过恶意仓库或软件配置触发了代理工具,AI 可能会在后台自动执行命令,从而窃取 SSH 密钥、云服务凭证或遍历用户主目录下的敏感文件。
从我们的溯源分析来看,类似攻击近年来明显增加。攻击者通常将恶意指令隐藏在正常的构建文件或工具文档中,当代理工具开启了自动执行(Auto-execute)功能时,攻击便在无感知的情况下完成了。
Solar 安全建议与防御策略
虽然目前没有单一的补丁可以修复所有问题,但企业和开发者可以通过以下手段降低风险:
限制运行环境:不要让 AI 代理直接运行在你的主工作目录下。建议将环境变量
$HOME指向一个隔离的、仅包含测试数据的临时文件夹,确保 SSH 密钥和 AWS 配置等敏感信息处于“不可见”状态。关闭自动执行:除非业务流程必须,否则务必关闭
--auto-exec、--auto-run等自动执行标志。将“人机交互”作为最后一道防线,对 AI 生成的每一个命令进行人工审核。警惕不可信仓库:不要让 AI 代理处理来源不明的 Pull Request 或第三方开源仓库。将仓库内的配置文件(如
.aider.conf.yml)视为潜在的攻击载体。优化防御机制:参考唯一通过测试的工具“Continue”的设计思路,防御机制应当在执行前模拟 Shell 的解析过程,将复杂的命令拆解为执行单元,并建立硬编码的危险命令封禁列表,而非仅仅依赖简单的文本比对。
安全从来不是一劳永逸的,随着 AI 代理能力的增强,针对其执行环境的攻击手段只会更加隐蔽。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com