1、工具简介
一个用于Linux系统安全应急响应的工具集,包含一键式信息收集脚本和可视化报告查看器。该工具集能够快速收集系统安全相关信息,并通过基于规则的分析引擎对收集到的信息进行安全风险评估。
2、功能介绍
| 系统后门排查 | 1.UID为0的非root用户检测 2.可疑系统配置检查 3.异常系统文件检测 |
|---|---|
| 用户与登录检查 | 1.当前用户信息 2.所有用户列表 3.最近登录记录4.登录失败记录 |
| 日志分析 | 1.系统日志错误2.安全日志错误 |
| 网络检查 | 1.监听端口 2.活动连接 3.网络配置 4.路由表 5.可疑连接 |
| 进程检查 | 1.高CPU占用进程2.可疑脚本进程 |
| 文件系统检查 | 1.SUID文件 2.最近修改的文件 |
| 软件包检查 | 1.已安装软件包列表 |
| 持久化检查 | 1.自启动服务 2.计划任务 3.SSH公钥4.启动项配置 |
| 系统完整性 | 1.关键二进制文件校验2.系统文件完整性 |
| 恶意进程与提权点 | 1.可疑进程2.可疑提权点3.隐藏文件 |
| 规则引擎 | 1.基于YAML的规则配置系统,包含多个规则集 |
3、下载与安装
https://github.com/Rabb1tQ/emergency_response
4、使用教程
将工具包拷贝到受害机器上,运行emergency_response.sh脚本,脚本会在当前目录生成格式如 emergency_report_YYYYMMDD_HHMMSS.txt 的报告文件。

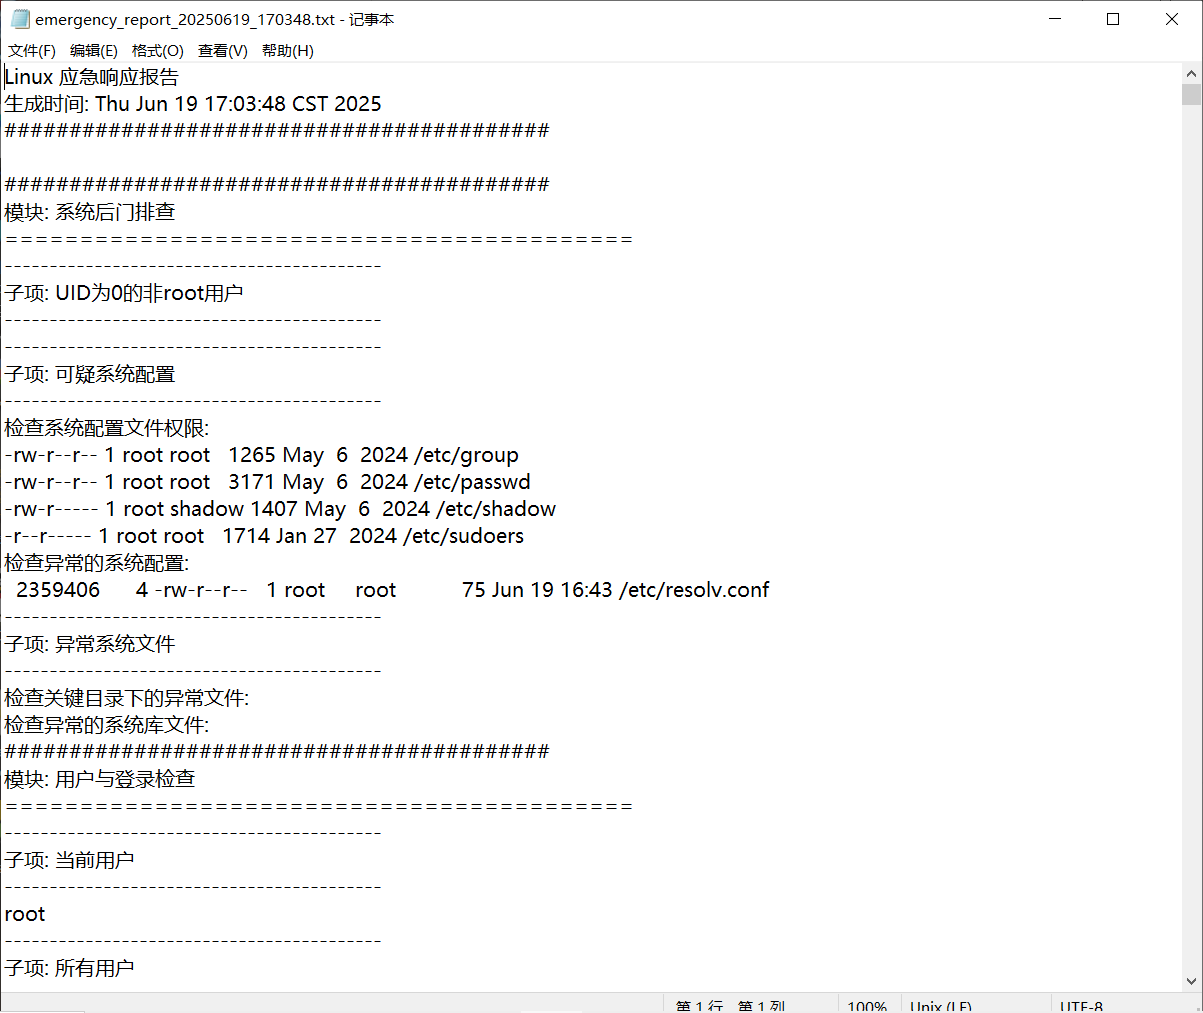 安装requirement.txt的环境后,运行rules_engine.py。
 访问emergency_report_viewer.html,导入脚本跑完的结果
emergency_report_YYYYMMDD_HHMMSS.txt。
 python脚本会一起分析脚本内容,并在发现可疑点后进行返回。
 可指定关键字进行检索。


5、工具补充说明
工具兼容性方面:
- python环境要求:脚本适用python3.X
- 操作系统:支持主流Linux发行版(Ubuntu、Debian、CentOS等)
- 权限要求:需要root权限
- 浏览器要求:支持现代浏览器(Chrome、Firefox、Edge等)
6、注意事项
- 脚本需要root权限才能收集完整信息。
- 部分命令在不同发行版中可能不可用,脚本会自动跳过。
- 报告查看器需要现代浏览器支持。
- 建议定期更新规则库以适应新的安全威胁。