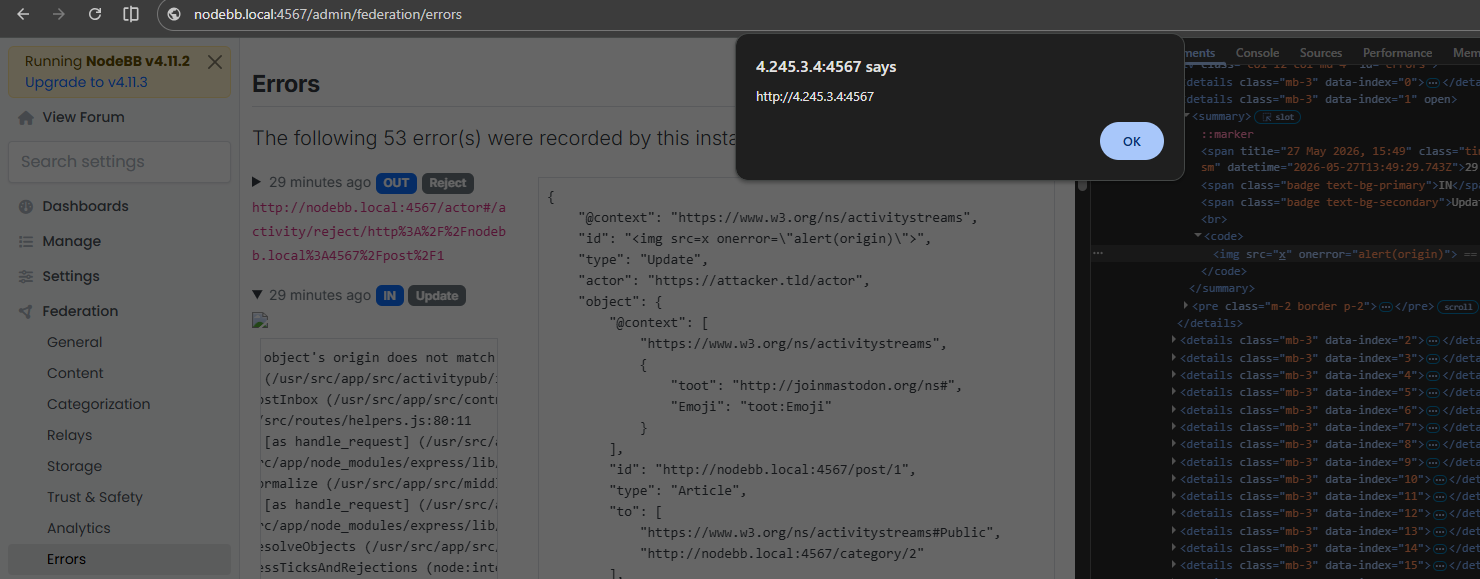
事件回顾:AI辅助审计下的漏洞风暴
近期,流行的论坛软件 NodeBB 被曝出存在 8 个严重安全漏洞。这些漏洞并非由传统的人工渗透测试发现,而是通过 AI 自动化安全评估工具在短短 6 小时内挖掘出来的。此次受影响范围涵盖了 4.14.0 版本之前的所有系统。
从我们的应急响应经验来看,AI 辅助安全审计正在改变漏洞发现的频率与广度。过去需要资深安全专家花费数天甚至数周才能梳理出的逻辑缺陷,现在通过 AI 模型对源码的深度扫描,可以在极短时间内完成。对于 NodeBB 而言,这既是技术升级的考验,也是企业安全防御边界的一次重要调整。
攻击链分析与技术手法解析
此次发现的漏洞链条具有很强的隐蔽性,核心问题主要集中在“逻辑验证缺失”以及“前端校验过度依赖”上。
在多个漏洞中,攻击者可以轻易绕过管理后台的访问限制。例如,其中一个漏洞允许普通用户通过简单修改主页设置,直接访问到本应受限的管理仪表盘。这一环节是很多企业容易忽视的——开发者往往只在前端界面做了隐藏或禁用,却忽略了后端逻辑校验,导致攻击者只要通过抓包或参数构造,就能轻松越权。
此外,漏洞还涉及了 NodeBB 的“联邦(Federation)”功能。由于系统在处理页面翻译时,未能妥善过滤用户输入的恶意代码,导致攻击者能够通过注入指令,在受害者点击链接时触发恶意脚本。这种跨站脚本攻击(XSS)结合联邦社交网络的特性,极大地扩大了攻击的潜在影响面。
核心安全风险:权限校验逻辑的“双重标准”
通过对这 8 个漏洞的深入分析,我们发现了一个共同特征:NodeBB 在处理核心功能时,往往在入口处做了严格的身份检查,但在一些“侧面路由”或辅助功能中,却跳过了这些检查。
类似攻击近年来明显增加。许多开发团队在功能快速迭代时,往往只关注主流程的安全性,而忽略了复杂系统中的分支路径。当攻击者发现可以通过非标准路径访问核心资源时,原本严密的防御体系就会瞬间崩塌。
Solar 安全建议与经验分享
针对此类组件漏洞,Solar 应急响应团队建议广大运维及开发人员采取以下措施:
第一,及时升级与版本锁定。目前 NodeBB 已发布 4.14.2 版本,修复了上述所有漏洞。建议管理员尽快评估并升级,同时注意 4.14.0 版本后的模板逻辑变更可能引发的兼容性问题。
第二,强化后端权限校验。千万不要依赖前端的“禁用”或“隐藏”来保护敏感功能。所有的权限控制必须在后端 API 层面进行强制校验,确保每一个请求都经过身份验证。
第三,审慎开启联邦与第三方集成功能。本次漏洞中,有 5 个漏洞与论坛的联邦功能有关。如果您的业务不需要与外部社交网络互联,建议关闭相关功能,以减少攻击面。
第四,建立自动化安全防御体系。随着 AI 安全工具的普及,企业应意识到黑客也在利用同样的工具进行攻击。除了定期升级软件,还应引入漏洞扫描机制,定期对业务代码进行合规性与安全性自检。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com