事件背景与影响
近期,网络安全领域关注到一系列针对Salesforce平台的持续性攻击活动,这些攻击与臭名昭著的黑客组织ShinyHunters存在高度关联的战术特征。从2025年中期至2026年中期,零售、教育及制造业等多个行业的大型企业遭受了严重的数据泄露。
从我们的应急响应经验来看,攻击者并未利用Salesforce本身的系统漏洞,而是通过“合法途径”——即滥用OAuth授权流程和第三方集成权限,成功绕过了传统的多因素认证(MFA)。这种利用企业信任链条进行攻击的方式,往往比直接暴力破解更具隐蔽性。
攻击链深度解析
本次攻击的核心在于“合法身份的滥用”。攻击者通过以下三个主要阶段实现了对CRM数据的窃取:
第一阶段:社会工程学诱导。攻击者通过语音钓鱼(Vishing)冒充IT支持人员,诱导员工在Salesforce中授权一个伪装成“Salesforce Data Loader”的恶意应用程序。
第二阶段:OAuth令牌持久化。一旦用户点击同意,该恶意应用便继承了用户的权限,并获得了OAuth访问令牌。这意味着攻击者无需再次输入密码或触发MFA,即可通过API持续发起合法的查询请求。
第三阶段:横向移动与数据导出。攻击者不仅利用受害者账户,还通过攻击Salesforce生态中的第三方集成商(如Salesloft、Drift、Gainsight等),获取了跨环境的集成凭证,从而在多个客户租户中进行大规模数据抓取。
技术手法透视
攻击者在本次行动中体现了极高的专业度,重点利用了以下两个关键维度:
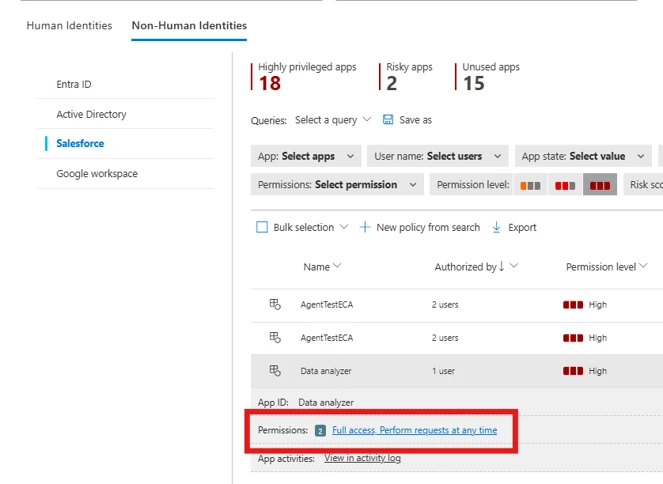
过度宽泛的OAuth范围:很多企业在配置连接应用时,为了方便往往授予过大的API权限范围。攻击者利用这些权限绕过登录异常检测,因为所有的API调用都是通过合法的授权会话发起的。
Aura框架与访客权限漏洞:攻击者针对Salesforce Experience Cloud的访客用户权限配置进行了探索。通过构造GraphQL访问请求,攻击者能够枚举并导出本应受限的敏感数据。这一环节是很多企业容易忽视的,往往因为配置不当导致了数据“裸奔”。
Solar团队安全建议
针对此类利用信任关系的攻击,单纯依赖账号密码或MFA已不足以构筑防线。结合我们的实战经验,建议企业立即采取以下行动:
资产盘点与权限收缩:建立完善的连接应用(Connected Apps)清单。立即撤销长期未使用或权限过大的集成应用,实行最小权限原则。
强化日志监控:利用Salesforce Shield等工具,重点监测异常的大规模API查询行为、非人类身份(Non-human identities)的异常访问,以及新授权的第三方应用。
加固访客权限:重新审计Experience Cloud的访客用户配置,删除不必要的对象、字段和记录访问权限,防止被利用进行数据枚举。
提升员工安全意识:针对语音钓鱼等社工手段进行专项培训,明确要求员工严禁随意授权任何未经内部安全审核的第三方OAuth应用。
类似攻击近年来明显增加,企业应将OAuth授权和第三方集成视为与账号安全同等重要的身份控制点。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com