事件背景与影响
近期,网络安全领域监测到针对政府、电信、金融、航空航天等关键行业的攻击活动显著增加。攻击者利用微软Outlook Web Access(OWA)中披露的CVE-2026-42897漏洞,实施了一系列高度隐蔽的入侵行动。该漏洞本质上是一个跨站脚本(XSS)漏洞,最早可追溯至2026年5月,被证实已作为零日漏洞被利用。
从我们的应急响应经验来看,攻击者往往倾向于选择此类能够通过用户交互(即“半点击”)即可触发执行的漏洞,因为它们极大地降低了攻击成功门槛。在此次事件中,相关活动被归因于活跃的威胁组织Laundry Bear(亦称TA488),该组织此前曾多次针对Zimbra等邮件系统发起类似攻击。
攻击链分析与技术手法
此次攻击的核心在于“半点击”机制:受害者无需下载附件或点击链接,仅仅通过浏览器打开含有恶意代码的邮件,即可触发感染。
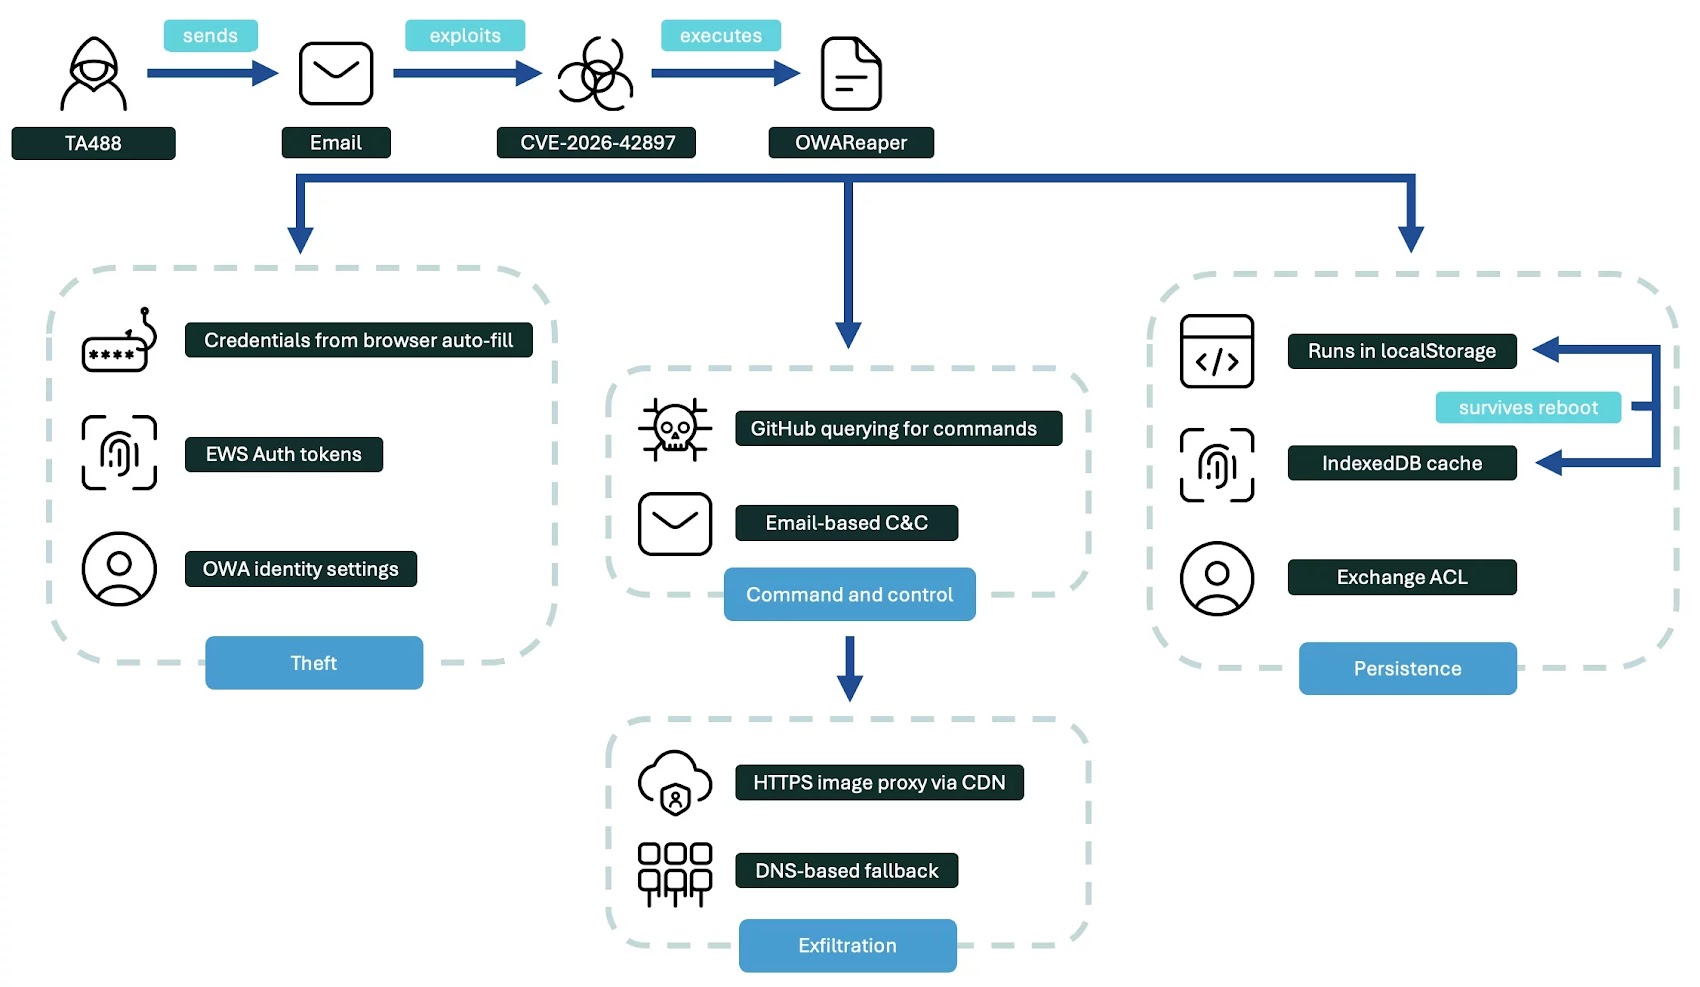
攻击者在邮件中隐藏了Base64编码的JavaScript片段,这些恶意载荷被巧妙地伪装在邮件HTML正文的社交媒体图标属性中。当邮件被渲染时,脚本利用onload事件解析邮件体并动态执行。随后,名为OWAReaper的JavaScript浏览器植入物被部署,这是该组织此前ZimReaper恶意软件的升级版本。
OWAReaper的持久化与绕过策略
OWAReaper的隐蔽性和持久化能力是本次事件中最值得警惕的部分。它不仅运行在OWA浏览器上下文中,不留任何主机文件痕迹,还具备以下对抗性能力:
第一,凭据窃取与权限提升。该恶意软件能通过诱导浏览器自动填充功能捕获凭据,并利用OAuth令牌窃取,将自身权限提升至邮件文件夹的Owner级别,从而获取组织内部完整的邮件访问权限。
第二,极强的生存能力。这一环节是很多企业容易忽视的:由于该后门通过localStorage和IndexedDB存储持久化脚本,即使受害者进行凭据轮换、清除缓存甚至重装操作系统,只要用户再次打开浏览器并登录OWA,恶意代码就会自动触发并重新植入。
第三,灵活的C2通信。OWAReaper支持通过GitHub Commit Search API或特定的邮件指令进行远程控制,并使用HTTPS加密或DNS隧道进行数据外传,极大地增加了防御方的检测难度。
应急响应与安全建议
针对此类利用浏览器环境进行持久化的攻击,传统的终端防护手段往往力不从心。Solar应急响应团队建议采取以下预防措施:
- 强化邮件安全网关策略,过滤含有异常HTML结构(如包含Base64编码片段或异常图标链接)的邮件。
- 实施严格的浏览器管理策略,限制对敏感Web应用(如OWA)的插件权限,并定期清理浏览器本地存储(LocalStorage/IndexedDB)。
- 部署完善的身份验证机制,启用强制的多因素认证(MFA),并监控OAuth令牌的异常调用行为。
- 增强邮件服务器端的审计日志分析,重点关注针对邮件规则、权限变更的异常操作。
类似攻击近年来明显增加,企业应从单一的主机防御转向“终端+浏览器+身份”多维度的纵深防御体系。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com