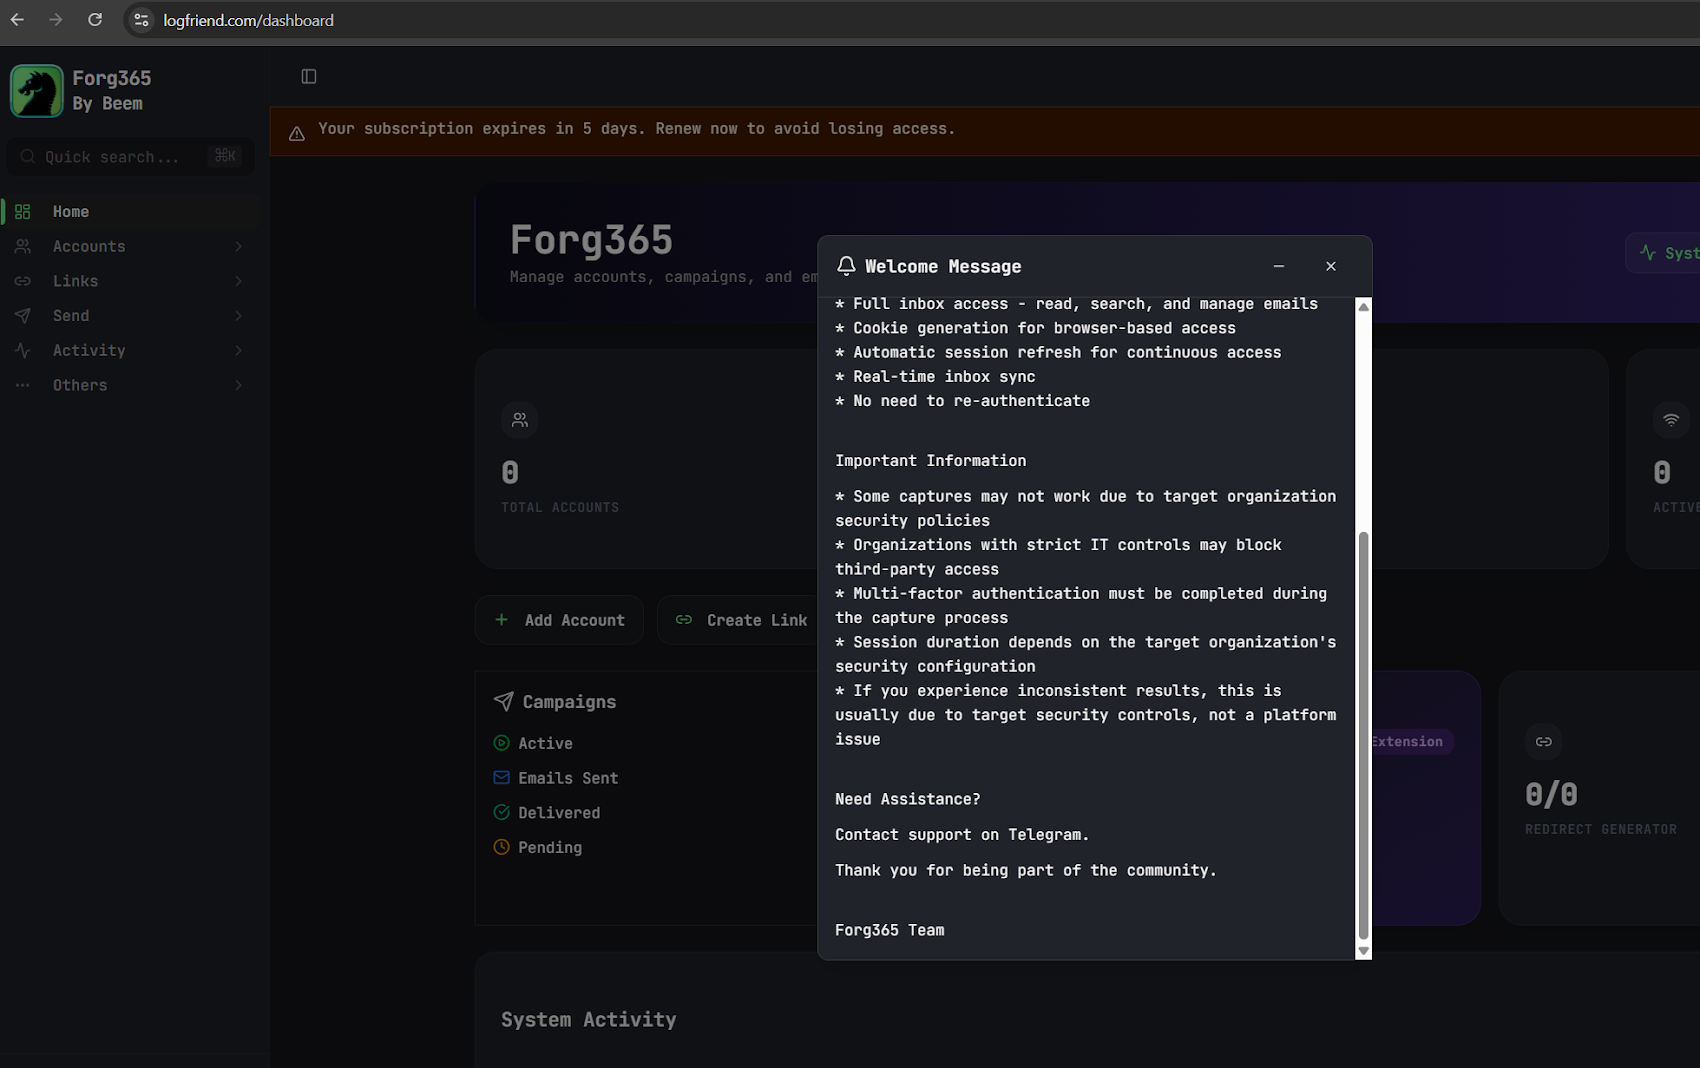
事件背景:工业化钓鱼平台的新进化
近期,一款名为 Forg365 的网络钓鱼即服务(PhaaS)平台在黑产圈内引起了广泛关注。与以往散乱的个人钓鱼行为不同,Forg365 展现出了高度的“工业化”特征。该平台通过 Telegram 渠道进行推广,以每月 400 美元或每年 3800 美元的订阅价格向攻击者提供一站式钓鱼服务。从我们的应急响应经验来看,此类平台的兴起显著降低了攻击门槛,即便是缺乏技术背景的攻击者,也能通过其提供的预置模板、AI 辅助文案生成和自动化令牌管理功能,轻松发起大规模、高精度的钓鱼攻击。
攻击链分析:从钓鱼诱饵到深度劫持
Forg365 的攻击链路设计极为精巧,旨在最大程度绕过安全网关(SEG)的检测。攻击者通常利用 Amazon SES 或 Twilio SendGrid 等合法邮件服务商的基础设施发送诱饵邮件,内容多伪装成商业文件审批或汇款通知。
这一环节是很多企业容易忽视的,因为邮件本身来自合法渠道且经过精心伪装,极易骗过传统的网关过滤。当用户点击链接后,攻击链会经过多重跳转,并结合流量分类技术:如果检测到受害者的 IP 来自 VPN 或疑似安全扫描器,系统会自动引导至无害的诱饵页面,从而有效规避安全研究员和自动化分析系统的审查。
技术手法解析:AitM 与设备代码的双重威胁
Forg365 的核心威胁在于其对 Microsoft 365 身份验证机制的滥用:
一是设备代码钓鱼(Device Code Phishing)。攻击者向受害者展示一个仿造的微软验证页面,诱导其输入设备代码。用户以为是在进行正常的身份验证,实则是在为攻击者控制的会话进行授权。
二是中间人攻击(AitM)。通过实时拦截会话令牌和 Cookie,Forg365 能够绕过传统的双因子认证(2FA)。更进一步,该平台还提供名为“ForgCookie”的浏览器扩展程序。这一工具可以在受害者侧实现自动化的 SSO Cookie 刷新,确保攻击者即便在受害者修改密码后,仍能通过持续生成的合法会话令牌维持对邮箱的持久访问权限。
后渗透阶段:AI 辅助的精细化操控
一旦成功劫持账户,Forg365 并不止步于简单的信息窃取。该平台集成了 AI 功能,支持监控邮箱中的特定关键字,甚至能自动撰写并回复邮件。这种“自动化+智能化”的操作模式,使得攻击者能够高效地进行内部横向渗透,利用受害者的身份向同事或合作伙伴发送钓鱼邮件,极大地增加了防御难度。
安全建议与 Solar 经验分享
针对此类日益猖獗的 PhaaS 攻击,Solar 应急响应团队建议企业从以下维度加强防御:
第一,严格管控设备代码认证。如果业务场景中无需使用设备代码登录,请务必在微软后台禁用该功能。这是目前防范此类攻击最直接有效的手段。
第二,强化邮箱审计与异常监测。定期检查邮箱规则(如自动转发、隐藏规则)、审计邮件流日志,特别是对于涉及设备代码登录的异常事件,需进行深入的关联分析。
第三,清理遗留资产。许多企业在并购或人员变动后,会遗留一些仍可解析的旧邮件域名或别名。攻击者往往利用这些“被遗忘的入口”绕过安全网关。及时注销不再使用的历史别名,是缩减攻击面的关键。
类似攻击近年来明显增加,面对这种高度自动化的威胁,企业必须从“被动防御”转向“主动猎杀”,通过威胁情报与精细化的身份治理,构建更稳固的防御体系。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com