事件背景与影响
近期,Progress 公司旗下的 Kemp LoadMaster 产品被曝出存在严重的预认证远程代码执行(RCE)漏洞,编号为 CVE-2026-8037。作为一款广泛部署的负载均衡器与应用交付控制器(ADC),Kemp LoadMaster 处于企业网络架构的边缘关键位置,负责流量分发、SSL/TLS 卸载及 WAF 防护。
从我们的应急响应经验来看,类似边缘设备一旦被攻破,攻击者往往能直接绕过边界防御,获取内网渗透的绝佳跳板。此次漏洞影响范围包括 GA v7.2.63.1 及更早版本,以及 LTSF v7.2.54.17 及更早版本。由于该漏洞无需身份验证即可触发,且处于设备管理 API 入口,极易成为黑客组织重点关注的目标。
攻击链与技术手法解析
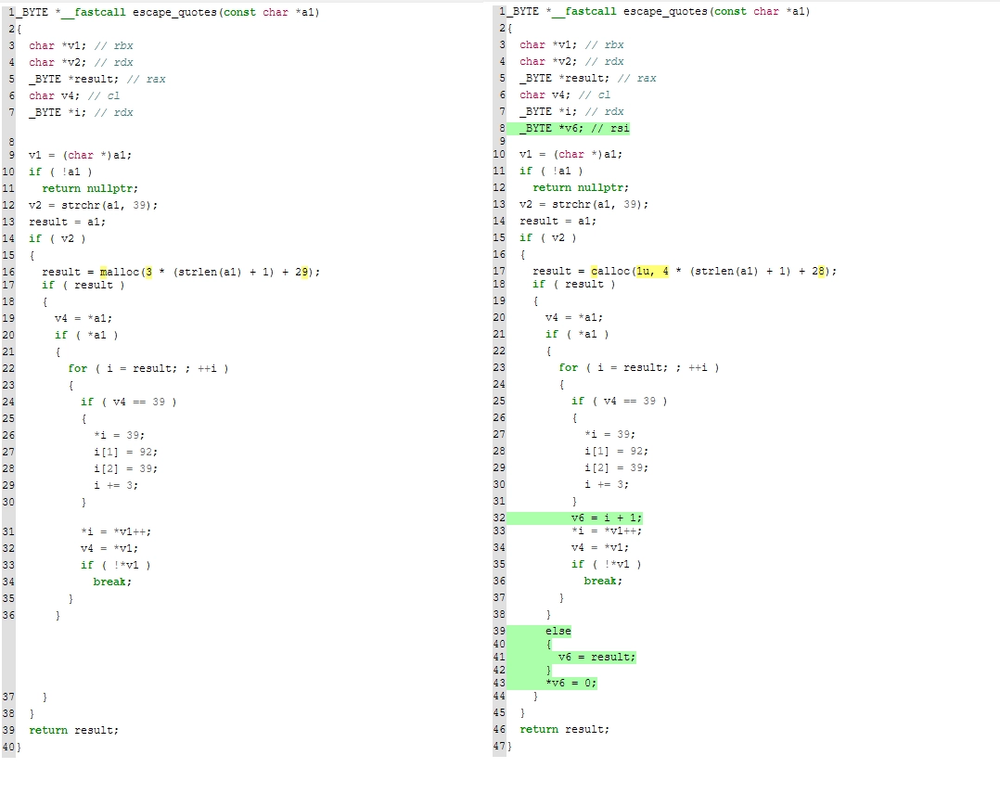
该漏洞并非简单的输入过滤错误,而是一个典型的内存管理缺陷。攻击者通过利用 API 处理逻辑中的字符串转义函数 escape_quotes(),触发了堆内存溢出。
具体而言,该函数在处理单引号转义时存在两个关键缺陷:一是内存分配使用了 malloc(),导致缓冲区未初始化;二是转义后的字符串缺失了空终止符(Null Terminator)。
这一环节是很多企业容易忽视的底层安全隐患:当 sprintf 等函数处理这些未终止的字符串时,会读取超出预定范围的堆内存。攻击者利用“堆喷射”(Heap Spraying)技术,在内存中填充精心构造的 JSON 参数,从而覆盖相邻的堆块元数据。通过这种精密的堆布局控制,攻击者最终能够构造出恶意的 shell 命令并实现预认证执行。这种利用方式巧妙地绕过了常规的输入验证逻辑,属于高技术门槛的利用手段。
Solar 团队安全建议
针对此次漏洞,我们建议受影响的企业立即采取以下行动:
优先升级:尽快将 Kemp LoadMaster 升级至厂商发布的最新修复版本。此次修复通过将内存分配改为
calloc并强制添加空终止符,从根源上杜绝了溢出可能性。缩减攻击面:在无法立即升级的情况下,应立即限制对管理 API 的访问权限。建议通过 ACL、VPN 或堡垒机将管理端口与公共互联网隔离,严禁将其直接暴露在公网。
强化监控:在应急响应过程中,我们建议重点监控设备上的异常系统调用,特别是关注非预期的进程创建行为。同时,需警惕设备发起的异常外联请求,这往往是攻击者在获取权限后进行横向移动或回传数据的信号。
深度防御:类似攻击近年来明显增加,企业应意识到“边缘即防线”的重要性。除了补丁修复,应加强对 ADC、VPN 等边缘基础设施的日志审计,确保在被攻击的第一时间能够感知异常流量。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com