事件背景与影响
近期,我们监测到一起针对企业IT管理员的高效攻击行动。攻击者通过Bing搜索引擎投毒(SEO Poisoning),将伪造的软件下载站置于搜索结果前列,诱导用户下载包含恶意程序的安装包。从我们的应急响应经验来看,这种攻击方式极具迷惑性,因为它打破了用户对“搜索结果即安全”的传统认知。
此次攻击的核心目标是IT管理软件(如ManageEngine OpManager等),这使得受害者群体往往具备较高的系统权限。攻击者利用这一特性,能够迅速从单一终端横向渗透至域控制器,并在短时间内完成从入侵到部署Akira勒索病毒的全过程,对企业业务连续性造成了毁灭性威胁。
攻击链深度拆解
本次攻击展示了极高的专业化程度,各个环节环环相扣,形成了完整的攻击闭环:
- 初始接入:攻击者通过SEO投毒控制搜索引擎结果,诱导运维人员下载伪造的MSI安装包。
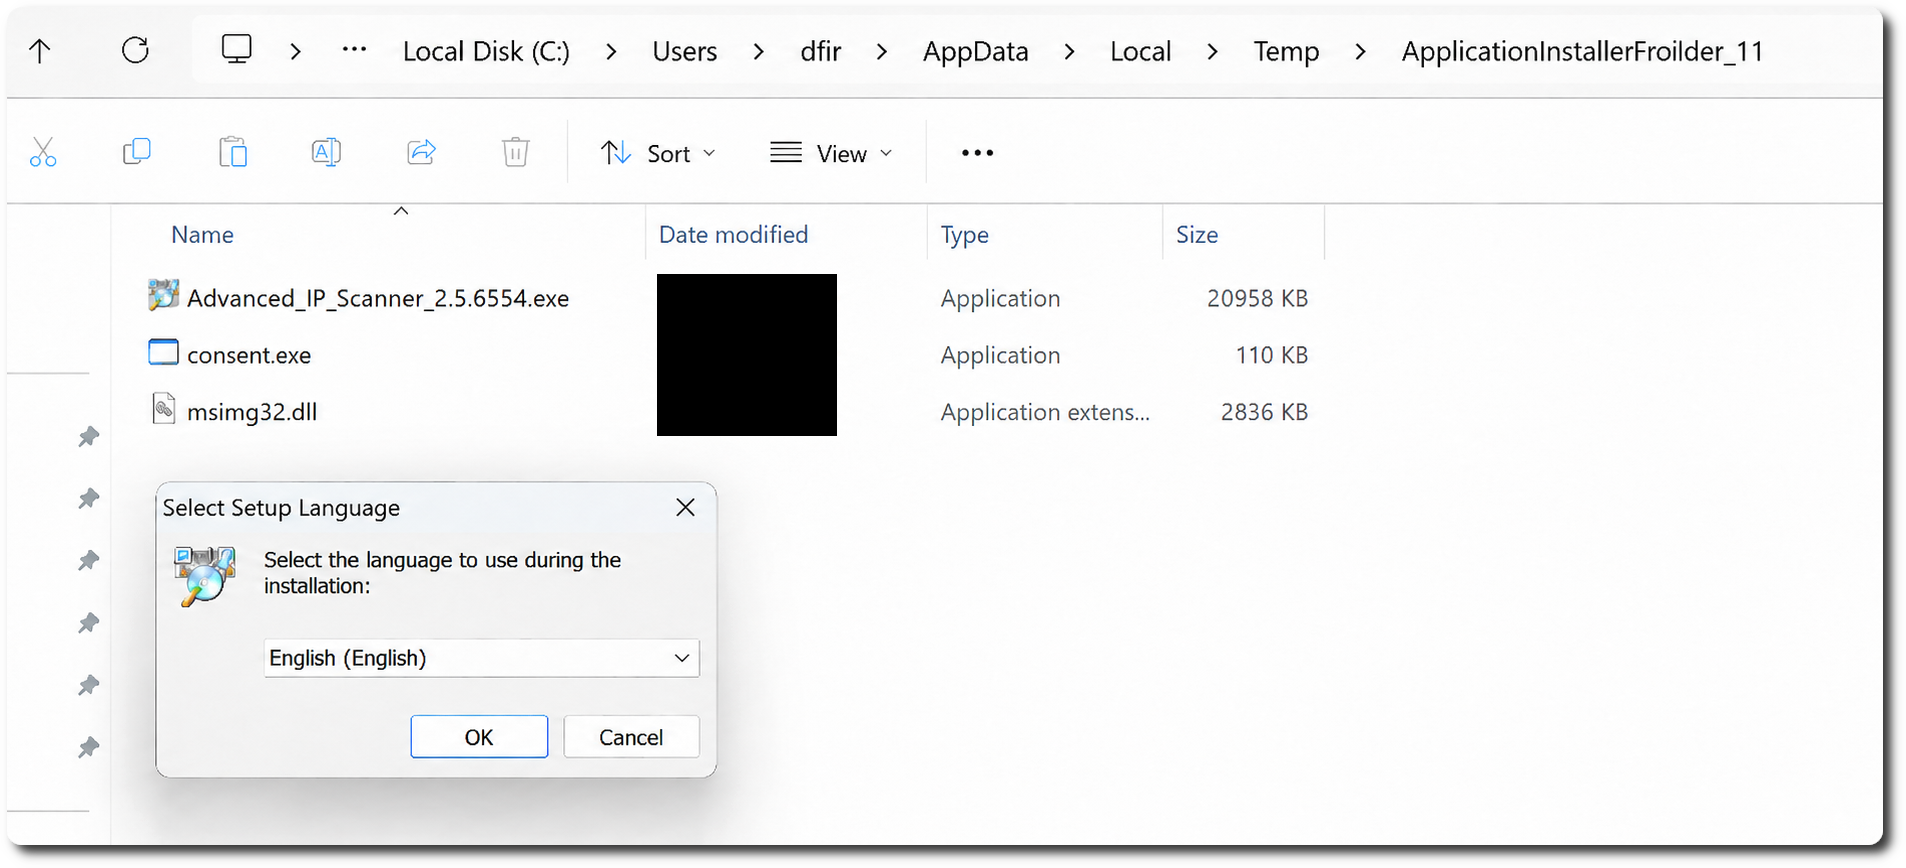
- 恶意加载:安装包执行后,利用DLL劫持技术(DLL Sideloading),优先加载恶意构造的msimg32.dll,从而绕过常规查杀并释放BumbleBee加载器。
- 持续控制:BumbleBee在运行约5小时后,主动拉取AdaptixC2后门,建立双重控制通道,增强了攻击者在内网的存活能力。
- 权限提升与横向移动:攻击者通过AdaptixC2进行内网探测,并利用获取的凭据导出NTDS.dit文件,进一步控制域环境。
- 最终勒索:在获取核心控制权后,攻击者执行数据窃取与加密,整个过程从初始接入到发起勒索,最快仅需44小时。
技术手法分析
这一环节是很多企业容易忽视的重点。攻击者并不依赖复杂的漏洞利用,而是通过“合法工具恶意化”来逃避检测。
首先,DLL劫持是其核心手段。通过在程序目录下放置伪造的msimg32.dll,攻击程序在启动时会优先调用该恶意文件。其次,AdaptixC2的使用体现了攻击者对后渗透阶段的精细化管理,双通道设计使得即便单一连接被阻断,攻击者仍能保持对目标的掌控。
类似攻击近年来明显增加,攻击者越来越倾向于将恶意行为隐藏在正常的系统调用和管理工具行为之中。对于习惯于通过搜索引擎获取工具的IT运维人员来说,这种“信任链投毒”极难通过单纯的静态规则进行防御。
Solar应急响应建议
面对此类高强度的勒索攻击,企业应从以下几个维度加强防范:
- 软件获取渠道管控:严禁直接通过搜索引擎下载生产环境所需的管理工具,应建立内部软件白名单库,所有工具必须从厂商官网下载并进行哈希校验。
- 强化终端行为监控:重点监控DLL加载异常和非预期的网络连接行为。针对DLL侧加载,应部署具备动态分析能力的EDR,识别加载路径异常的系统库文件。
- 权限最小化原则:即使是IT运维人员,其日常办公终端也不应直接持有域管理员权限。对于敏感服务器的管理,应采用跳板机模式并实施双因素认证。
- 应急响应预案:一旦发现环境中出现BumbleBee或AdaptixC2的踪迹,必须视为高危入侵信号,立即启动深度排查,因为留给防御者的窗口时间非常短。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com