事件背景:被“意外”公开的攻击蓝图
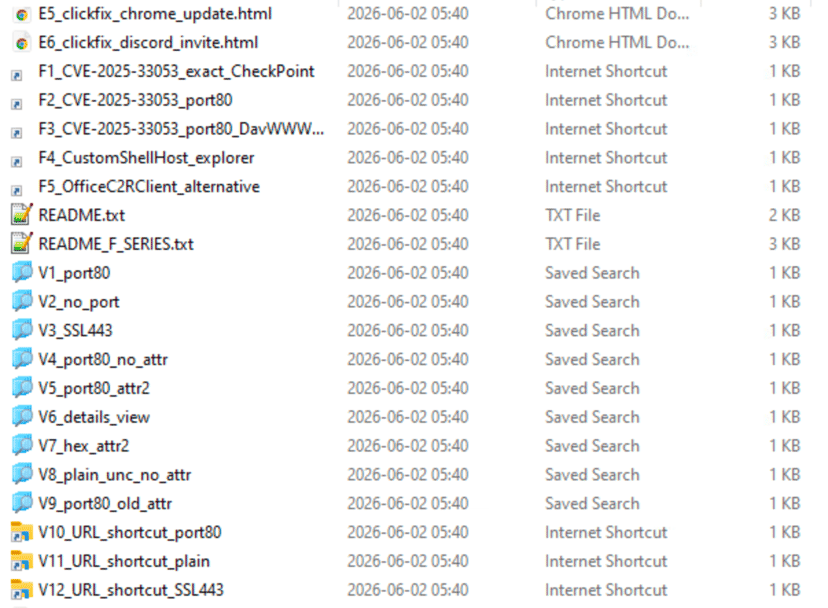
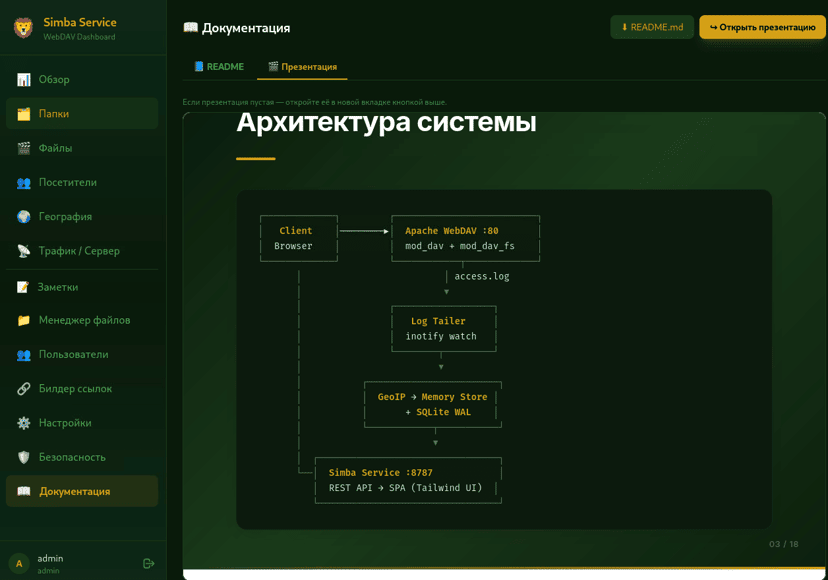
近期,一起针对墨西哥用户的钓鱼攻击事件引起了安全界的广泛关注。令人惊讶的是,由于攻击者在部署基础设施时出现严重疏忽,将一台未受保护的服务器完全暴露在互联网上。安全研究人员从中获取了超过1000个文件,其中包括钓鱼模板、测试脚本、攻击日志以及完整的开发文档。
从我们的应急响应经验来看,攻击者将完整的开发环境和实验记录留在服务器上是非常罕见的。这不仅揭示了一个活跃的攻击链,更暴露了攻击者如何利用生成式AI工具,像现代软件研发团队一样高效地迭代其攻击工具。
攻击链分析:从钓鱼诱饵到内存加载
本次攻击主要通过伪造政府ID查询站点(如伪造墨西哥CURP系统)进行传播。受害者访问诱饵网站后,点击下载按钮会触发一个特殊的搜索请求,进而打开攻击者控制的WebDAV共享目录。
在共享目录中,诱饵文件被伪装成PDF文档。攻击者利用了右向左覆盖(RTLO)字符技术,使得恶意可执行文件(.scr)看起来像是一个合法的文档。一旦受害者执行该文件,便会调用Inno Setup安装程序,在内存中释放并运行一个.NET信息窃取木马。该木马通过进程镂空(Process Hollowing)技术,将恶意代码注入到已签名的360安全组件进程中,从而窃取浏览器凭证、加密货币钱包及社交软件会话信息。
技术手法:AI赋能下的“自动化”演进
该攻击最显著的特征是攻击者对WebDAV劫持技术的系统性重构。攻击者不仅复现了已知的CVE-2025-33053漏洞(利用.url快捷方式劫持工作目录,从而加载远程WebDAV共享中的恶意二进制文件),还通过AI辅助,针对Windows系统中其他数十个受信任的二进制文件进行了大规模兼容性测试。
攻击者甚至保留了详细的README文档和测试矩阵,记录了每个二进制文件的劫持可行性理论及优先级。这一环节是很多企业容易忽视的,即攻击者不再仅仅依赖单一漏洞,而是通过AI快速分析并测试多种替代路径,以规避系统补丁带来的失效风险。
Solar 专家视角:防御者的应对之道
类似攻击近年来明显增加,攻击者利用通用AI编程工具(如CodeRRR等)构建类似于正规软件开发流水线的攻击系统,极大缩短了从漏洞分析到钓鱼交付的周期。
针对此类基于WebDAV和信任二进制劫持的攻击,我们建议企业从以下几点加强防御:
第一,监控异常连接。重点关注WebClient服务是否异常启动,以及davclnt.dll是否在非业务需求下频繁访问外部主机。
第二,行为基线审计。警惕已签名二进制文件调用位于WebDAV或UNC路径下的子进程,这是典型的横向移动或植入特征。
第三,文件名称检查。加强对文件名中包含特殊字符(如RTLO U+202E)、双重后缀或恶意填充字符的检测。
第四,终端加固。确保终端安全防护软件能够识别并拦截在内存中运行的恶意载荷,避免被简单的进程伪装所欺骗。
虽然此次暴露的攻击基础设施已被发现,但利用AI加速攻击研发的模式已经成为行业内不可忽视的新威胁。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com