事件背景与安全挑战
随着AI生产力工具的普及,许多企业开始在办公终端部署各类辅助应用。近期,安全研究人员披露了Anthropic旗下Claude Desktop组件“Claude Cowork”存在的一系列设计缺陷。该组件通过Hyper-V运行Ubuntu虚拟机以提供安全隔离环境,但由于其内部RPC服务与沙箱配置的逻辑漏洞,攻击者可能在受限环境中实现Root权限执行及网络限制绕过。
从我们的应急响应经验来看,企业往往对AI类桌面应用的安全性存在误区,认为其自带的虚拟化隔离(如Hyper-V)是“金钟罩”,从而忽视了应用层RPC通信与本地服务权限配置的脆弱性。
攻击链分析:从侧加载到沙箱逃逸
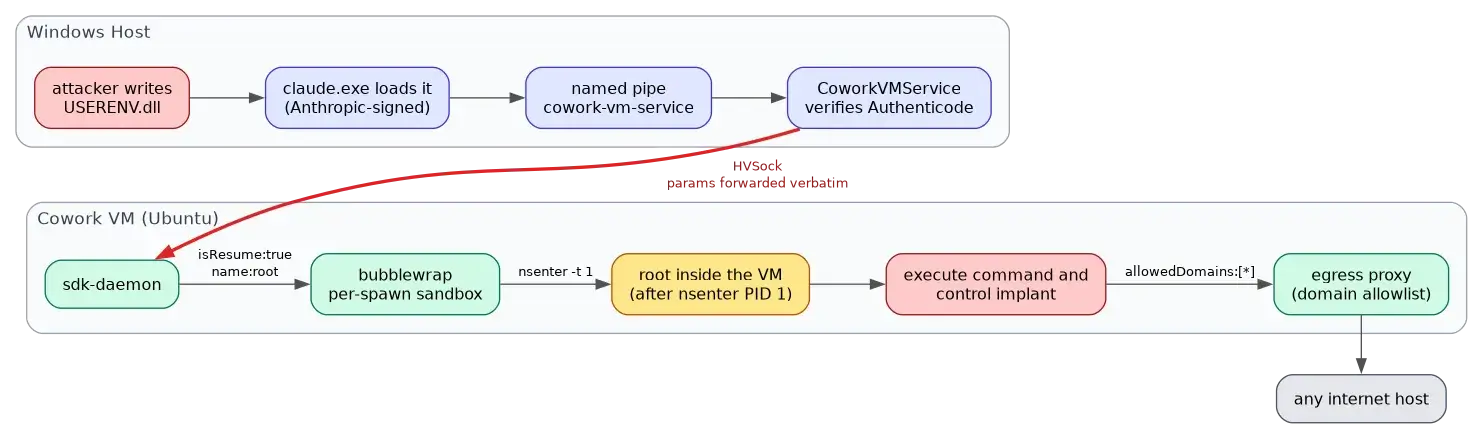
本次攻击链展示了一个典型的“信任链滥用”过程。攻击者首先利用Claude应用对DLL加载路径的疏忽,通过DLL侧加载(DLL Sideloading)技术,将恶意代码注入至已签名的Claude进程中。
- 初始访问:攻击者利用
USERENV.dll的加载顺序优先级,在应用目录下放置恶意DLL,从而在可信进程上下文中执行代码。 - RPC通信滥用:攻击者通过分析日志,逆向了
CoworkVMService的JSON格式RPC协议。由于该服务仅校验数字签名而忽略了请求内容的合法性,攻击者能够伪造请求与底层服务交互。 - 沙箱逃逸与提权:攻击者利用
spawn方法中未公开的isResume参数,绕过了用户创建逻辑,直接以Root用户身份在虚拟机内启动进程。 - 网络渗透:通过篡改
allowedDomains参数,攻击者成功绕过了出口代理限制,实现不受限的网络连接与数据外传。
技术核心:被忽视的配置陷阱
这一环节是很多企业容易忽视的——开发者在实现沙箱时,往往过度依赖“签名校验”这一单一手段,而忽视了对RPC具体参数的严格过滤。
在Claude Cowork的案例中,研究人员发现 isResume: true 这一配置项竟能直接跳过用户身份验证,导致攻击者能够以Root权限运行指令。更严重的是,通过 nsenter 配合 PID 1,攻击者不仅能逃离沙箱环境,还能进一步获取宿主机的命名空间权限,包括挂载点、进程树等敏感信息。这种“隔离即虚设”的状态,为攻击者在终端内部横向移动提供了绝佳条件。
安全建议与Solar实战经验
针对此类AI办公工具带来的新型攻击面,Solar应急响应团队建议企业采取以下防御措施:
- 强化应用管控:利用AppLocker或类似EDR工具,对包含AI辅助功能的桌面应用实施“封装应用规则”限制,严禁在非受控目录下加载二进制文件。
- 监控异常DLL加载:这是检测侧加载攻击的“黄金指标”。建议重点监控Sysmon Event ID 7日志,关注如
USERENV.dll等关键系统组件在非系统路径(如C:\ProgramData或应用安装目录)下的加载行为。 - 最小权限原则:即使是沙箱内部的虚拟机,也应严格限制其RPC接口的可访问性。对于涉及跨进程通信的组件,应执行严格的参数白名单校验,而非仅仅依赖进程签名。
- 日志审计:AI工具产生的本地日志往往包含大量协议细节,应将其纳入SIEM系统进行关联分析,及时发现异常的RPC调用模式。
类似攻击近年来明显增加,攻击者正转向利用办公自动化软件的“特权服务”作为跳板。企业应及时评估内部AI工具的安装与运行状态,并针对性加固终端防御。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com