事件背景:IoT设备面临多架构威胁
近期,一个被称为“TuxBot v3 Evolution”的模块化僵尸网络引发了安全界的广泛关注。该僵尸网络展现出极强的跨平台兼容性,能够感染包括ARM、MIPS、x86_64、PowerPC及RISC-V在内的17种不同处理器架构。从我们的应急响应经验来看,此类针对IoT设备的威胁往往利用设备固有的脆弱性,通过大规模扫描实现快速渗透,进而构建用于分布式拒绝服务(DDoS)攻击的庞大僵尸网络。
攻击链分析与AI的双刃剑效应
TuxBot最引人注目的特征在于其开发过程——攻击者大量利用大语言模型(LLM)来编写模块、移植漏洞利用代码以及开发C2通信组件。然而,这种“快捷方式”也带来了明显的副作用。
研究发现,源代码中残留了大量AI生成的原始推理注释、自纠正记录,甚至保留了AI生成的免责声明。这种对AI产出的过度依赖导致了明显的质量控制问题:由于缺乏人工严格审核,TuxBot的部分功能存在逻辑错误,例如漏洞利用包的魔数(Magic Value)不匹配、XOR密钥冲突以及DDoS方法的调用错误。尽管存在这些缺陷,该框架仍保持了约70%的有效性,其核心的扫描、暴力破解、持久化及C2通信功能均能正常运作。这提醒我们,即便是不够完美的自动化代码,在黑客手中依然具备极大的破坏力。
技术手法与基础设施解析
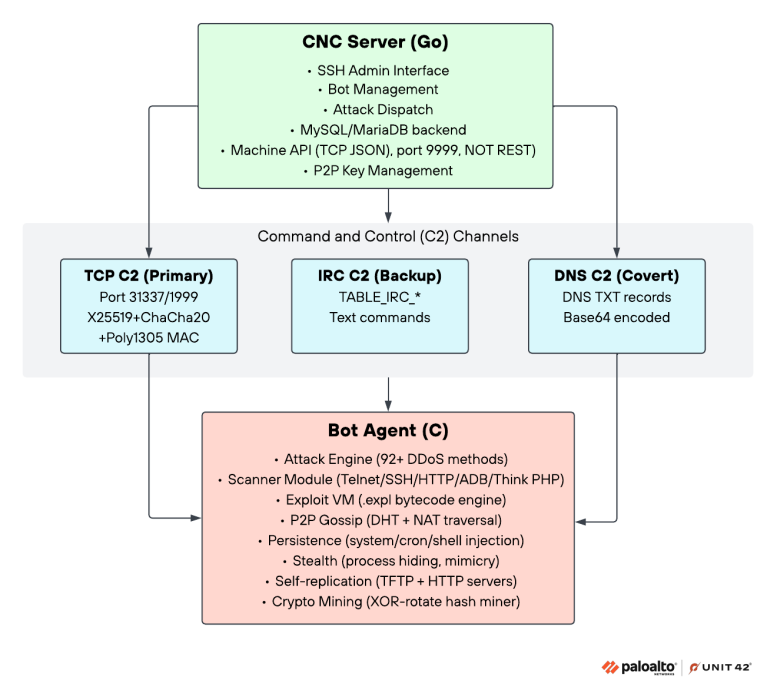
TuxBot采用了典型的分层架构,其bot端由C语言编写,而C2服务器则基于Go语言构建。该僵尸网络展现了极高的隐蔽性和灵活性:
- 通信机制:主通道采用基于X25519密钥交换和ChaCha20-Poly1305加密的TCP协议。此外,它还具备多种备份机制,包括基于SHA-512的域名生成算法(DGA)、DNS TXT查询以及P2P Gossip协议。
- 感染路径:通过暴力破解Telnet、SSH、HTTP及ADB接口入侵设备。其内置了近1500组常见弱口令字典,专门针对路由器、DVR等嵌入式设备。
- 运营模式:后台基于MariaDB,支持多用户管理,通过SSH端口(TCP 2222)提供管理面板,具备典型的“DDoS即服务”商业化特征。
溯源发现:生态系统的演变
在分析过程中,我们注意到该僵尸网络与Keksec/Kaitori相关的Tsunami、Mirai及Gafgyt生态系统存在关联。虽然目前代码尚显稚嫩,但正如我们多次强调的,这一环节是很多企业容易忽视的:攻击者只需通过简单的LLM指令修正代码逻辑,即可快速迭代出更具威胁的版本。对于物联网环境而言,这种快速修复能力比现有的缺陷更值得警惕。
Solar安全建议
针对此类利用自动化工具进行扩张的僵尸网络,我们建议企业采取以下加固措施:
- 消除弱口令:强制修改所有IoT设备的出厂默认凭据,这是防御暴力破解的第一道防线。
- 最小化暴露面:关闭设备上非必要的服务,特别是Telnet、SSH及ADB接口。
- 强化边界监控:重点监控出站流量,尤其是针对TCP 1999、2222、9999及1333端口的异常连接,这些端口常被用于C2通信与管理。
- 固件生命周期管理:及时更新补丁,修补已知漏洞。对于无法更新的旧设备,应将其隔离在受控的VLAN中。
类似攻击近年来明显增加,自动化工具正在降低攻击门槛。企业不仅要关注已知的攻击特征,更要构建全方位的资产可见性,以应对日益复杂的自动化威胁。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com