事件背景:算力与电网的隐秘关联
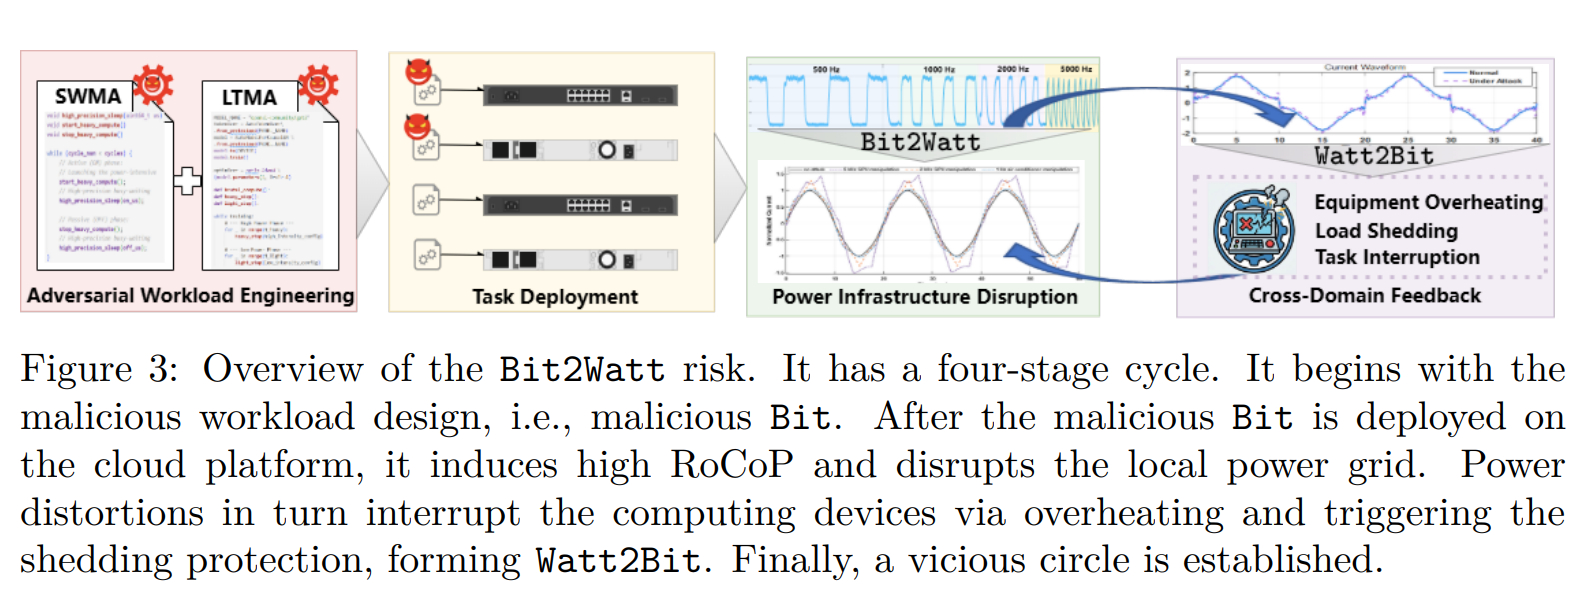
在云计算高速发展的今天,数据中心已成为电力系统的“巨型负载”。近日,浙江大学研究团队在 CHES 2026 会议上发表论文,提出了一种名为“Bit2Watt”的攻击模型。该研究指出,攻击者无需利用任何软件漏洞或提权操作,仅通过在云服务器上运行特定的计算任务,即可通过调控 GPU 的功耗波动,对电网稳定性造成潜在冲击。
从我们的应急响应经验来看,安全边界早已从传统的代码层面延伸至物理基础设施。Bit2Watt 的核心在于它打破了“数字攻击”与“物理破坏”的壁垒,这种利用合法计算资源达到物理破坏目的的手段,正成为网络安全领域的新兴威胁。
攻击链分析:从计算任务到电网谐波
Bit2Watt 攻击并不依赖传统的漏洞利用,其核心逻辑是通过控制 GPU 功耗的频繁切换,引发电网侧的频率共振。
攻击者主要通过两种路径实施: 一是 SWMA(合成工作负载调制),通过编写特定的 CUDA 内核,强制 GPU 在高负载与空载之间高速切换,产生频率在 1.5 kHz 到 6 kHz 之间的电力调制信号。 二是 LTMA(隐蔽训练任务调制),这是一种更具隐蔽性的手法。攻击者将功耗调制逻辑嵌入正常的 LLM(大语言模型)训练过程中,通过调整超参数和插入辅助操作,使负载波动融入正常的训练噪声中,从而绕过常规监控。
这一环节是很多企业容易忽视的。大多数云安全监控侧重于流量异常或非法访问,而对于算力负载引发的瞬时物理功耗变化,目前几乎没有有效的检测手段。
技术手法与潜在危害
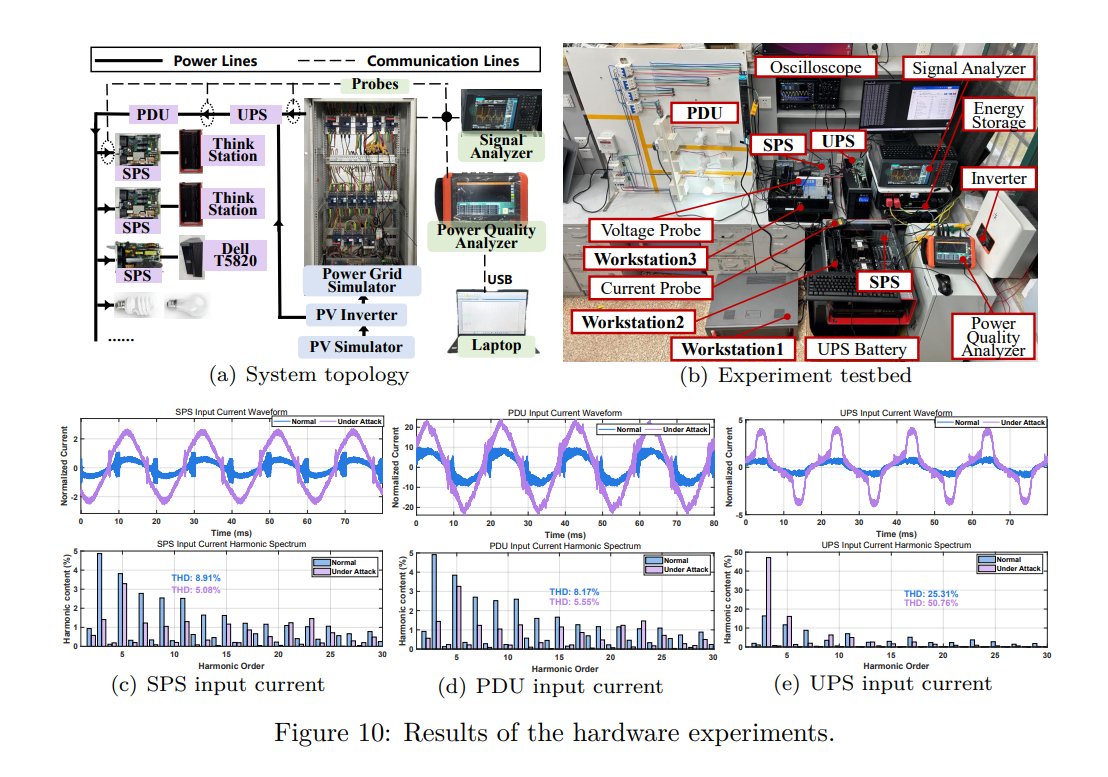
Bit2Watt 的危害性在于其“共振”效应。当数千台 GPU 在同一频率下协同工作时,其产生的谐波失真可能远超国际标准(IEC 61000-3-12),导致电网保护设备误动作或电网系统失稳。此外,该技术还具备“Watt2Bit”的反馈特性,即通过谐波导致的过流或过热,可能触发服务器保护机制,从而引发拒绝服务攻击(DoS)。
更值得关注的是,该研究还发现这种调制手段可作为一种隐蔽通道,通过电磁辐射(EMI)进行数据外泄,类似于此前披露的 PowerHammer 攻击,但其无需接触物理电力线,仅需近场天线即可捕捉。
Solar 应急响应团队建议
Bit2Watt 揭示了一个深刻的现实:我们正处于算力与物理能源系统深度耦合的时代,传统的安全防御模型已难以覆盖这种“架构级”的风险。
从我们的安全实践出发,建议企业从以下几个维度进行加固:
- 强化算力资源监控:不仅要监控 CPU/GPU 的利用率,还需关注功耗特征。针对异常的、高频的负载切换模式建立基线,利用深度学习模型识别潜在的调制攻击。
- 物理与数字安全联动:数据中心运营商应加强与电网侧的联动,在电力分配单元(PDU)引入谐波监测与滤波装置,防止大规模算力波动对电网造成冲击。
- 部署电磁安全防护:针对关键业务环境,加强对电磁辐射的监测,防止通过电源调制等隐蔽信道进行数据窃取。
- 完善应急预案:鉴于此类攻击可能导致电网级连锁反应,大型数据中心应制定针对电力系统异常波动的应急响应预案,并与电力供应商建立快速沟通机制。
类似攻击近年来明显增加,其本质是利用了系统的合法特性进行恶意输出。对于云服务商而言,如何在保证算力灵活性的同时,对这种“物理层面的滥用”进行有效管控,将是未来安全防御的重点课题。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com