近期,Cisco 发布安全公告,披露了其 Catalyst SD-WAN 控制器(原 vSmart 及 vManage)中存在一个严重程度极高的身份验证绕过漏洞(CVE-2026-20182),该漏洞已被证实存在有限的在野利用行为。
事件背景与影响评估
此次漏洞影响范围涵盖了本地部署(On-Prem)、Cisco SD-WAN 云托管环境及政府版部署等多种场景。由于该漏洞 CVSS 评分为满分 10.0,攻击者无需身份验证即可远程获取系统管理权限,直接威胁到企业 SD-WAN 架构的底层网络配置。
从我们的应急响应经验来看,针对网络核心基础设施的攻击往往具有极强的针对性。攻击者一旦通过此类漏洞进入内网,其后续的横向移动和网络控制行为将极难被察觉,尤其是当攻击目标涉及 SD-WAN 这种承载企业骨干流量的控制平面时,后果往往是灾难性的。
攻击链分析与技术手法
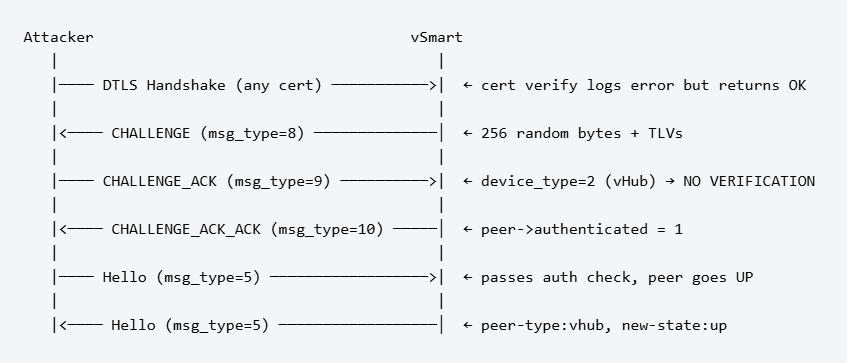
根据技术分析,该漏洞源于 Cisco Catalyst SD-WAN 控制器中 vdaemon 服务处理 DTLS(UDP 12346 端口)对等身份验证机制的缺陷。攻击者可以通过向受影响的系统发送精心构造的请求,绕过身份验证逻辑,从而以高权限的非 root 用户身份登录控制器。
成功登录后,攻击者可进一步利用 NETCONF 协议操纵 SD-WAN 网络配置。值得注意的是,该漏洞并非此前 CVE-2026-20127 漏洞补丁的绕过,而是同一服务栈中存在的另一个独立缺陷。类似攻击近年来明显增加,攻击组织往往利用同一组件的不同漏洞点进行持续渗透。
应急响应建议与防范措施
针对此类暴露在互联网上的核心设备,Solar 应急响应团队建议采取以下加固措施:
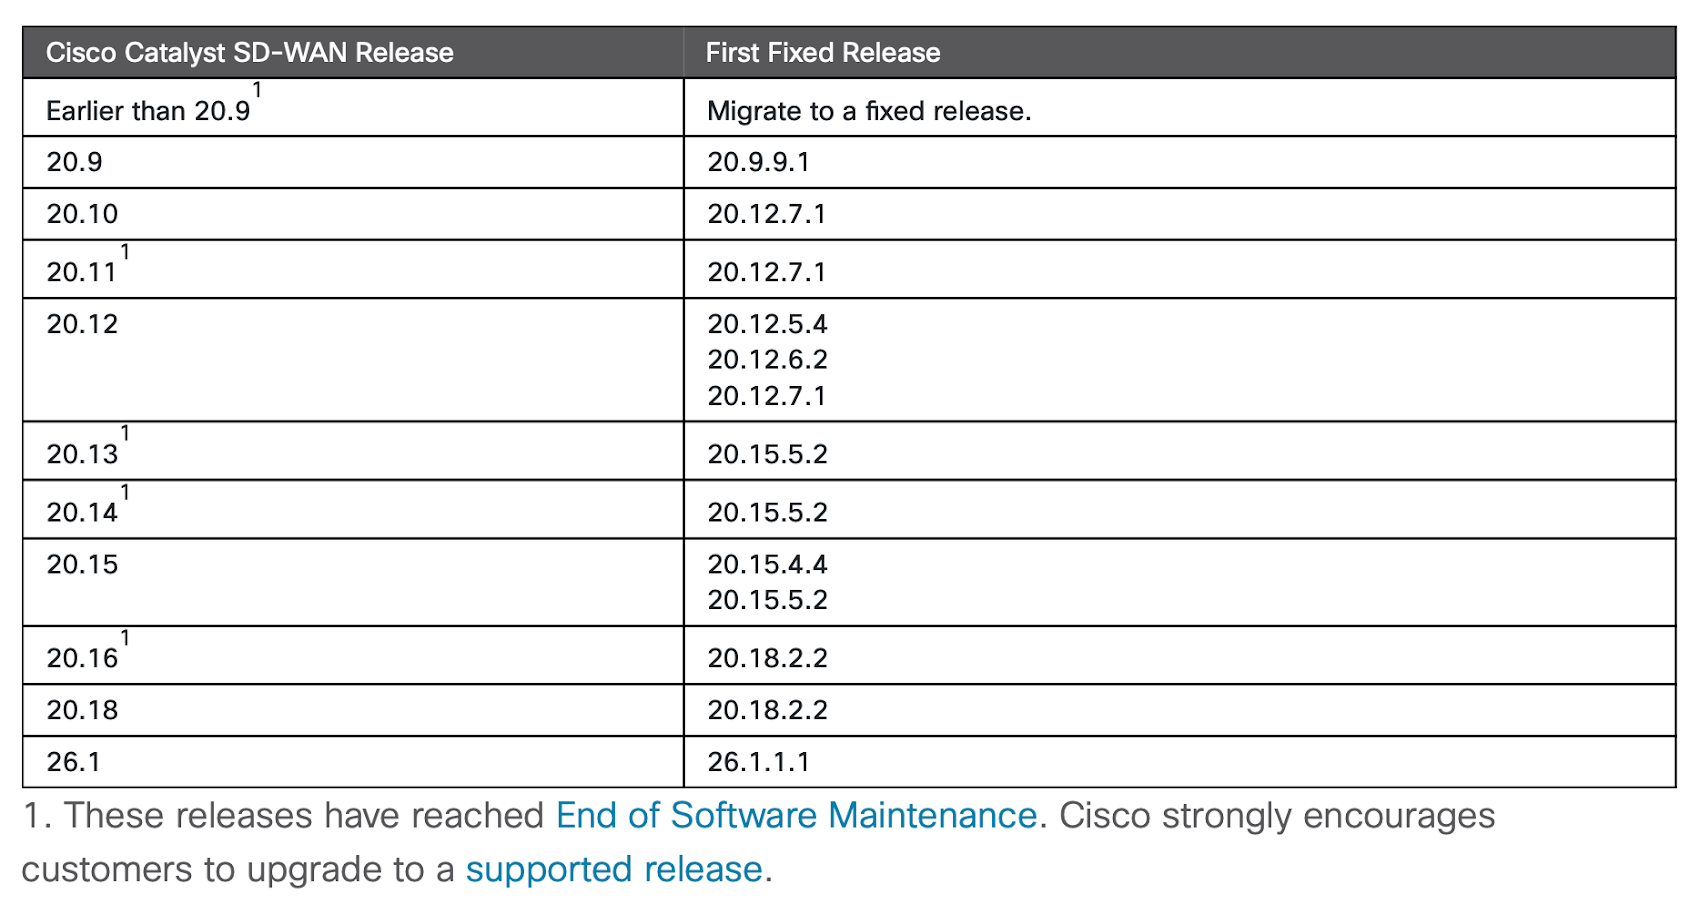
首先,尽快通过 Cisco 官方渠道获取并安装最新补丁,这是阻断攻击路径最直接的手段。其次,排查资产暴露面,尽量避免将 SD-WAN 控制器的管理端口直接映射至公网。
这一环节是很多企业容易忽视的,很多运维团队认为网络设备具备一定防御能力,但面对此类逻辑漏洞,传统的边界防护往往失效。
在日志审计方面,建议重点检查以下指标:
- 审计
/var/log/auth.log文件,监控是否存在来自未知或未授权 IP 地址的vmanage-admin登录记录。 - 密切关注系统中异常的对等连接(Peering)事件,特别是出现在非预期时间、来自陌生 IP 或与现有环境拓扑不符的设备连接记录。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com