依托 Solar 安全运营响应团队的日常实战沉淀,我们会定期分享在安全运营中处置的典型应急响应事件,涵盖银狐木马、APT 攻击、勒索病毒等各类主流威胁。 作为专业的应急响应中心,Solar 致力于为复杂多变的安全事件提供从深度溯源到闭环处置的全流程支持。针对银狐、APT 等具有高隐蔽性的威胁,我们不仅聚焦于对其攻击行为的深度剖析,更致力于还原其完整的活动链路,并同步输出切实可行的清除闭环操作方案。突发危机干预通道: 若您的核心资产正面临加密锁定或数据勒索风险,请通过文末二维码联系我们。我们提供全天候紧急介入服务,协助您快速切断攻击链路,全力挽回业务损失。
前言
近日,美国司法部(DOJ)发布官方新闻稿,宣布Phobos勒索软件核心管理员Evgenii Ptitsyn正式在马里兰州地区法院认罪。这标志着这个常年活跃于全球、对公共和私营实体造成严重威胁的勒索组织遭到了实质性打击。
结合近期多国执法机构对该家族的联合清剿行动,Solar应急响应团队对本次事件的核心细节进行了梳理,并汇总了我们长期以来对Phobos家族的技术跟进、开发解密工具,为政企用户提供全面的防护与数据恢复指南。
事件始末与核心细节
根据美国马里兰州地区法院于2026年3月4日公布的官方文件,Phobos勒索软件管理员的认罪文书揭露了该组织庞大的黑色产业链。
核心信息提取如下:
- 认罪人员:Evgenii Ptitsyn(43岁,俄罗斯籍),在暗网中以“derxan”和“zimmermanx”等化名活动。
- 组织角色:负责Phobos勒索软件的销售、分发和核心运营,把控勒索软件即服务(RaaS)的底层密钥与分发网络。
- 涉案规模:Phobos勒索软件及其关联组织(如8Base)在全球范围内攻击了超过1000家公共和私营机构。
- 涉案金额:勒索赎金总额超过 3900万美元。
- 事件时间线:该嫌疑人于2024年11月从韩国被引渡至美国,经过漫长的司法程序,现已正式承认犯有电信诈骗共谋罪(Wire Fraud Conspiracy)。

美国司法部(DOJ)于2026年3月4日发布的关于俄罗斯勒索软件管理员认罪的官方新闻稿
Phobos勒索家族进化之路与安全对抗
Phobos家族自2017年末进入大众视野,代码结构与Dharma(CrySis)有一定渊源。该组织一直采用 RaaS(勒索软件即服务)模式,通过RDP暴力破解和钓鱼邮件进行传播。近年来,它衍生出了多个活跃的变种分支,包括 2700、Elbie、Faust、8Base 等。
在长达数年的对抗中,国际执法机构取得了突破性进展。此前,日本警察厅(NPA)网络部门在FBI和欧洲刑警组织的配合下,通过捕获暗网中的勒索构建工具,并结合被捕管理员设备中的底层情报,成功收录并提取了该家族的底层密钥库。
在此背景下,Solar团队持续输出了对该家族演进过程的深度研究。我们在文章《从2017到2025,Phobos勒索家族的进化之路与最新恢复手段支持(文末附可恢复的后缀对应邮箱)》中,详细记录了其加密机制的迭代与解密可行性分析。
Solar应急响应团队的反击
面对Phobos家族持续演变的威胁态势,Solar应急响应团队不仅在情报跟进上保持敏锐,更在实战与工具开发上投入了大量资源。
1.深入底层的病毒变种分析
我们密切监控Phobos的每一次代码迭代,并输出了多份专业分析报告。针对其不同后缀变种的加密器特征、持久化方式以及运行逻辑,提供了清晰的画像:
这些技术报告详细拆解了Phobos如何利用AES-256和RSA-1024混合加密系统破坏企业数据。
2.开发恢复工具与免费解密支持
得益于近期国际执法机构联合行动中被缴获的底层私钥库,结合 Solar 团队对该家族核心加密逻辑的深度逆向,Solar团队整合并推出了**[Solar团队] Phobos勒索病毒恢复工具V1.0**。目前该工具已支持对多个活跃变种(如faust、2700、Elbie、Carver等)的免费解密。
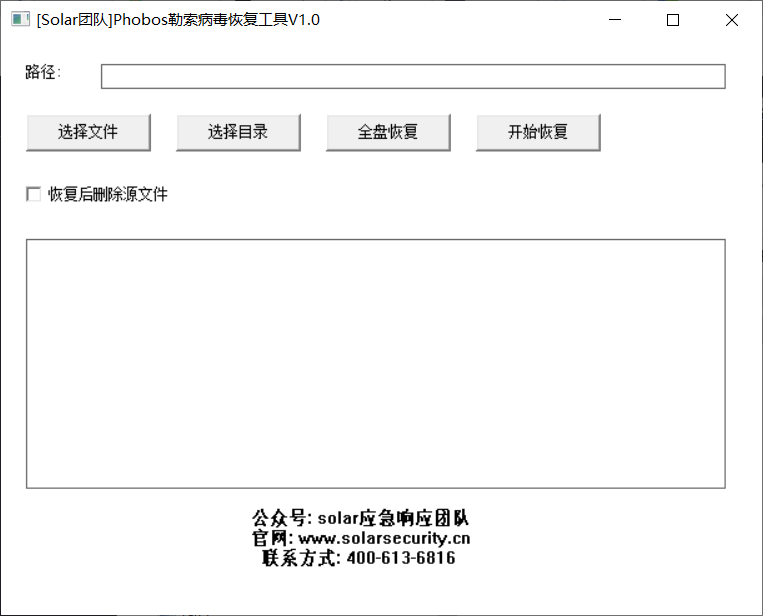
Solar团队开发的Phobos勒索病毒恢复工具V1.0运行界面,支持单文件、目录及全盘恢复选项
获取方式:可访问 http://应急响应.com下载恢复工具。相关工具原理解读请阅读:【工具分享】Phobos勒索病毒恢复工具上线|支持多变种免费解密
3.仿真排查演练
为了提升行业整体防御水平,Solar团队在2025年11月的应急响应月赛中,专门使用了真实Phobos-2700变种构建了仿真勒索排查环境(详见 《2025-11月Solar应急响应公益月赛排名及官方题解》、《应急响应|全网首发!变种勒索病毒仿真靶场:从排查到解密(附开源训练环境)》)。该环境侧重于“以人为本”的钓鱼邮件攻击溯源,帮助安全从业者在真实场景下磨炼排查技能。
- 获取相关样本与情报:目前Phobos勒索家族已被全面捕获,相关样本、扩展名及情报库,可访问
http://应急响应.com查询phobos关键字获取。
防护思路与总结建议
尽管Phobos的核心管理员已经认罪,且部分密钥已被提取,但勒索软件的生态依然庞大,分支变种的威胁不容忽视。我们建议政企单位从以下几个维度加强防护:
1.收敛核心暴露面:Phobos高度依赖RDP(远程桌面协议)的弱口令爆破进行突破。建议全面排查对外开放的端口,关闭非必要的3389端口,或通过VPN访问内部网络。
**2.强制双因素认证(MFA)**:对所有关键业务系统和远程访问通道启用MFA,阻断仅凭单点凭证即可突破的攻击路径。
3.异地与离线备份:遵循“3-2-1”备份原则,确保核心数据不仅有本地备份,还应具备物理隔离的离线备份,防止备份文件被同网段的勒索病毒一并加密。
4.钓鱼邮件防范演练:持续提升员工的安全意识,警惕携带恶意宏文档或伪装可执行文件的外部邮件。
勒索攻击发生后的每一分钟都至关重要。Solar 团队提供全天候的紧急介入服务,无论是现在的应急处置,还是未来的常态化防护,我们都随时待命。