AI 从助手到代理的进化与变革
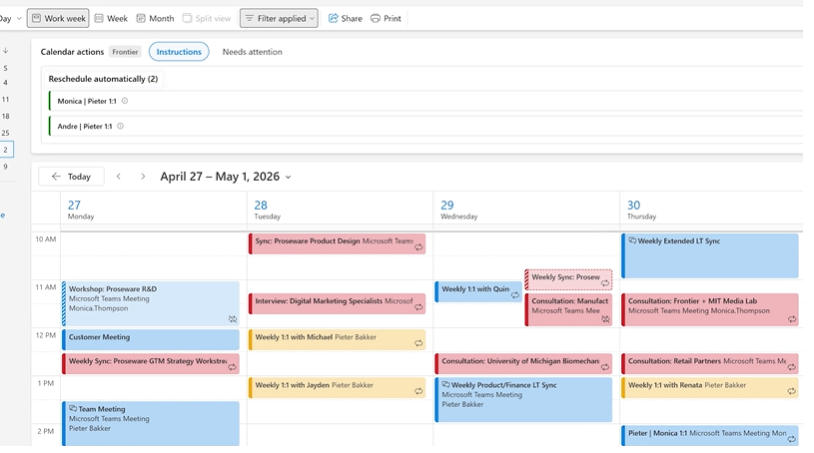
近期,微软宣布对其 Microsoft 365 体系下的 Copilot 进行重大升级,正式推出“智能代理(Agent)”模式。这一更新标志着 AI 工具从被动的“辅助写作”转向主动的“任务执行”。在 Outlook 环境中,Copilot 不再仅仅是回复邮件的帮手,而是能够自主处理收件箱分类、邮件跟进、日程冲突协调及会议资源调度。
从我们的应急响应经验来看,这种具备“自主执行权”的 AI 代理虽然极大地降低了办公负载,但也极大地拓宽了企业的攻击面。当 AI 被授权直接读取、分析并回复邮件,甚至调整核心业务日程时,其背后涉及的权限管理与行为审计将成为安全管控的全新重点。
核心功能与潜在的自动化风险
根据最新的功能发布,Copilot 代理现在可以执行包括自动整理高优先级邮件、根据自定义规则处理会议冲突、以及在用户休假期间接管沟通等复杂任务。这些功能在提升效率的同时,也引入了一些值得深思的安全盲点:
首先是“权限蔓延”问题。AI 代理往往需要访问用户的完整邮件历史、日历安排及组织架构信息。如果攻击者通过钓鱼邮件或凭据窃取手段获取了用户账户权限,他们不仅能利用账户本身,还能通过操纵 AI 代理执行大规模的自动化操作,例如批量发送欺诈邮件、误导性会议邀请或篡改内部沟通记录,这类攻击往往具有更高的隐蔽性。
其次是“决策透明度”缺失。这一环节是很多企业容易忽视的。当 AI 代理在后台自主处理任务时,如果缺乏严密的日志审计与干预机制,企业很难在第一时间识别出 AI 是被正常触发,还是被恶意指令所操纵。
类似攻击趋势与安全防御建议
类似攻击近年来明显增加,特别是针对 AI 自动化接口的“提示词注入”或“逻辑绕过”攻击。当 AI 系统获得了更广泛的系统调用权限,防御者必须重新审视现有的数据治理策略。
针对此类 AI 代理的广泛应用,Solar 应急响应团队建议企业重点做好以下工作:
第一,实行严格的最小权限原则。即使是 AI 代理,也不应赋予其超出业务需求的访问权限。对于涉及敏感财务、人事或核心业务决策的邮件处理,应设置人工确认环节,禁止 AI 代理进行全自动化的敏感操作。
第二,强化行为审计与监控。企业应部署能够识别异常自动化行为的安全方案,重点监控短时间内的大规模邮件处理、异常的会议邀请修改以及非工作时间内的 API 调用频率。
第三,建立 AI 专用的安全基线。随着 AI 代理接入企业办公系统,数据防泄漏(DLP)策略必须同步更新,确保 AI 代理处理的信息流同样受到严格的隐私保护与访问控制约束。
在拥抱 AI 带来的生产力红利的同时,安全团队必须走在业务的前面,通过精细化的管控手段,确保每一项自动化决策都处于可控、可视的范围内。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com