近期,安全研究领域发布了关于“EDR 杀手(EDR Killers)”演进的深度研究报告。从我们的应急响应经验来看,勒索软件团伙不再仅仅依赖单一的加密算法,而是将“瘫痪终端防护”作为攻击链中标准且必不可少的前置环节。随着攻击手法的多样化,企业如果依然只关注传统的加密行为检测,往往会陷入被动。
攻击链的“盲点”:为何 EDR 杀手如此猖獗
在现代勒索软件攻击中,攻击者通常遵循“提权—瘫痪防护—加密数据”的固定逻辑。EDR 杀手的作用即是在加密前,通过关闭安全进程、拦截通信或卸载驱动,实现对防护软件的“致盲”。
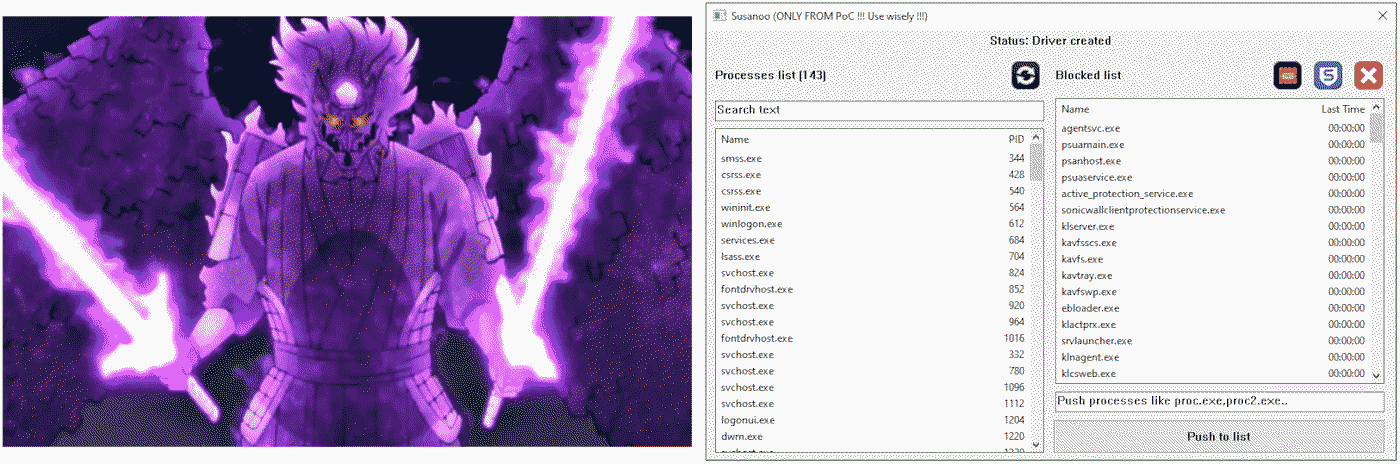
过去,行业主要关注 BYOVD(自带漏洞驱动)技术,即利用合法的签名驱动程序进行提权。但近期数据表明,攻击者已不满足于此,开始大范围引入反 Rootkit 工具(如 GMER、PC Hunter 等)以及“无驱动”攻击工具(如 EDRSilencer)。这种分工明确的模式意味着,即使勒索软件家族不同,只要雇佣了同一批“操作员”,就极有可能遭遇同类工具的攻击。这一环节是很多企业容易忽视的,因为防御者往往在加密发生时才触发警报,此时往往为时已晚。
技术手法的进阶:从驱动滥用到“无驱动”渗透
目前 EDR 杀手的技术栈呈现出三个明显的演进方向:
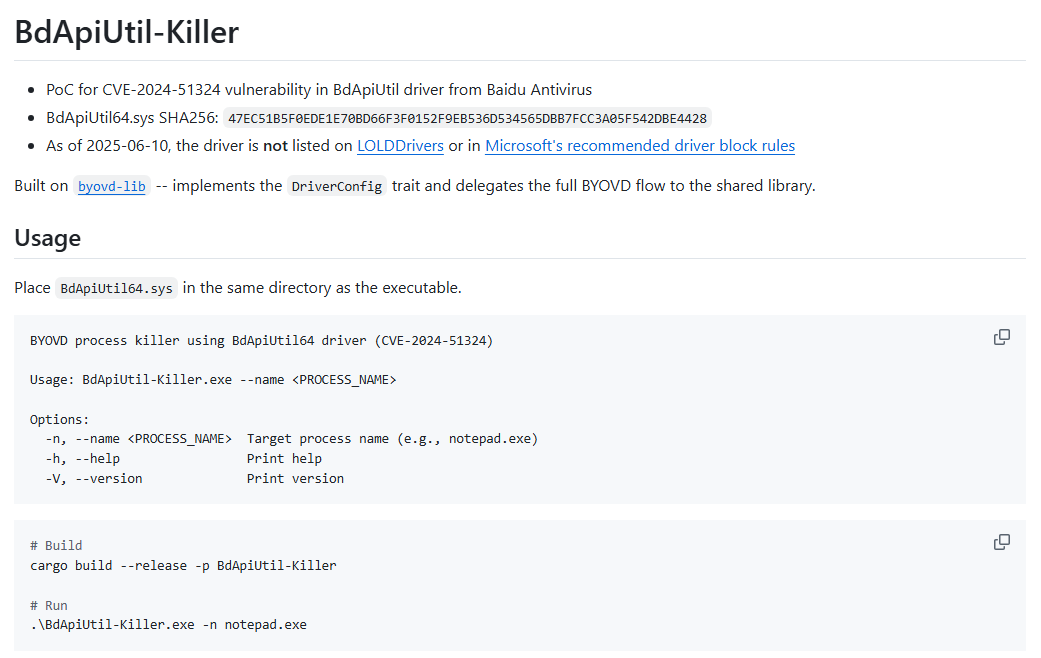
首先是 BYOVD 的泛滥与混用。攻击者利用合法的签名驱动(如 BdApiUtil.sys)作为跳板,且同一驱动会被不同名称的工具反复调用。这导致传统的基于文件特征的封禁策略效果大打折扣,因为攻击者只需更换工具外壳,内核层面的威胁依旧存在。
其次是反 Rootkit 工具的滥用。攻击者直接利用商业化的安全调试工具,通过其自带的高权限驱动实现对安全进程的强行终止。这利用了工具本身的合法性,绕过了常规的安全审计。
最后是“无驱动”攻击的崛起。利用 EDRSilencer 等工具,攻击者无需触碰内核即可阻断 EDR 的通信链路或挂起其进程。这种手法不仅隐蔽性强,且无需复杂的驱动开发,大大降低了攻击者的技术门槛。
攻击组织的工具化与商业化
从溯源分析来看,EDR 杀手的开发与使用已经高度商业化。像 Qilin、Akira 等活跃的勒索组织,往往通过租赁或购买的方式获取这些工具。此外,研究发现部分工具代码中出现了疑似 AI 辅助开发的痕迹,这使得攻击工具的迭代速度极快。类似攻击近年来明显增加,攻击者甚至在公开漏洞发布后的数天内,就能完成从 PoC 到实战化工具的转化。
Solar 应急响应建议
面对这种从“单点突破”到“全链路瘫痪”的攻击演进,单纯依靠传统的杀毒软件已不足以应对。针对 EDR 杀手的威胁,我们建议企业采取以下深度防御措施:
第一,强化内核层防御。严格执行驱动签名策略,并建立针对高危驱动的封禁清单。虽然这不能阻挡所有攻击,但能显著提升攻击者的试错成本。
第二,关注行为特征而非单一特征。不要只盯着勒索软件的加密行为,应重点监控系统中出现的“异常进程终止”、“驱动加载记录”以及“安全服务状态异常”等事件。
第三,构建多层级的防御体系。EDR 只是安全防线的一部分,应结合流量监测、终端行为审计以及零信任架构,在攻击链的早期阶段(如提权尝试阶段)就识别并阻断威胁。
在应急响应的实战中,我们反复强调:检测的价值取决于响应的速度。当终端出现异常的防护进程关闭行为时,必须将其视为最高等级的威胁,并立即启动全网的隔离与排查。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com