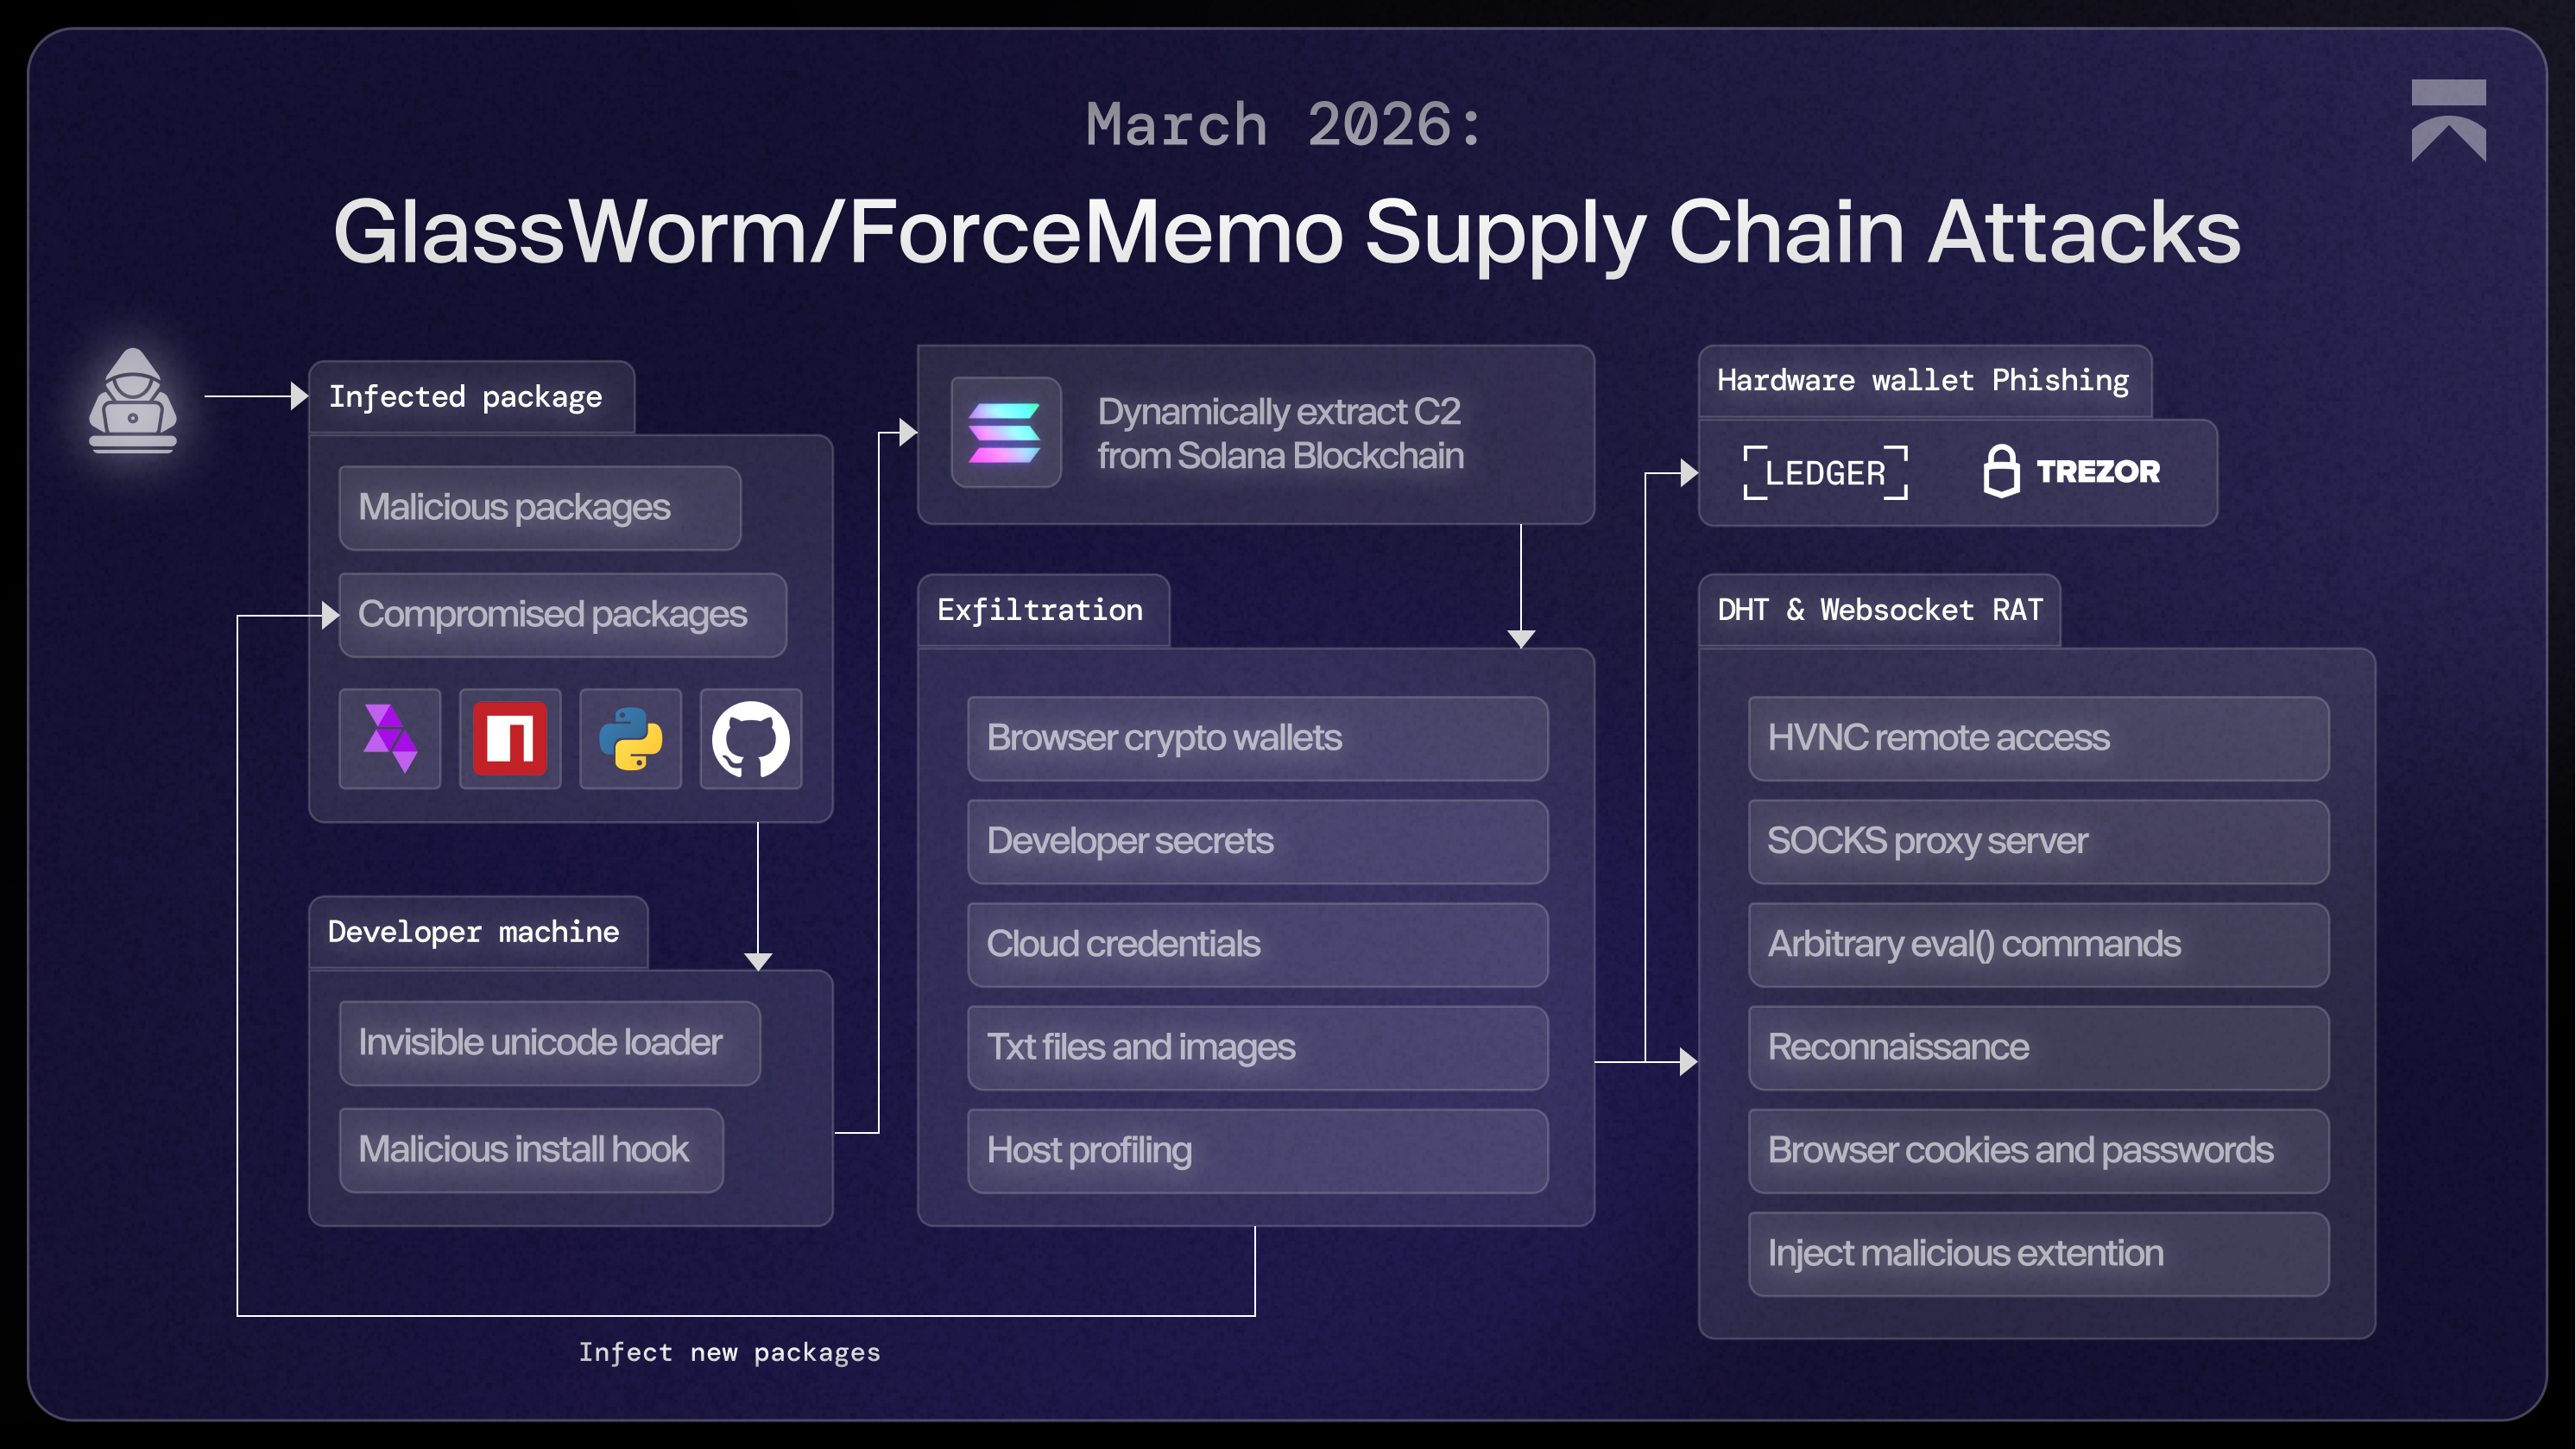
开发者生态的“隐形杀手”
在软件开发领域,开发者往往对常用的IDE插件有着天然的信任感。然而,近期爆发的GlassWorm木马事件再次为我们敲响了警钟:供应链攻击的触角已经深入到程序员的“武器库”中。此次攻击并非简单的恶意软件植入,而是一场精心策划的、针对Visual Studio Code、Cursor、Windsurf等开发工具的系统性渗透。
从我们的应急响应经验来看,开发者环境因其具备极高的系统权限和敏感代码访问权,正逐渐成为黑客组织眼中的“高价值目标”。一旦开发者的IDE被攻陷,不仅是个人账号的泄露,整个企业的源代码库、生产环境凭证乃至CI/CD流水线都可能面临被篡改的风险。
深度剖析:GlassWorm的攻击链条
GlassWorm并非横空出世,该组织自2025年3月起便开始活跃,最初利用npm包中的隐形Unicode字符隐藏恶意代码。而此次针对OpenVSX的攻击,则是其技术演进的最新体现。
攻击者伪造了一个名为“code-wakatime-activity-tracker”的插件。从外观上看,它完美复刻了正版WakaTime插件的界面、API提示及功能,极具迷惑性。一旦开发者安装该插件,真正的噩梦便开始了。
该恶意插件的核心逻辑在于其激活机制。当插件加载时,它会触发一个采用Zig语言编写的原生二进制文件。由于该程序被打包为Node.js原生插件,它能够绕过JavaScript的沙箱限制,直接获取操作系统的底层调用权限。在Windows环境下,它加载DLL文件;在macOS下,则运行Mach-O二进制文件,实现了跨平台的无缝渗透。
自动化横向渗透:从单点到全覆盖
这一环节是很多企业容易忽视的:GlassWorm在感染初始目标后,并不会止步于此。该木马具备环境感知能力,它会自动扫描受害者系统中安装的所有主流IDE,包括VS Code、Cursor、Windsurf、VSCodium等。
一旦发现目标,恶意程序会从攻击者控制的GitHub仓库下载第二个恶意载荷——一个伪装成“Auto Import”插件的vsix安装包。利用IDE内置的命令行安装工具,木马会在用户毫无察觉的情况下,将恶意插件植入到系统中所有的开发工具中。为了抹除痕迹,攻击者在安装完成后会立即删除下载文件,这种“静默安装、自动清理”的战术,极大地增加了取证分析的难度。
独特的C2通信与规避策略
GlassWorm的第二阶段载荷展现了极高的隐蔽性。在与控制服务器(C2)通信时,该木马采用了基于区块链(Solana网络)的机制,这种去中心化的通信方式使得传统的基于域名的威胁情报拦截变得异常困难。
此外,该木马还内置了地理位置规避逻辑,会主动避免感染特定区域(如俄罗斯)的系统,这种典型的“针对性作业”特征,往往预示着背后存在组织严密的APT(高级持续性威胁)团伙。一旦感染成功,攻击者不仅可以进行键盘记录、窃取会话Cookie,甚至能部署更深层次的RAT(远程访问木马),实现对开发者终端的完全控制。
Solar安全建议:如何构建IDE防御防线
类似攻击近年来明显增加,且攻击手法愈发隐蔽。作为安全从业者,我们建议开发者及企业安全团队从以下几个维度进行加固:
首先,严格审计插件来源。尽管OpenVSX等平台提供了便利,但缺乏严格的身份验证机制。建议企业内网环境下,通过私有镜像仓库管理插件,禁止开发者从公网随意安装未知来源的插件。
其次,关注环境异常行为。如果发现IDE莫名出现资源占用过高、频繁的网络连接请求,或者出现未曾安装过的“Auto Import”等插件,应立即采取隔离措施。建议定期检查本地插件目录,并对敏感的API Key和凭证进行全量轮换。
最后,强化终端安全检测。部署能够监控底层系统调用(尤其是针对Node.js原生模块的加载行为)的安全Agent,可以有效识别此类绕过沙箱的恶意行为。
面对不断进化的供应链威胁,没有任何一个环节是绝对安全的。保持警惕、定期审计、及时更新,是保障开发环境安全的不二法门。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com