事件背景与组织分析
近期,Lazarus组织再次将目光锁定在金融与去中心化金融(DeFi)领域,其实施的一系列精密攻击活动引起了安全界的关注。从我们的应急响应经验来看,该组织擅长利用高度定制化的工具链进行长期潜伏,其目的往往不仅是简单的窃密,而是为了后续的大规模金融窃取做准备。此次披露的“RemotePE”木马,正是该组织为了实现长期隐蔽驻留而量身打造的武器。
攻击链深度拆解
该攻击链展示了Lazarus一贯的“高度定制与分阶段执行”特征。攻击往往始于社会工程学,通过Telegram伪装成同行职员,诱导受害者访问钓鱼域名(如伪造的Calendly或Picktime页面)以获取初始访问权限。
在获得权限后,攻击者会部署一套严密的加载机制:
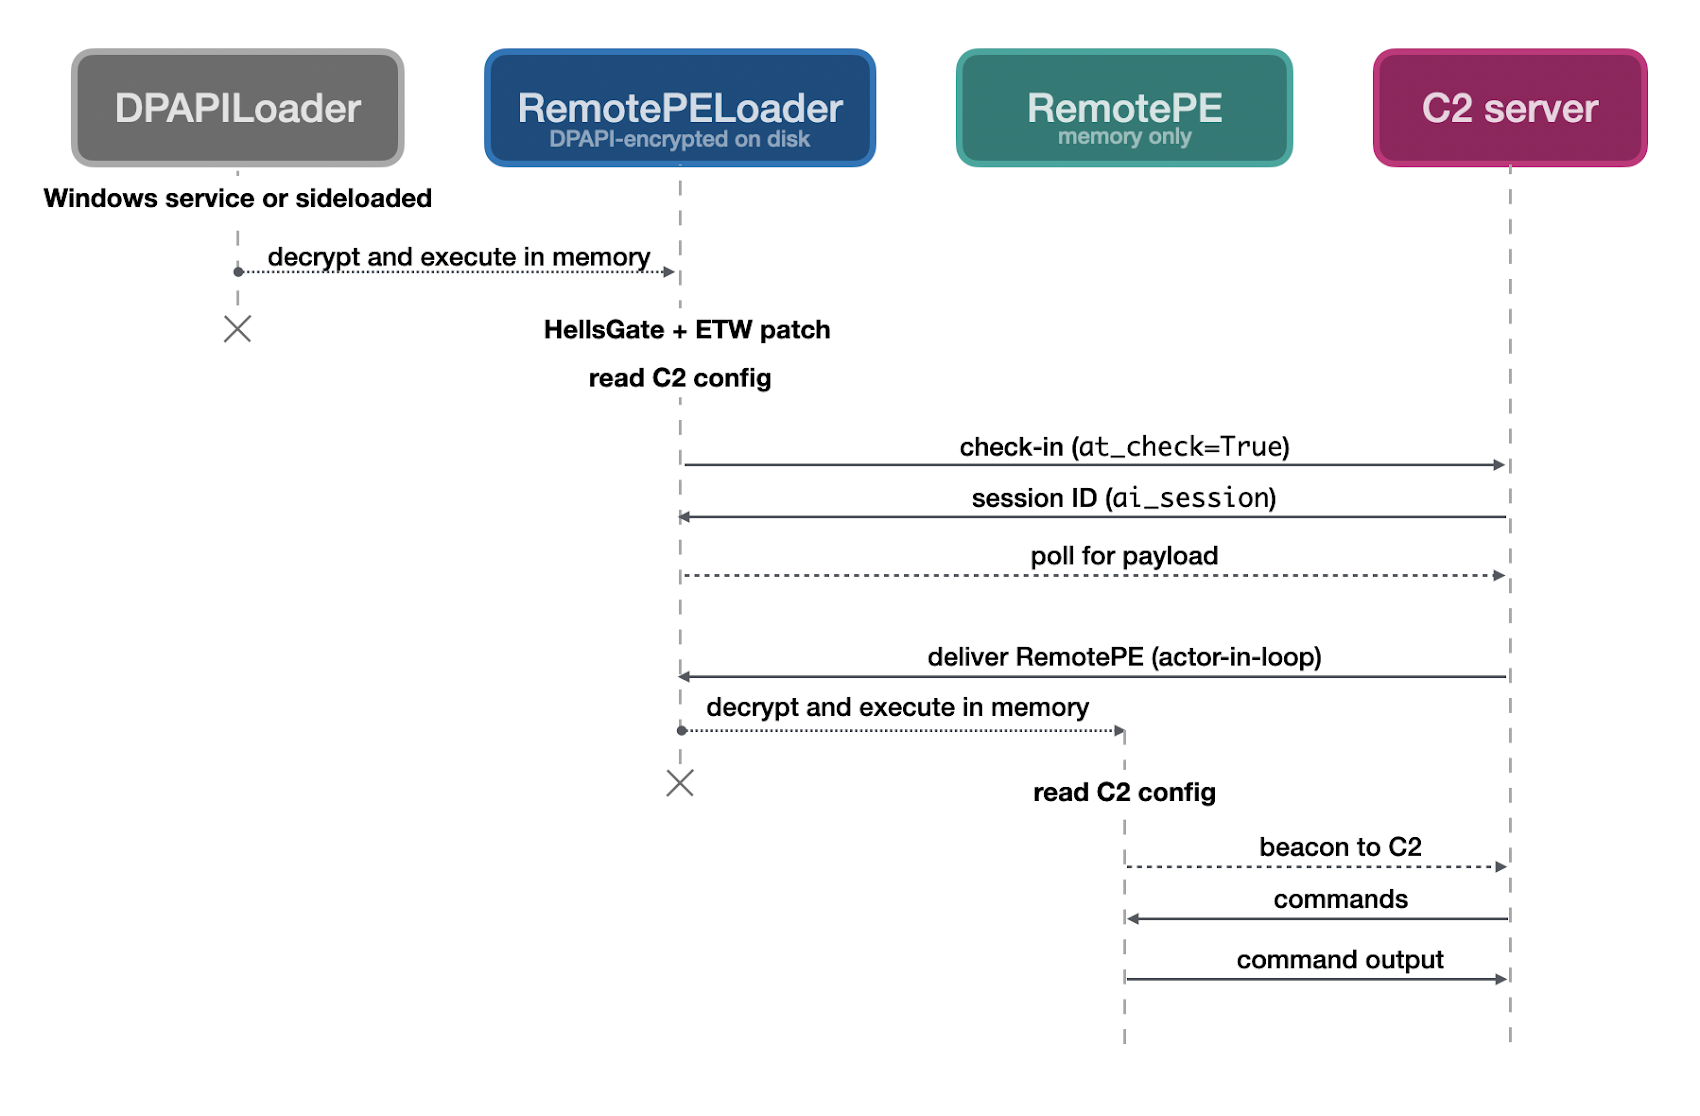
第一阶段:DPAPILoader(Iassvc.dll)。该模块利用Windows数据保护API(DPAPI)解密磁盘上的加密载荷。这一环节是很多企业容易忽视的,因为攻击者利用了系统原生的加密机制,使得基础的安全扫描难以发现异常。
第二阶段:RemotePELoader。这是该攻击链的核心中转站,负责与C2服务器(如aes-secure.net)通信,获取真正的核心模块。为了绕过终端防护,该加载器采用了包括Hell's Gate在内的多种技术,并主动修补ETW(Windows事件追踪)以对抗安全软件的监控。
第三阶段:RemotePE核心木马。这是一款纯内存执行的RAT(远程访问木马),不向磁盘写入任何文件,彻底规避了基于文件系统的取证分析。
技术手法与反取证解析
RemotePE的设计理念极其强调“低足迹”。从我们的分析来看,该木马在处理敏感文件删除时,采用了“覆写七次后重命名再删除”的严苛手段,这种模式在Lazarus旗下的其他恶意软件中也曾出现过。
此外,RemotePE的功能极其精简但高效,包括C2配置动态修改、进程管理、模块化DLL加载等六大类指令。通过内存驻留和环境密钥绑定,攻击者确保了该工具在不同受害主机上的高度适应性,极大地提升了溯源难度。
为什么这种攻击难以察觉?
类似攻击近年来明显增加,其核心原因在于“演员参与(Actor-in-the-loop)”的交付模型。攻击者并非自动化地进行暴力破解,而是通过人工干预调整攻击载荷,使得工具在被发现前始终处于“零记录”状态。这种定制化工具通常仅针对高价值目标,且在攻击全生命周期内保持极高的隐蔽性,这对于传统的基于特征码的防御体系构成了巨大挑战。
Solar安全建议与应急经验
针对此类高级威胁,Solar应急响应团队建议企业采取以下防护策略:
强化终端行为监控:由于此类木马不落盘,单纯依靠文件扫描已失效。必须部署具备内存扫描与行为基线分析能力的EDR/XDR产品,重点监测异常的API调用(如针对ETW的修补行为)。
警惕社工钓鱼:攻击者往往利用伪造的会议预约域名进行诱骗,员工应严格核实外部链接来源,避免在非可信设备上处理办公业务。
实施零信任架构:对于金融与加密资产相关业务,应严格限制终端的横向移动权限,并对关键服务的访问进行多因子认证(MFA)加固。
响应与溯源:若怀疑遭到APT攻击,应及时进行内存镜像提取与分析,而非仅检查磁盘文件。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com