事件背景:高价值目标的精准“捕食”
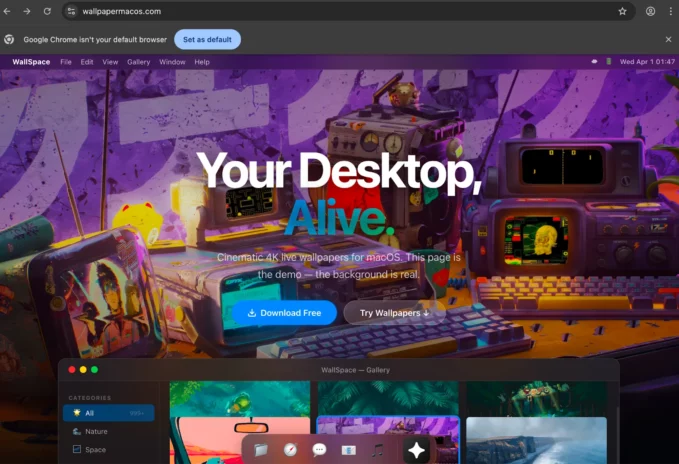
近期,安全研究人员发现了一款名为 notnullOSX 的新型 macOS 窃密软件,其攻击活动呈现出高度的选择性与针对性。攻击者主要通过伪造精美的 macOS 壁纸应用(如 WallSpace.app)作为诱饵,辅以劫持的 YouTube 账号进行引流。
从我们的应急响应经验来看,该攻击团伙的筛选机制非常严苛:他们利用后台面板预筛受害者,仅针对加密货币资产超过 10,000 美元的高净值 macOS 用户进行攻击。这标志着针对苹果生态的威胁正向“精细化、高价值导向”转型,不再是简单的广撒网式传播。该恶意软件背后的开发方被指向活跃于地下论坛的开发者“0xFFF”(又名 alh1mik)。
攻击链分析:社交工程与 ClickFix 的结合
notnullOSX 的感染过程极具欺骗性,主要分为两种攻击路径,核心逻辑均利用了用户的信任与操作习惯:
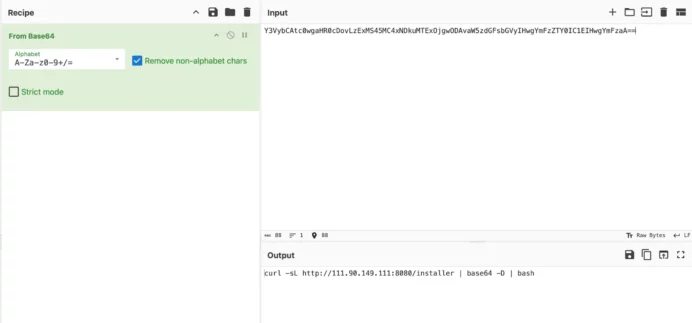
一是经典的 ClickFix 流程。攻击者通过伪造的 Google 文档报错页面,诱导用户点击“修复”按钮。页面会引导用户打开终端(Terminal),并复制执行一段 Base64 编码的命令。这一环节是很多企业用户容易忽视的——用户往往因为对“终端命令”缺乏防范意识,盲目遵循所谓的技术修复指导,从而在不知不觉中执行了恶意 Shell 脚本。
二是恶意 DMG 安装包。攻击者将恶意脚本直接内置于安装包内,通过伪装成 README 文件或终端快捷方式,降低技术门槛,诱导用户通过点击直接运行安装脚本,进而植入后门。
技术手法解析:权限劫持与模块化窃取
在成功植入后,notnullOSX 的表现体现了极高的专业度。该软件通过诱导用户手动授予“全盘访问权限”(Full Disk Access),绕过了 macOS 的 TCC(透明度、同意与控制)隐私框架。一旦获得该权限,恶意软件便能获取 iMessage、备忘录、浏览器 Cookie、加密钱包等敏感数据,且无需再次弹窗提示。
值得注意的是,该软件采用了模块化设计,通过合法的 CDN(如 Filestack)按需下载功能模块:
- 资产窃取:涵盖了主流桌面钱包及浏览器插件钱包的私钥与 IndexedDB 数据库。
- 凭据收集:通过 CredsGrab 模块,批量搜刮 SSH 密钥、AWS/Azure/GCP 等云服务凭据及 Kubernetes 配置文件,将受害主机转化为横向移动的跳板。
- 伪造替换:ReplaceApp 模块甚至能将 Ledger Live 等硬件钱包管理工具替换为木马版本,直接拦截种子短语,这一手段极其隐蔽且危险。
安全建议与 Solar 经验
针对此类利用社交工程与系统合规性漏洞的攻击,Solar 应急响应团队建议如下:
- 警惕终端命令操作:不要随意在终端执行来源不明的 Base64 编码命令或脚本,即使它源自所谓的“技术支持”页面。
- 审慎授权敏感权限:对于申请“全盘访问权限”的应用,务必保持高度警惕。这是 macOS 最后的安全防线,一旦授予,即意味着系统所有敏感数据对恶意软件敞开了大门。
- 验证软件来源:即便网页制作再精美,也应坚持从苹果官方 App Store 或开发者官网下载软件,避免点击第三方推广链接。
- 部署端点防护:对于企业环境,应加强对异常进程(如频繁调用终端、非预期网络连接)的监测。
类似攻击近年来明显增加,攻击者越来越倾向于利用用户对系统底层工具的信任感进行“合法化”破坏。企业应提升对员工的安全意识培训,并建立针对终端异常行为的实时监控机制。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com