事件背景与影响
近期,安全研究人员披露了一起针对开发者工作站的高危攻击活动。攻击者将目标锁定在 C++ 和 C# 开发环境,通过感染 Visual Studio 项目文件及相关组件,将受害者的开发机器转化为恶意代码的分发源。
从我们的应急响应经验来看,这类攻击的隐蔽性极高,因为它直接切入了软件开发生命周期的核心——编译构建环节。如果开发者在受感染的环境中构建软件并发布,恶意代码将随之进入下游用户的系统,从而引发连锁式的供应链污染。
攻击链深度剖析
该攻击采用多阶段载荷投递模式,其核心思路在于利用开发工具的自动化机制实现持久化与传播。
攻击者首先通过伪造的合法可执行文件或恶意 Python 脚本(如 Python.Downloader.255)作为初始入口。通过 PEB(Process Environment Block)遍历解析 Windows API,并利用 C 运行时库的初始化机制,成功绕过常规检测执行 PowerShell 下载器。
这一环节是很多企业容易忽视的,开发者往往会忽略对构建工具配置文件的审计。恶意软件通过修改 .vcxproj 或 .csproj 文件,植入恶意的预构建(Pre-build)事件。这意味着只要开发者点击“生成”或“编译”按钮,恶意逻辑就会自动触发,将开发环境变为恶意代码的温床。
技术手法演进
该木马在技术实现上展现出了极高的“工程化”水平,主要体现在以下三个方面:
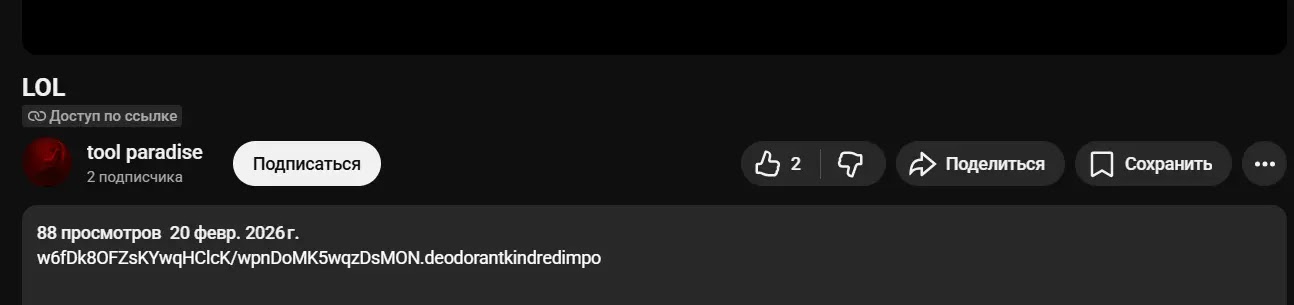
一是隐蔽的 C2 通信。攻击者不再依赖传统的固定域名,而是转向 GitHub、Steam 个人主页、甚至 YouTube 视频描述等公共平台,利用 Base64、XOR 等方式加密存储 C2 地址。这种“利用合法流量掩护恶意指令”的手法,使得传统的网络边界防御难以精准拦截。
二是深度的系统渗透。攻击者通过注入 System32 目录下的合法二进制文件,并利用 DLL 劫持(如 Discord、Edge 的 DLL)实现持久化。为了获取更高权限,该木马还采用了 ms-settings 注册表键值进行 UAC 绕过,进一步扩大其控制范围。
三是全方位的窃密与破坏。一旦进入受控阶段,该木马不仅会窃取 Discord Token、浏览器凭证及加密货币钱包信息,还会实时监控剪贴板,通过替换钱包地址实施金融欺诈。此外,它还集成了 XMRig 等矿工程序,在系统空闲时进行挖矿。
Solar 安全建议与经验总结
针对此类针对开发者群体的供应链攻击,Solar 应急响应团队提出以下防御建议:
首先,强化开发环境的完整性审计。定期检查 Visual Studio 项目文件(特别是 .vcxproj 和 .csproj)以及各类构建脚本,警惕其中是否存在异常的预构建事件(Pre-build events)或不必要的外部命令调用。
其次,严格执行最小权限原则。开发者工作站应避免使用管理员权限运行编译器或构建工具,以降低 UAC 绕过类攻击的成功率。
最后,建立代码仓库的自动化安全扫描机制。不仅要扫描代码本身,更要将构建配置文件纳入扫描范围,确保开源依赖库和本地项目配置未被篡改。
类似攻击近年来明显增加,攻击者正试图通过“污染源头”来放大破坏力。企业应将安全防御的视线从“成品软件”前移至“构建过程”。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com