事件背景:精心策划的“高薪”陷阱
近期,与伊朗相关联的 APT 组织 Nimbus Manticore(又名 UNC1549 或 Smoke Sandstorm)被披露正在发起新一轮针对航空航天及国防领域从业者的定向攻击。从我们的应急响应经验来看,该组织擅长利用社会工程学结合高技术手段,通过伪装成知名企业的招聘流程,诱导受害者下载恶意程序,从而实现持久化驻留与数据窃取。
攻击者在 LinkedIn 等平台上伪装成专业招聘人员,抛出极具诱惑力的高薪职位(例如虚构的 20 万美元年薪岗位),并配合精心制作的 PDF 招聘描述以建立信任感。受害者最终会被引导至一个高度仿真的虚假招聘门户网站,并在“入职流程”的幌子下被要求下载所谓的“双因子认证(2FA)”工具,这正是整个攻击链的入场券。
攻击链分析:技术与伪装的深度融合
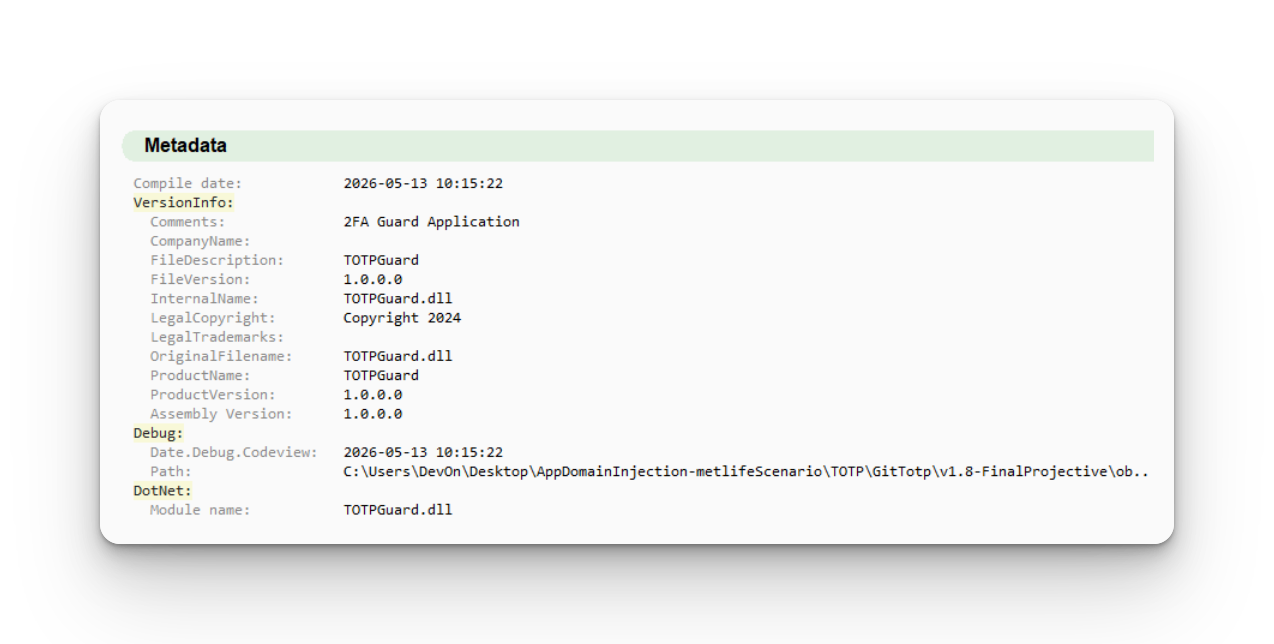
这一攻击链体现了攻击者极高的隐蔽性要求。首先,受害者下载的压缩包内含有一个合法的、经过微软数字签名的二进制文件(ServiceHub.VSDetouredHost.exe)。攻击者通过操纵 .NET 运行时环境,利用同目录下的恶意 DLL(TOTPGuard.dll)进行侧加载(Sideloading)。
从我们的分析来看,这一环节是很多企业容易忽视的盲区:由于主程序拥有合法的数字签名,许多安全产品容易将其误判为正常业务流程而放行。恶意 DLL 加载后,会弹出一个功能看似正常的 2FA 认证界面,极大地降低了受害者的警惕性。随后,恶意软件会从内存中解密真正的攻击载荷,并将其写入 AppData 目录,同时通过创建名为“BackupCheck”的计划任务来实现持久化。
技术手法解析:反制与混淆
Nimbus Manticore 在本次行动中展示了更复杂的对抗手段。为了规避沙箱检测,恶意样本中加入了大量的反分析逻辑,包括检测进程名、检查系统调试环境标志等,一旦发现异常,程序会立即终止运行。
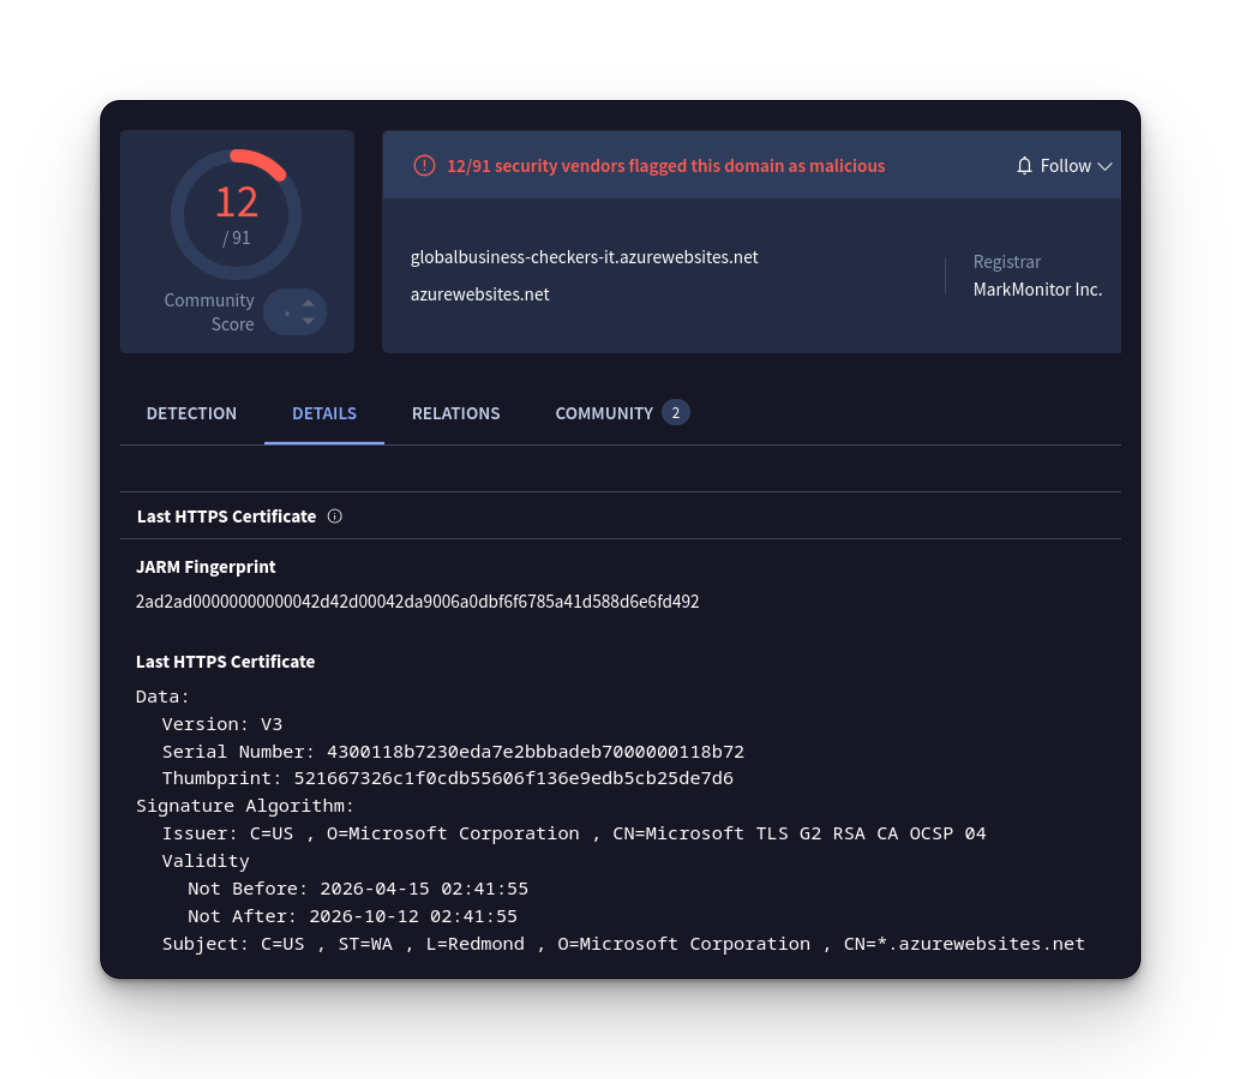
在代码层面,该组织使用了大量的间接跳转、不透明谓词(Opaque Predicates)以及无意义代码填充(Junk Code)来增加逆向分析的难度。此外,该组织利用 Azure 基础设施构建 C2 服务器,并通过伪装成正常浏览器流量的 API 通信(如 /agent/init 和 /agent/poll),使得恶意流量在企业网络中极难被识别。
安全专家建议
类似攻击近年来明显增加,针对求职场景的钓鱼攻击已成为 APT 组织渗透企业内网的“捷径”。针对此类威胁,Solar 应急响应团队建议采取以下防御措施:
- 强化威胁感知:重点监控用户目录(如 AppData)下的异常文件写入行为,以及非预期的计划任务创建。
- 配置策略收紧:严格限制从用户可写目录执行二进制文件的权限,并监控 .NET 环境下异常的配置文件行为。
- 意识培训:提醒员工对社交媒体上的“高薪”招聘保持警惕,尤其是涉及下载额外“认证工具”的流程,务必通过官方渠道进行核实。
- 网络侧防御:加强对新注册域名及异常云端通信的监测,特别是针对特定行业目标的定向钓鱼行为。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com