事件背景与威胁升级
近期,安全领域出现了一类针对身份认证的新型威胁,攻击者开始广泛利用 OAuth 设备授权流(Device Authorization Flow)及 Microsoft Entra ID 设备注册机制,获取对 SaaS 环境的持久化访问权限。从我们的应急响应经验来看,这类攻击正逐渐从“手动操作”向“平台化、服务化”演进,如 Jalisco 和 OmegaLord 等钓鱼工具包的出现,标志着身份攻击已进入“AI 辅助+自动化”的新阶段。
攻击链深度拆解
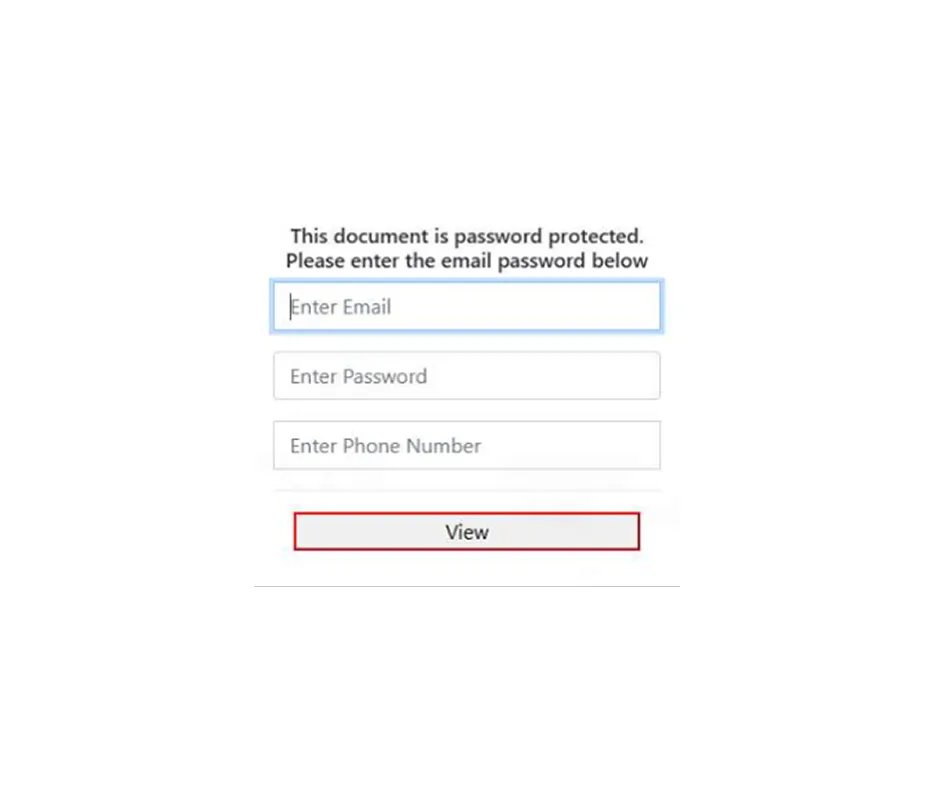
与传统的窃取密码不同,攻击者利用 Jalisco 工具包实现了“实时钓鱼”。其核心逻辑在于:当受害者点击诱饵链接后,后端 API 会实时生成一个合法的 OAuth 设备码。受害者在伪造的文档或协作页面中输入该代码并批准认证请求。
这一环节是很多企业容易忽视的,因为整个过程发生在微软合法的登录门户中,且完成了多因素认证(MFA)。一旦受害者完成操作,攻击者即可获取访问令牌(Access Token)和刷新令牌(Refresh Token),从而在不触发常规告警的情况下进入 Microsoft 365 环境。
技术手法解析:从令牌窃取到设备驻留
类似攻击近年来明显增加,其核心目的在于建立“持久化访问”。攻击者不仅满足于窃取令牌,还会将受控终端注册到受害者的 Entra ID 租户中。
通过注册恶意设备,攻击者可以获取主刷新令牌(PRT)。即便企业后续执行了密码重置或强制销毁浏览器会话,只要这些恶意设备处于有效状态,攻击者的访问权限就能持续更新。我们在分析中发现,攻击者往往会在单个账号下注册多个以“microsoft-”或“WINDOWS-”命名的伪装设备,极大地增加了溯源与清理的难度。
应急响应与溯源思考
针对此类攻击,传统的“改密码”方案往往失效。从 Solar 应急响应团队的实战经验来看,企业在处置此类事件时必须采取以下步骤:
首先,必须核查 Entra ID 中是否存在异常的设备注册记录,并立即吊销所有已注册的恶意设备。其次,仅仅清除浏览器会话是不够的,必须同步失效所有刷新令牌并强制重新认证。
此外,该类攻击往往伴随着高频的数据渗漏。攻击者在获取访问权限后,往往能在几分钟内完成敏感数据的提取。因此,建立针对“异常 OAuth 令牌活动”和“突发设备注册行为”的实时监测机制至关重要。
Solar 安全建议
- 严格管控设备码流:在非必要场景下,建议通过 Entra ID 的条件访问策略(Conditional Access Policy)禁用设备代码流(Device Code Flow)。
- 强化设备注册治理:限制普通用户注册设备的权限,设定严格的设备注册数量上限,并定期审计应用注册(App Registration)列表。
- 动态防御策略:关注并拦截利用云服务(如 Cloudflare Workers 等)托管的钓鱼页面,不要过度依赖传统的黑名单机制,应转向基于行为的异常检测。
- 应急响应准备:在发生疑似泄露时,优先检查 OAuth 应用授权情况,而非仅仅关注账号密码本身。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com