事件背景与影响
近期,网络空间出现了一场代号为“Operation GriefLure”的定向攻击活动。该活动主要针对越南电信巨头 Viettel Group 以及菲律宾圣卢克医疗中心(SLMC)等高价值目标的高管。从我们的应急响应经验来看,攻击者在前期情报收集上投入了大量精力,针对不同行业定制了极具迷惑性的诱饵内容,显示出其背后组织具有明确的区域间谍动机与高度的组织化程度。
攻击链分析:精准的钓鱼陷阱
Operation GriefLure 的攻击链设计极其严密。攻击者通过钓鱼邮件发送压缩包,内含伪装成文档的恶意 Windows 快捷方式(LNK)。这一环节是很多企业容易忽视的——用户往往因为文件名与工作内容高度相关而放松警惕。
一旦受害者点击,攻击程序会迅速利用 Windows 原生的 ftp.exe 工具进行远程加载,整个载荷组装过程在 10 秒内即可完成,且几乎不留下显眼的系统痕迹。从我们的监测来看,这种利用“离地攻击”(LotL)手法绕过终端防护的做法,正成为当前高级威胁的主流趋势。
技术手法深度解析
该攻击的核心在于其模块化的 RAT 框架,具备极高的隐蔽性与灵活性:
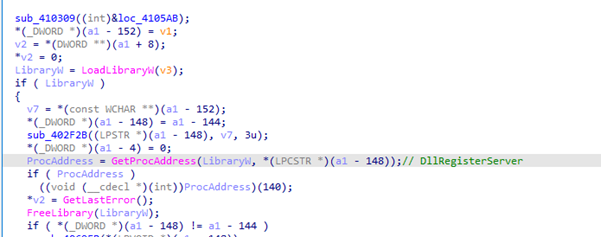
- 载荷组装:恶意软件通过碎片化文件在本地重建 sfsvc.exe,并加载 360.dll 进行后续的无文件执行。
- 规避策略:攻击者采用了 DLL 侧加载、XOR 加密以及 NTFS 备用数据流(ADS)技术来隐藏恶意代码,甚至能够主动检测安全软件并调整行为。
- 环境操纵:该木马具备控制 Windows Explorer 进程的能力,通过重启进程来维持持久化,同时降低被用户发现的风险。
- 数据窃取:一旦上线,RAT 可执行浏览器凭据窃取、屏幕截图、系统 profiling 及文件列表导出等操作,并将数据回传至伪装的 C2 服务器。
溯源与威胁评估
在对基础设施进行分析时,我们发现相关恶意域名托管在知名度较高的离岸服务商处,且攻击载荷中包含针对微信数据的抓取逻辑以及对特定安全软件的识别代码。结合这些特征,我们认为该攻击活动极大概率与具备中高水平能力的特定威胁组织有关,其攻击手法精准且具备持续演进的特征。
Solar 应急响应建议
针对此类隐蔽的定向攻击,Solar 应急响应团队提出以下防御建议:
- 强化终端行为监控:重点关注 ftp.exe 等原生工具的异常调用逻辑,这类工具在办公环境中的非常规使用往往是攻击的先兆。
- 严控压缩包与快捷方式:针对 LNK 文件及压缩包附件,建议在网关层实施更严格的过滤策略,并禁用不必要的自动执行权限。
- 部署行为检测机制:传统的签名识别已不足以应对模块化、无文件化的攻击,建议引入基于行为的 EDR 方案,重点监控进程注入、内存加载及恶意持久化行为。
- 提升高管安全意识:此类攻击针对高管进行定制化诱饵设计,企业应定期开展针对性的防钓鱼演练,警惕任何涉及法律纠纷、合规警告等高压语境的邮件。
类似攻击近年来明显增加,企业应保持对基础设施的持续监控,并建立快速响应机制。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com