依托 Solar 安全运营响应团队的日常实战沉淀,我们会定期分享在安全运营中处置的典型应急响应事件,涵盖银狐木马、APT 攻击、勒索病毒等各类主流威胁。
作为专业的应急响应中心,Solar 致力于为复杂多变的安全事件提供从深度溯源到闭环处置的全流程支持。针对银狐、APT 等具有高隐蔽性的威胁,我们不仅聚焦于对其攻击行为的深度剖析,更致力于还原其完整的活动链路,并同步输出切实可行的清除闭环操作方案。
突发危机干预通道: 若您的核心资产正面临加密锁定或数据勒索风险,请通过文末二维码联系我们。我们提供全天候紧急介入服务,协助您快速切断攻击链路,全力挽回业务损失。
前言
近日,知名俄语黑客论坛 XSS 中出现一则高危招募信息。一名用户公开发布任务,寻求黑客合作入侵中国境内贷款金融机构的 CRM(客户关系管理)系统,并开出了"每个目标最低 25,000 美元"的悬赏价格。
CRM 系统中存储着大量客户的身份信息、贷款记录以及征信评估等核心资产。一旦被攻破,攻击者可直接获取高价值敏感数据,用于下游的电信诈骗或二次敲诈。基于该事件的严重性,Solar 应急响应团队对该招募贴的发布者身份、语言特征,以及背后的 XSS 论坛生态演变进行了深度的技术溯源与分析,旨在从威胁情报角度还原此次定向招募的真实面貌。
1. 事件脉络还原
2026年3月3日,威胁行为者"Database888"在 XSS 俄语黑客论坛发布了名为"Looking for professional hackers to penetrate the Crm of Chinese loans, the lowest price for each target is 25k."的托管服务贴。

威胁行为者在 XSS 论坛发布针对中国贷款机构 CRM 的 25,000 美元招募贴
次日(3月4日),该用户进一步补充声明:"The project begins to host transactions directly from the forum. If you are just wasting time or a scammer, please don't bother me." 明确表示该项目将走论坛的直接托管/担保交易,拒绝无意向者打扰。

发帖者强调将使用论坛官方的担保交易服务
随后在3月10日,从其发布的最新回复中可以发现,该威胁行为者似乎已经与部分潜在黑客取得了联系,但沟通过程存在纠纷。其接连回复:"Liar, please don't waste my time again." 以及 "As long as you have the database I need, our company will deposit and initiate transactions directly according to your requirements."。
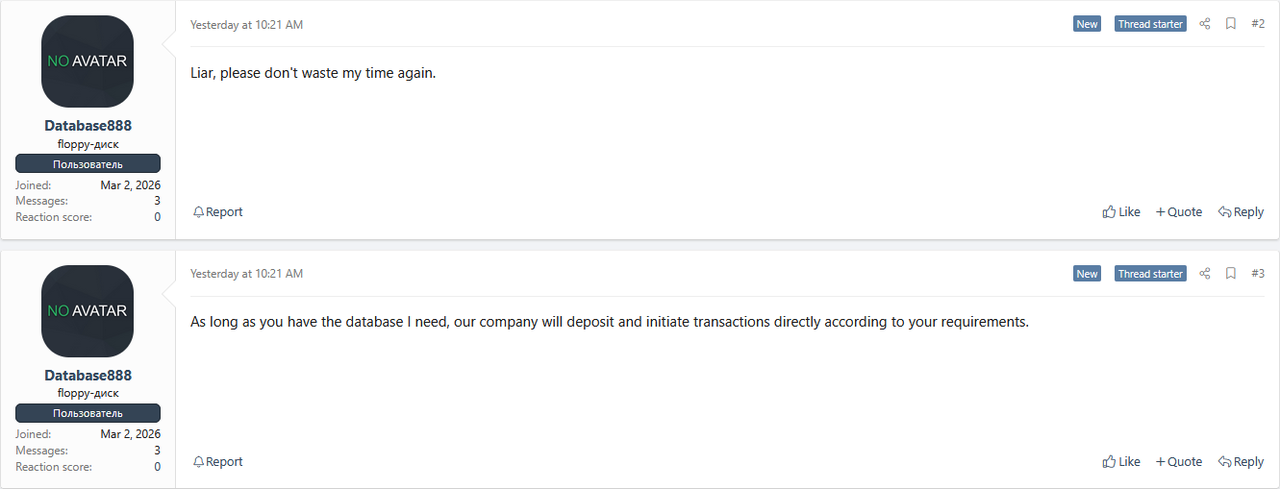
发帖者与潜在攻击者沟通受挫后的情绪化回复记录
2. 威胁行为者画像与语言溯源
为了评估该招募贴的实质威胁程度,我们对发布者"Database888"的账号属性及文本语言特征进行了分析。
2.1 账号属性分析
该账号注册于2026年3月2日,托管需求发布于3月3日。截至目前,该账号仅有3条历史消息记录,且全部围绕此次 CRM 数据库的招募和交易。Solar应急响应团队认为,这是一个典型的"一次性"目的账号,发帖者专门为了在 XSS 平台发布针对国内贷款机构的攻击招募而注册,其自身很可能并非论坛的长线活跃黑客。
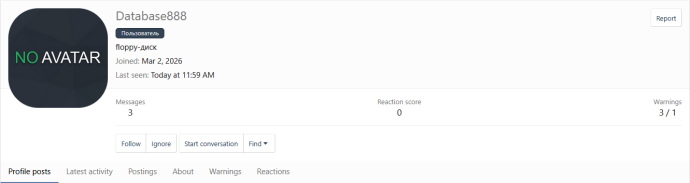
Database888 账号注册时间短、活跃度极低,属于典型的单任务小号
2.2 语言与文本特征分析
在深入剖析该威胁行为者发布的英文内容后,我们发现了极其明显的"中式英语"特征。基于多处语病和词汇选用习惯,发帖者极大概率是使用了机器翻译软件进行发帖的中文母语者。
- 词汇选择存在文化隔离:在3月10日的回复中,发帖者使用了 "Liar"(骗子)。在地下黑客或灰产交易语境中,英语母语者通常使用 "Scammers"、"Frauds" 或 "Ripper","Liar" 的出现更像是将中文里的"骗子别来"直接字对字机翻的结果。
- 中式省略语与生硬翻译:原句中的 "
Crm of Chinese loans"(中国贷款的 CRM)直译感强烈。英语中常规的表达应为 "Chinese loan companies/platforms"。此外,"host transactions" 是对中文"托管交易/担保交易"的生硬直翻,而非论坛标准的 "Escrow" 表述。 - 句法层面的中文逻辑:文中出现了典型的逗号拼接语法错误,将两个完整的英文独立句子直接用逗号连接,这高度符合中文流水句的行文习惯。同时,发文前后的逻辑显得情绪化且重复(前用 Liar,后用 scammer),带有国内黑灰产群组内"黑吃黑"沟通环境的鲜明痕迹。
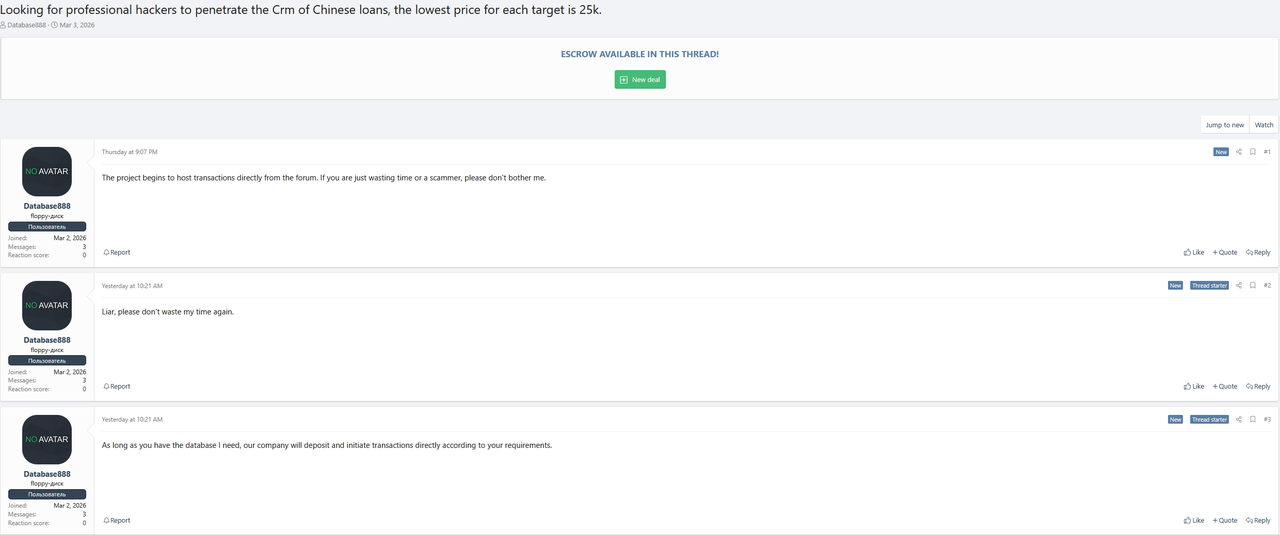
此账号在论坛所发表的言论
3. XSS 论坛的生态演变与现况
了解招募平台背后的运作机制,有助于我们更好地评估此次威胁。XSS 论坛并非普通的讨论区,而是经历了多次打击与重组的地下交易枢纽。
3.1 从 DaMaGeLaB 到 XSS 的转型
XSS 的历史可追溯至2004年的 DaMaGeLaB 社区。早期的 DaMaGeLaB 侧重于漏洞挖掘与恶意代码交流。2017年核心管理员 "Ar3s" 被捕后,拥有近二十年网络犯罪运营经验的 "Toha" 介入并收购了底层数据库,于2018年将其重命名为 XSS(跨站脚本攻击的缩写)。
在 Toha 的运营下,XSS 吸收了大量因其他论坛关闭而流失的威胁行为者,鼎盛时期注册用户超5万人。论坛版块高度专业化:
3.2 勒索禁令与信任机制的建立
2021年科洛尼尔管道勒索事件后,面对全球执法高压,XSS 表面上实施了"勒索软件禁令",但实则促使了初始访问经纪人(IAB)市场的繁荣。勒索团伙转而在该论坛隐蔽购买访问权限。
为了维持高价值非法交易,XSS 建立了一套严密的担保系统。买卖双方需通过论坛官方(通常抽佣 5%)托管加密货币,直到买家验证了漏洞、数据库或网络凭证的有效性后才放款。同时,论坛通过 KYC 押金机制建立信誉评级,拒走担保的交易往往会被直接视为欺诈。

XSS 论坛内置的官方担保申请表单,用于确保大额黑产交易的完成
此外,XSS 管理层还控制着基于 Jabber 协议的加密消息服务器 thesecure.biz,专门用于犯罪分子间的私密价格谈判与数据交割,该服务器支持 PGP 与 OTR 协议,不保留任何日志。

地下论坛利用独立的加密通信协议构建的闭环沟通渠道
3.3 2025年联合打击与生态分裂
经过长期渗透,法国网络犯罪打击大队(BL2C)、欧洲刑警组织及乌克兰安全局(SBU)于2025年7月对 XSS 发起了"双重打击"。管理员 Toha 在基辅被捕,论坛明网域名被查封,核心数据库和通信基建被接管。
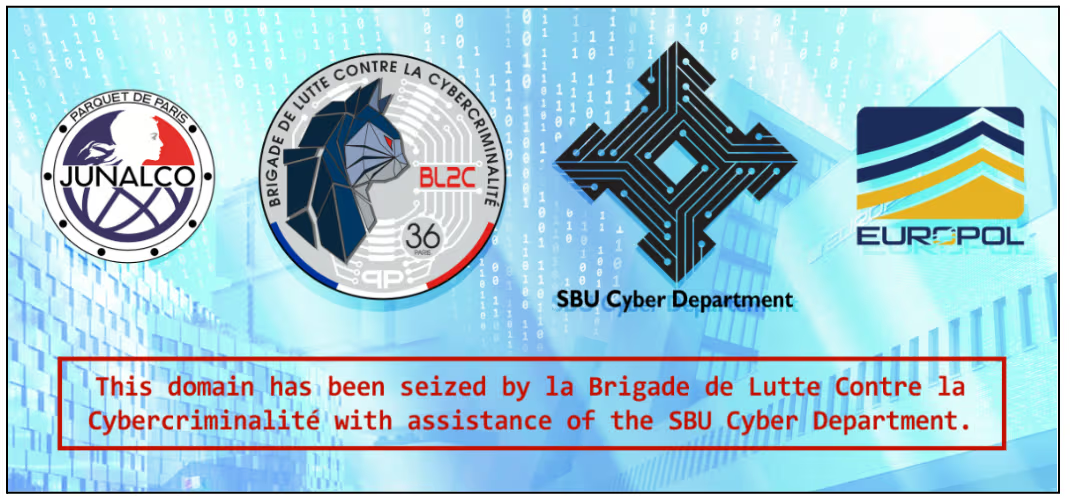
执法机构接管 XSS 域名后留下的查封公告
突袭发生后,虽然有人启用新域名(如 xss.pro)试图恢复社区,但由于关键管理员的隐匿和通信方式的变更,社区成员产生了极度偏执的"蜜罐怀疑论":认为现有的论坛是执法钓鱼的诱饵。

突袭事件后试图重聚流量的 xss.pro 界面,遭到大量黑客的质疑
这种信任危机导致原 XSS 班底彻底分裂。前高级版主于2025年8月推出了名为"DamageLib"的新论坛,利用其原始的历史 ID 体系,迅速吸收了原 XSS 近 66% 的用户,完成了网络犯罪流量的重新分配。此次针对中国贷款 CRM 系统的招募,正是这种复杂、动荡的灰色生态下发生的定向需求投射。

由前 XSS 管理成员建立的替代性论坛 DamageLib 的注册页面
4. 应对与防护建议
结合论坛情报分析与该威胁行为者的具体诉求,攻击目标直指国内贷款机构。相关企业单位必须高度重视并排查业务弱点:
- 收敛资产暴露面与接口管控:全面盘点 CRM 系统对外的 Web 和 API 接口,切断未授权或非必要的暴露服务。
- 强化身份认证机制:管理员及具有高敏感数据调取权限的账号,必须强制开启多因素认证(MFA),防范通过撞库或地下交易凭证的直接接入。
- 细化数据防泄漏策略:实施最小权限原则,严格管控内部员工的批量导出功能;增加对异常时间、异地登录、高频查询行为的审计与实时告警机制。
对于此类有针对性的招募事件,防御必须跑在攻击发生之前。
勒索攻击发生后的每一分钟都至关重要。Solar 团队提供全天候的紧急介入服务,无论是现在的应急处置,还是未来的常态化防护,我们都随时待命。
