事件回顾:知名黑客组织的落网
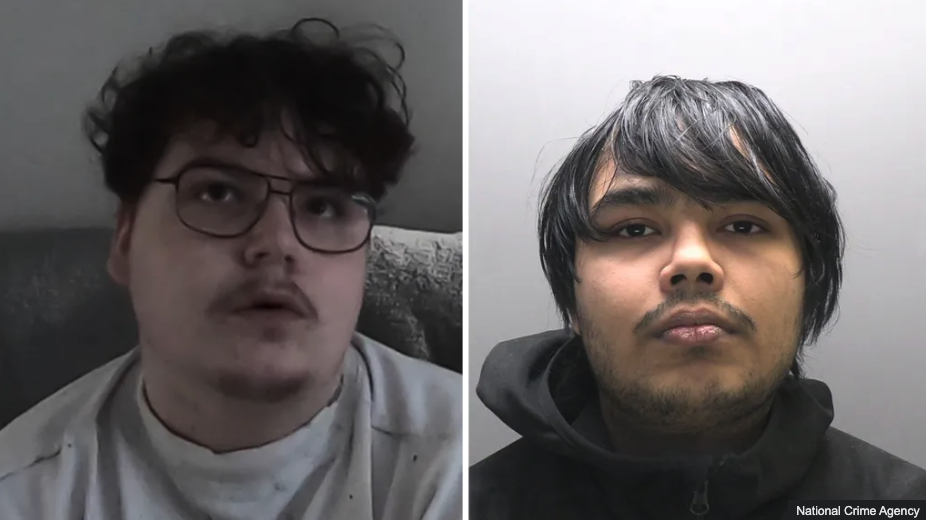
近日,两名年轻黑客Owen Flowers与Thalha Jubair在英国法院审判的首日选择认罪。这两人均是臭名昭著的黑客组织“Scattered Spider”的核心成员。他们承认了针对伦敦交通局(Transport for London)等机构的非法入侵行为,并承认对公共福利造成了严重威胁。
从我们的应急响应经验来看,类似Scattered Spider这样跨国界、高频率的勒索团伙,其攻击手段往往呈现出高度的组织性和技术混合性。此次认罪不仅标志着这起轰动英美的案件告一段落,也为全球网络安全防御敲响了警钟。
深入攻击链:从社会工程学到复杂渗透
Scattered Spider之所以能频繁得手,关键在于他们极其擅长利用“人”这一最薄弱环节。
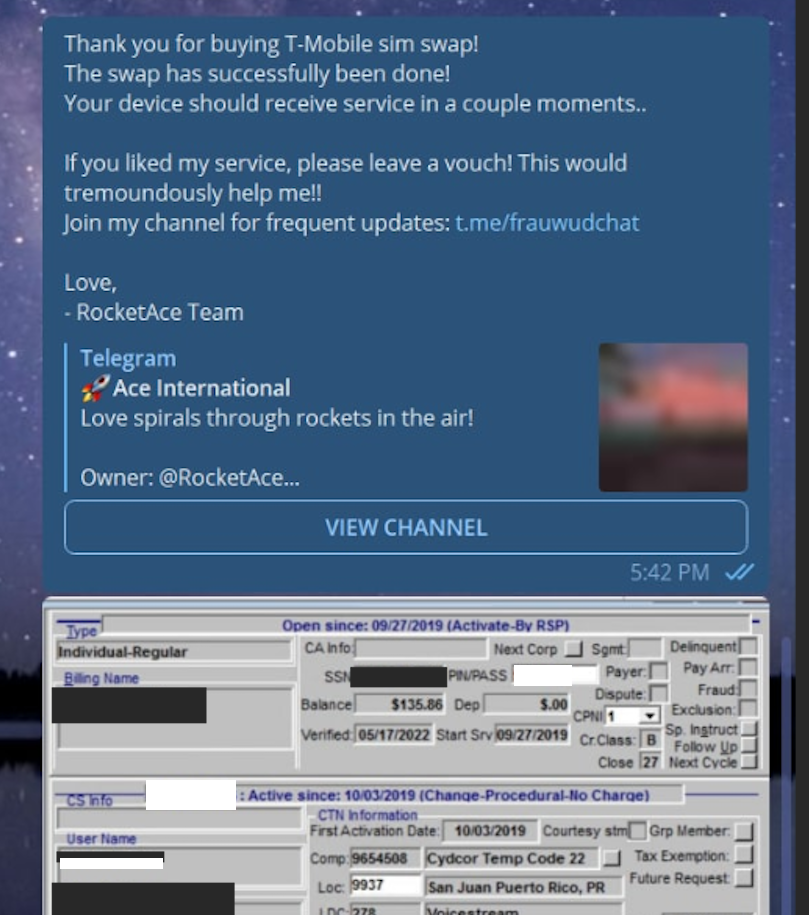
该团伙的核心攻击手段之一是SIM卡劫持(SIM-swapping)。他们通过运营名为“Star Chat”的Telegram频道,招募人员利用语音和短信钓鱼(Smishing)窃取电信公司员工的内部凭证。一旦获取权限,他们便能拦截受害者的短信与电话,从而绕过企业的多因素身份验证(MFA)。
这一环节是很多企业容易忽视的。很多安全团队过度依赖MFA作为防御底线,却忽略了MFA本身在遭受SIM卡劫持攻击时的脆弱性。一旦攻击者控制了手机号码,MFA验证码便成了他们手中的通行证。
技术手法透视:从钓鱼到数据窃取
除了SIM卡劫持,该组织还展现了极强的横向渗透能力。调查显示,他们不仅针对大型零售商和赌场,还曾利用大规模短信钓鱼行动,窃取了数百家公司员工的单点登录(SSO)凭证。
更令人警惕的是,该团伙曾利用受损的政府及警方邮箱发送伪造的“紧急数据请求”,欺骗大型科技公司交出用户隐私数据。这种将社会工程学与技术手段深度结合的方式,使得传统的边界防御方案显得捉襟见肘。类似攻击近年来明显增加,攻击者不再仅仅依赖漏洞利用,而是通过这种“伪装合法”的方式获取权限。
安全建议与Solar经验总结
面对此类高强度的威胁组织,企业应如何构建防御纵深?
首先,加强对身份验证流程的监控。对于MFA手段,建议企业优先推行基于硬件的物理令牌(如FIDO2/WebAuthn)或企业级生物识别验证,而非仅仅依赖短信验证码。
其次,重视员工的安全意识培训。Scattered Spider的成功离不开对员工的诱导,企业应建立针对社会工程学攻击的演练,确保员工在面对异常请求时具备足够的警惕性。
最后,建立完善的日志审计与异常行为监测体系。在攻击者尝试通过内部系统进行横向移动时,行为分析模型往往能比单纯的规则匹配更早发现异常。
从我们处理的各类应急响应案件来看,勒索攻击往往是一个长期的渗透过程,及时的资产梳理与权限收敛是阻断攻击链的最佳时机。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com