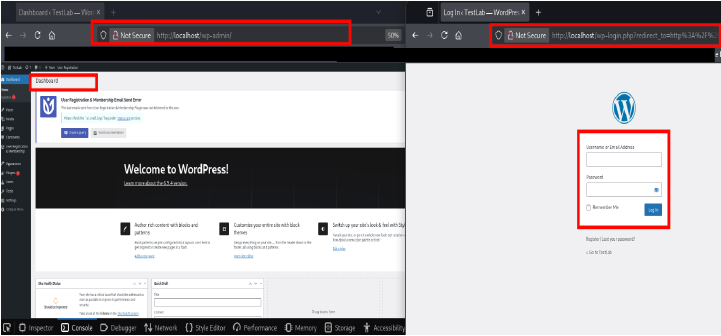
事件背景与影响分析
近日,WordPress生态中广泛使用的“User Registration & Membership”插件被披露存在一个严重的身份验证绕过及权限提升漏洞,编号为CVE-2026-1492。该漏洞影响5.1.2及以下版本,CVSS评分高达9.8(严重等级)。
从我们的应急响应经验来看,类似针对CMS插件的漏洞利用往往具有极高的自动化程度。由于该漏洞允许攻击者在无需任何凭据的情况下,直接获取站点的最高管理权限,目前已被黑产盯上,活跃在暗网论坛的初始访问代理商(IABs)正试图利用公开的脚本对全球范围内的电商、教育及媒体类站点进行规模化扫描与渗透。
深度剖析:为何“轻量”的AJAX调用会酿成大祸
这一环节是很多企业容易忽视的。CVE-2026-1492的核心问题在于插件后端对前端传入的参数存在“盲目信任”。
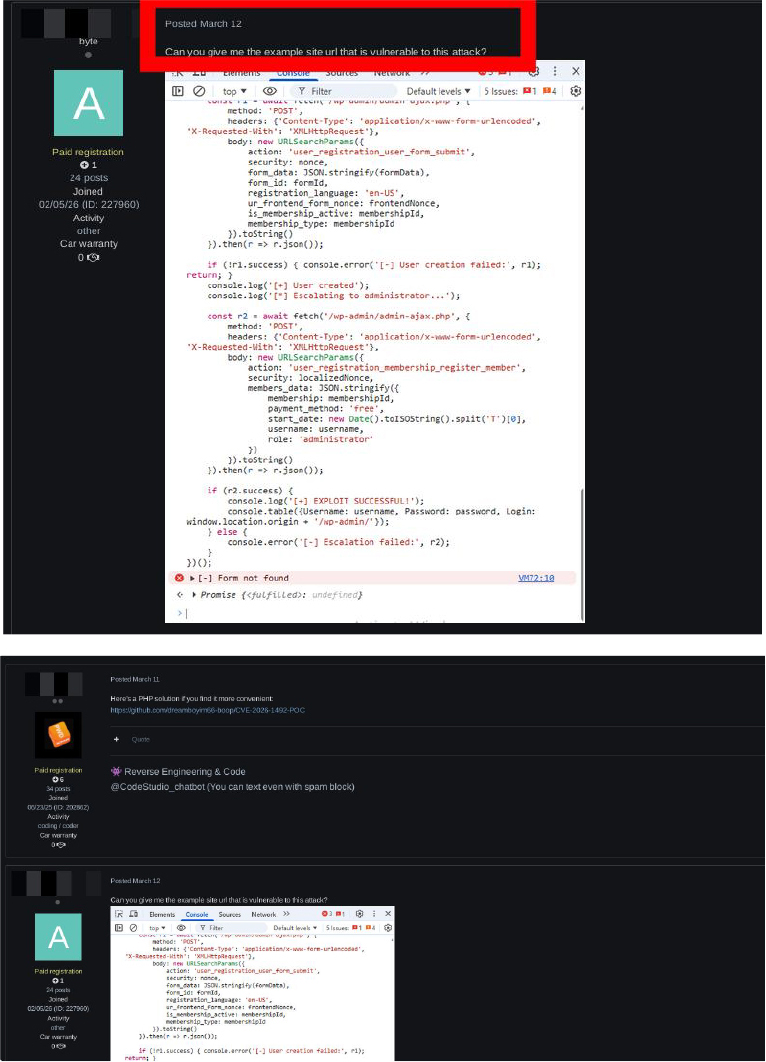
攻击者并非通过暴力破解登录页面,而是通过操控AJAX接口(/wp-admin/admin-ajax.php)来实施攻击。技术细节显示,插件在处理注册逻辑时,未能对用户传入的参数进行严格的合法性校验,且对Nonce值的验证形同虚设。攻击者可以利用公开JavaScript文件中泄露的Nonce值,构造特定的请求包,诱导后端逻辑误认为请求来自合法的注册流程。
通过篡改角色(Role)相关参数,攻击者能够直接在注册过程中将自身权限提升至管理员级别。这种利用合法功能进行恶意操作的手段,由于绕过了传统的登录鉴权,往往在常规日志监控中极难被发现,这也是该漏洞最具威胁性的地方。
攻击后果与风险评估
一旦攻击者成功利用该漏洞获取管理权限,其实际危害远不止于“控制后台”。基于Solar团队处理过的类似案例,我们总结了以下高危操作路径:
首先,攻击者往往会通过上传恶意插件或直接修改主题文件植入Webshell,从而实现长期的远程代码执行(RCE)。其次,他们会创建隐蔽的管理员账号作为后门,确保即使插件修复后仍能保持访问。最后,敏感数据窃取、页面篡改以及将流量重定向至钓鱼站点,是黑产变现的常见手段。
Solar应急响应建议
针对此类插件漏洞,我们建议广大企业用户采取以下防御措施:
- 立即升级:请务必检查WordPress站点安装的插件列表,若正在使用“User Registration & Membership”插件,请立即更新至5.1.3或更高版本,该版本已修复了对Nonce值的验证逻辑及授权检查。
- 强化日志监控:重点监控后台AJAX接口的访问请求,特别是出现异常的权限提升行为(如短时间内出现非预期的管理员账号注册)时,应立即进行阻断。
- 最小化权限原则:定期清理WordPress的管理员账号,检查是否存在来源不明的后台用户,并限制/wp-admin目录的访问权限。
- 部署WAF策略:对于此类已知漏洞,在无法立即停用插件的情况下,应在WAF侧部署针对/wp-admin/admin-ajax.php的参数过滤规则,拦截恶意构造的请求。
类似攻击近年来明显增加,插件安全已成为WordPress生态安全的“阿喀琉斯之踵”。建议企业建立定期的资产清查机制,及时识别并修补高危中间件漏洞。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com