近期,名为APT37的攻击组织再次活跃,针对国防及相关领域目标发起了一轮精密且隐蔽的入侵行动。该组织通过社交工程手段与高度定制化的恶意安装包,实现了对受害主机的数据窃取。从我们的应急响应经验来看,此类结合“信任建立+伪造合法软件”的攻击模式,对企业内部的终端安全防护提出了严峻挑战。
攻击链深度还原:从社交诱导到恶意注入
本次攻击链的设计极为考究,攻击者摒弃了传统的批量钓鱼模式,转而采用精细化的长期渗透策略:
- 社交建立信任:攻击者通过Facebook账号伪装身份,在进行长时间的互动后,以“分享加密敏感文档”为由,将受害者引导至Telegram等即时通讯平台。
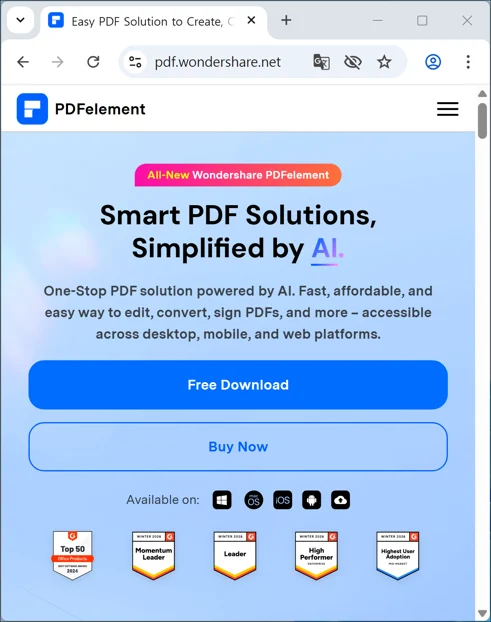
- 伪造工具诱导:为了打开所谓的“加密军事文档”,受害者被诱导下载并运行一个经过篡改的Wondershare PDFelement安装程序。
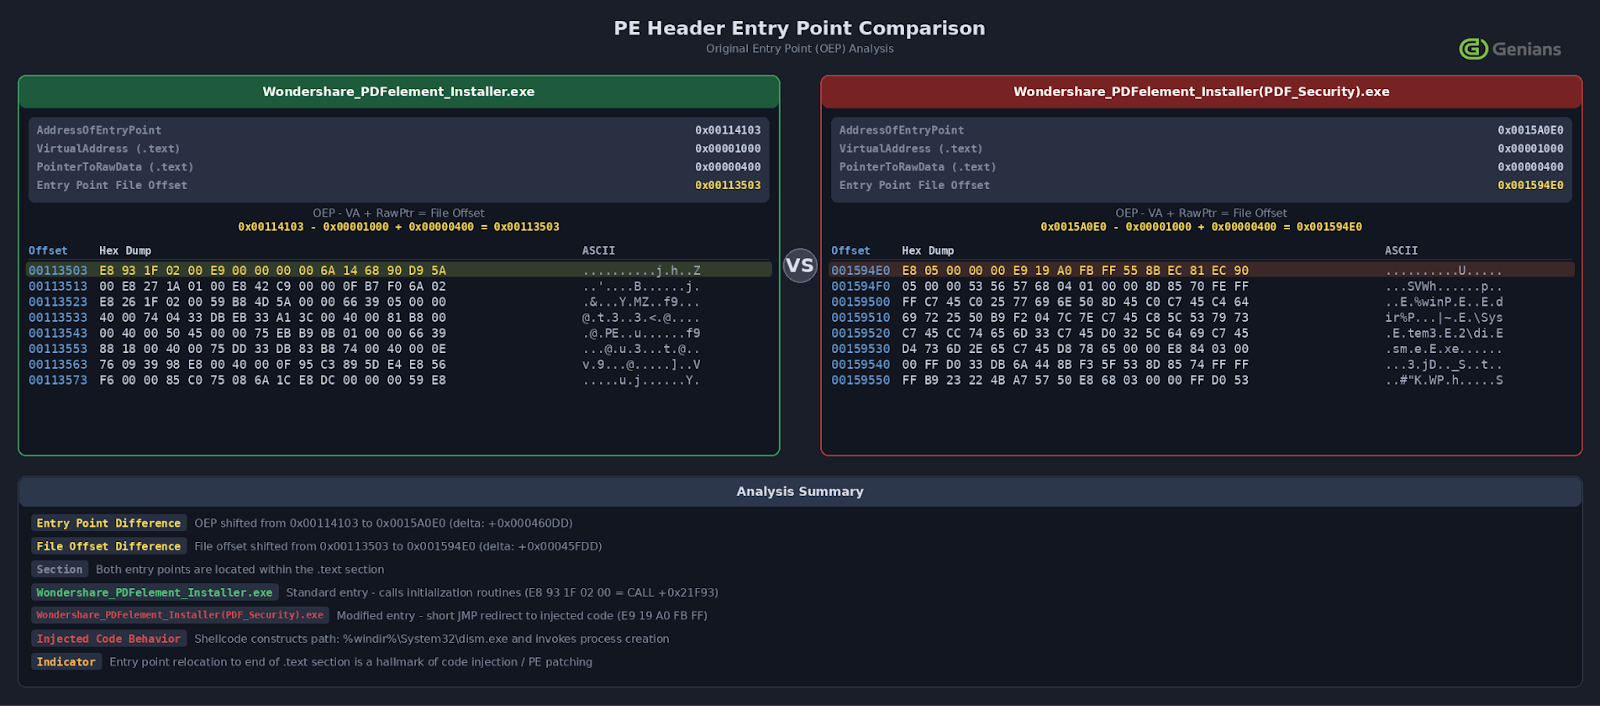
- 隐蔽执行逻辑:该恶意安装包虽然保留了合法软件的安装功能,但在PE入口点植入了Shellcode。执行时,程序会通过进程注入技术,将恶意代码注入到系统的dism.exe进程中运行。
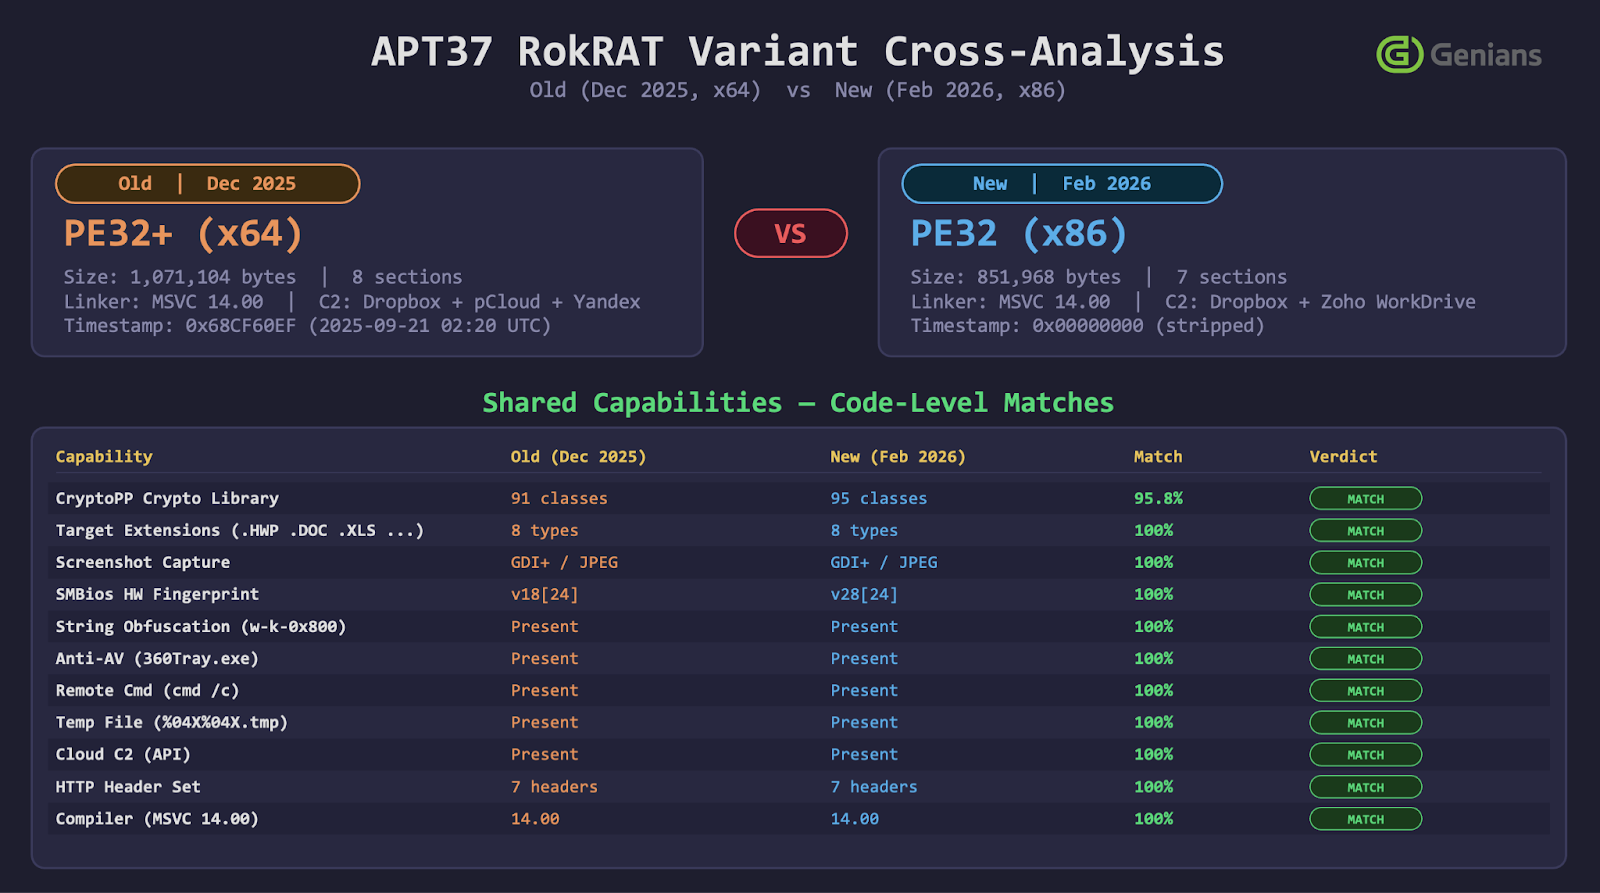
- 多级加密通信:恶意代码通过请求伪装成图片(.jpg)的资源文件,实则利用异或加密解密出后续载荷,并最终加载具备RokRAT家族特征的后门程序。
这一环节是很多企业容易忽视的,因为恶意程序在最终执行阶段实现了完全的无文件化(Fileless),极大地增加了传统杀毒软件的查杀难度。
技术手法演进:混淆与隐蔽的新高度
APT37在本次行动中展现了极高的规避意识,其技术特征主要体现在以下几个方面:
- 签名缺失与伪装:篡改后的安装程序虽然在文件名上做了伪装,但缺乏合法的数字签名,这是防御侧识别该恶意文件的关键IoC。
- 内存注入与无文件化:攻击者利用VirtualAllocEx等API将载荷注入系统合法进程,并在内存中完成解密与执行,绕过了基于文件的静态扫描。
- 云服务作为C2通道:攻击者依然青睐于利用Zoho WorkDrive的OAuth2 API作为C2通信渠道,通过合法业务流量的掩护,使得恶意通信在常规网络监控中极易被漏过。
- 针对性探测:恶意程序具备环境感知能力,会检查目标主机是否安装了特定的安全产品,并根据反馈调整行为,甚至会循环切换User-Agent字符串以干扰威胁情报分析。
Solar应急响应建议
针对此类利用合法进程、云存储及社交工程的复杂攻击,单纯依靠特征码匹配的防护措施已远远不足。基于我们一线应急响应的总结,建议企业采取以下防御策略:
- 强化行为基线监控:部署具备强行为感知能力的EDR系统,重点监控父子进程链异常,特别是当dism.exe等系统工具出现异常网络连接或被非预期进程调用时,应立即触发告警。
- 严控非官方来源软件:企业内部应建立严格的软件审批机制,对于来源不明或数字签名缺失的安装程序,必须在隔离环境下进行审计,严禁在办公终端直接执行。
- 网络流量深度分析:针对利用主流云存储(如Zoho, Google Drive等)作为C2通信的场景,建议结合流量特征与终端行为进行联动分析,识别异常的加密通信行为。
- 提升安全意识:社交工程攻击往往防不胜防,定期开展针对性的防钓鱼演练,特别是针对高权限、高敏感岗位人员的培训,是阻断攻击链的第一道防线。
类似攻击近年来明显增加,攻击者正变得越来越“耐心”,通过长时间的潜伏与伪装来规避检测。企业安全建设应从“查杀”转向“全链路监测”,通过提升可见性,在攻击者完成数据窃取前实现及时止损。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com