事件回顾与背景
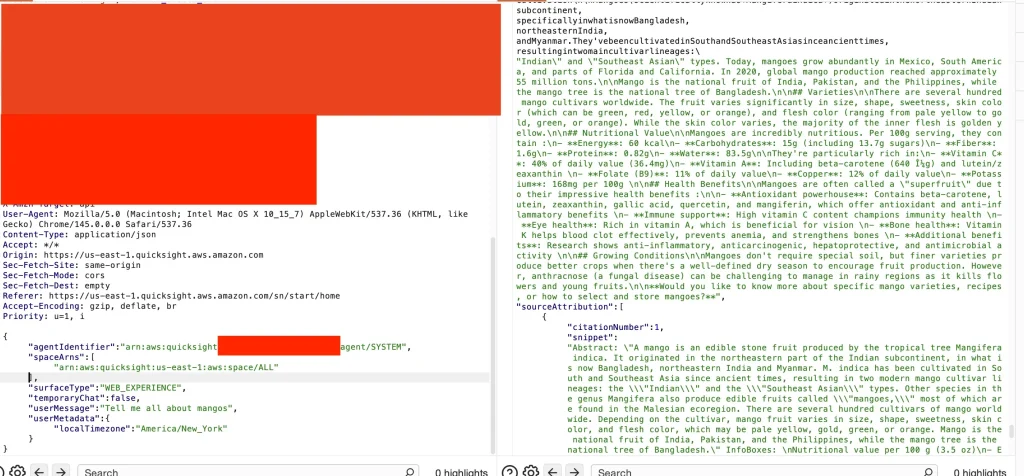
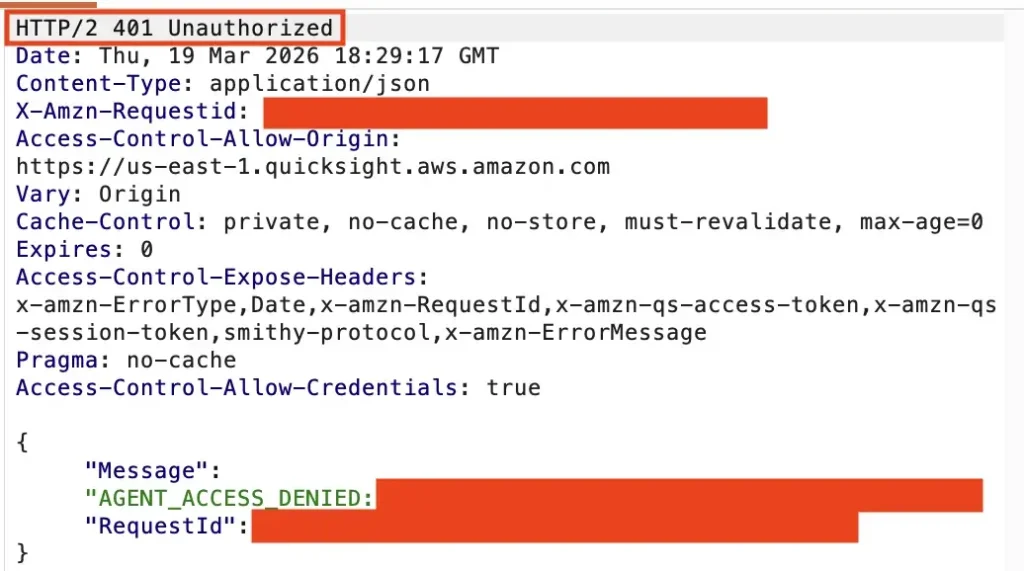
近期,安全研究员 Jason Kao 在 Amazon Quick(原 QuickSight)商业智能平台中发现了一个权限绕过漏洞。该漏洞允许受限用户在管理员明确禁止 AI 聊天功能的情况下,通过直接调用后端 API 绕过 UI 层的权限限制,从而获取 AI 生成的业务数据反馈。
从我们的应急响应经验来看,随着企业级 SaaS 平台大规模集成 AI Agent,此类“UI 限制与后端权限校验脱节”的问题正成为攻击者关注的重点。虽然 AWS 已于 2026 年 3 月上旬完成了全球范围的修复,但该事件暴露出的治理盲区值得每一位安全运维人员深思。
攻击链分析与技术解析
该漏洞的核心在于 CWE-862,即“缺失授权(Missing Authorization)”。其攻击逻辑并不复杂,却极具代表性:
首先,Amazon Quick 在设计上采用了“界面与后端分离”的权限校验模式。管理员在后台配置的访问控制策略仅在前端(UI)生效,即通过隐藏入口或禁用按钮来限制用户使用 AI 功能。
其次,攻击者通过拦截或构造 HTTP 请求,绕过前端 UI 直接与后端 Chat Agent API 进行交互。由于后端 API 在修复前缺乏必要的服务器端校验,系统会将此类请求视为合法调用,并返回 AI 生成的响应内容。
这一环节是很多企业容易忽视的:许多开发者倾向于将复杂的权限逻辑放在前端处理,认为只要界面上“看不见”或“点不了”,功能就是安全的。然而在 API 经济时代,后端接口的安全性才是防线的最后堡垒。
为什么云端 AI 治理如此困难
本次事件折射出云服务治理的一个深层矛盾:权限模型的碎片化。Amazon Quick 未完全接入 AWS 统一的 IAM(身份与访问管理)系统,而是使用了独立的一套“自定义权限”体系。
这种做法导致了严重的策略不一致性——企业习惯使用的 Service Control Policies (SCPs) 无法覆盖该平台的 AI 功能,管理员只能依赖于该平台特有的自定义权限。当 UI 层的配置与后端 API 的执行逻辑未能同步更新时,所谓的“安全策略”便形同虚设。
Solar 应急响应团队的安全建议
类似攻击近年来明显增加,针对企业在云端 AI 使用上的安全建设,我们提出以下建议:
验证零信任架构的完整性:不要仅依赖 UI 层的权限控制。所有涉及敏感操作的 API,必须在后端执行严格的身份验证与权限校验,确保“API 契约”与“业务策略”的一致性。
关注默认配置带来的风险:很多平台在激活时会自动开启 AI Agent 功能。企业在部署此类 SaaS 服务时,应主动梳理资产,关闭不必要的默认 AI 功能,减少攻击面。
强化 API 安全监控:在 API 网关层面部署流量审计,对于异常的高频调用或未授权访问尝试进行预警,及时发现潜在的绕过行为。
动态评估安全假设:正如本次事件所展示的,安全假设必须经过实际测试。不能默认云厂商提供的权限控制就是万无一失的,企业应定期进行权限越权测试。
虽然此次事件未涉及跨租户泄露,但它提醒我们在拥抱 AI 的同时,必须重新审视现有的权限治理边界。安全不仅仅是技术配置,更是对业务流程中每一个环节的严谨校验。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com