行业痛点:高质量威胁数据的匮乏
在日常的应急响应与威胁狩猎工作中,我们常被一个核心问题困扰:高质量的攻击遥测数据(Telemetry)极其稀缺。虽然安全日志是构建防御体系的基石,但在实际环境中,海量的日志往往由良性行为构成,真正的恶意事件不仅难以捕捉,且在受控环境中复现的成本极高。
从我们的应急响应经验来看,许多企业在进行检测规则开发或AI模型训练时,往往受限于“缺乏真实攻击样本”的困境。传统的做法依赖于模拟攻击实验,但这种方式不仅耗时费力,还难以覆盖复杂的攻击链条。这一环节是很多企业容易忽视的,导致检测系统的迭代速度远跟不上攻击者的演变。
AI生成遥测数据的技术逻辑
针对这一痛点,近期微软研究团队提出了一种创新思路:通过AI将攻击者的意图(如MITRE ATT&CK框架中的TTPs)转化为机器可读的遥测数据。
该系统的核心在于构建多阶段AI代理流水线。它不再是简单地拼凑日志,而是通过理解攻击意图,生成包括命令行参数、进程名以及父子进程关系在内的完整遥测片段。例如,当系统模拟“间接命令执行(T1202)”这一技巧时,AI能够自动生成使用“forfiles.exe”并伴随混淆参数的合理日志。
三大技术路线的对比与演进
根据研究,微软探索了三种生成合成日志的方法,旨在平衡数据的“逼真度”与“可控性”:
一是基于提示工程(Prompt-engineered)的方法,通过结构化提示词引导大模型生成场景,并由另一个模型作为“裁判”进行评估。这种方法能提供基准数据,但一致性较差。
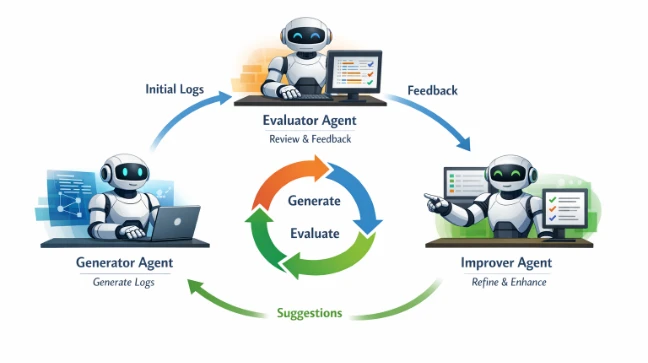
二是代理工作流(Agentic Workflows),通过生成器、评估器和改进器三个代理协作,迭代式优化日志质量。这是目前表现最稳健的方案,尤其在处理复杂攻击链时效果显著。
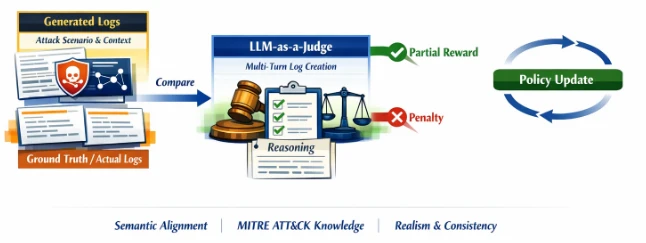
三是基于可验证奖励的强化学习(RLVR),通过对比真实日志与合成日志,对语义对齐部分给予奖励,对不匹配项进行惩罚。这种方法虽然潜力巨大,但对标注数据的规模要求较高。
安全专家的实战洞察与建议
从Solar团队的角度来看,利用合成数据进行防御体系建设具有显著的战略意义:它不仅能规避敏感数据泄露风险,还能快速模拟罕见或新兴威胁,从而缩短检测规则的开发周期。
然而,我们必须清醒地认识到,AI生成的合成数据目前仍无法完全替代真实的实验室环境测试。在实际应用中,我们建议企业采取以下策略:
首先,将合成数据作为早期检测设计和压力测试的补充,重点用于验证告警逻辑的覆盖率,而非将其作为唯一的防御训练集。
其次,对于关键的基础设施,仍需保留基于真实漏洞环境的对抗演练,以捕捉AI目前可能忽略的系统级细微特征。
类似攻击近年来明显增加,攻击者利用自动化手段不断调整战术。作为防御者,我们同样需要利用AI的力量,将防御工作从被动的“事件响应”转向主动的“检测工程优化”。通过这种方式,企业能以更低的成本构建起横跨端点与云环境的深度防御体系。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com