正文
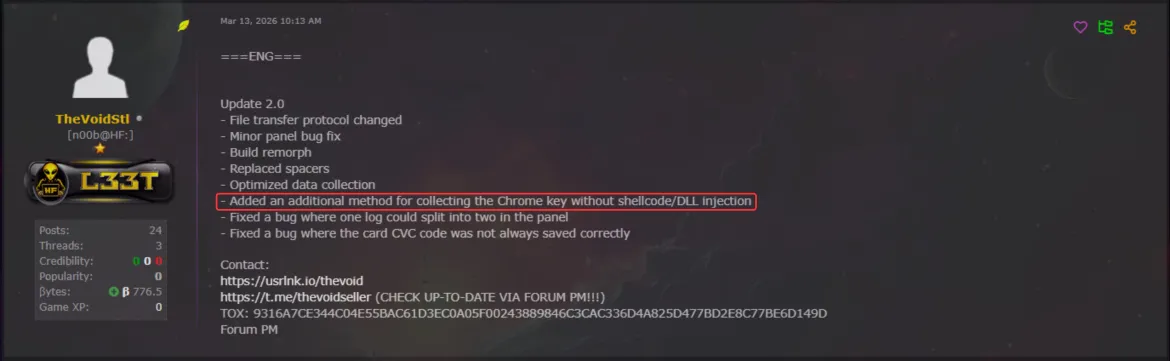
近期,Solar应急响应团队在跟踪海外威胁情报时,关注到一起较为典型的安全事件。基于相关公开报道与情报信息,我们结合自身实战经验,对VoidStealer木马的最新变种进行了深度剖析。
依托Solar安全运营响应团队的日常实战沉淀,我们会定期分享在安全运营过程中处置的典型应急响应事件。作为专业的应急响应中心,Solar致力于为复杂多变的安全事件提供从深度溯源到闭环处置的全流程支持。针对各类高隐蔽性攻击,我们不仅关注攻击行为本身,更注重还原完整攻击链路,并输出可落地的处置与加固方案。
一、 背景:ABE防护的“破防”时刻
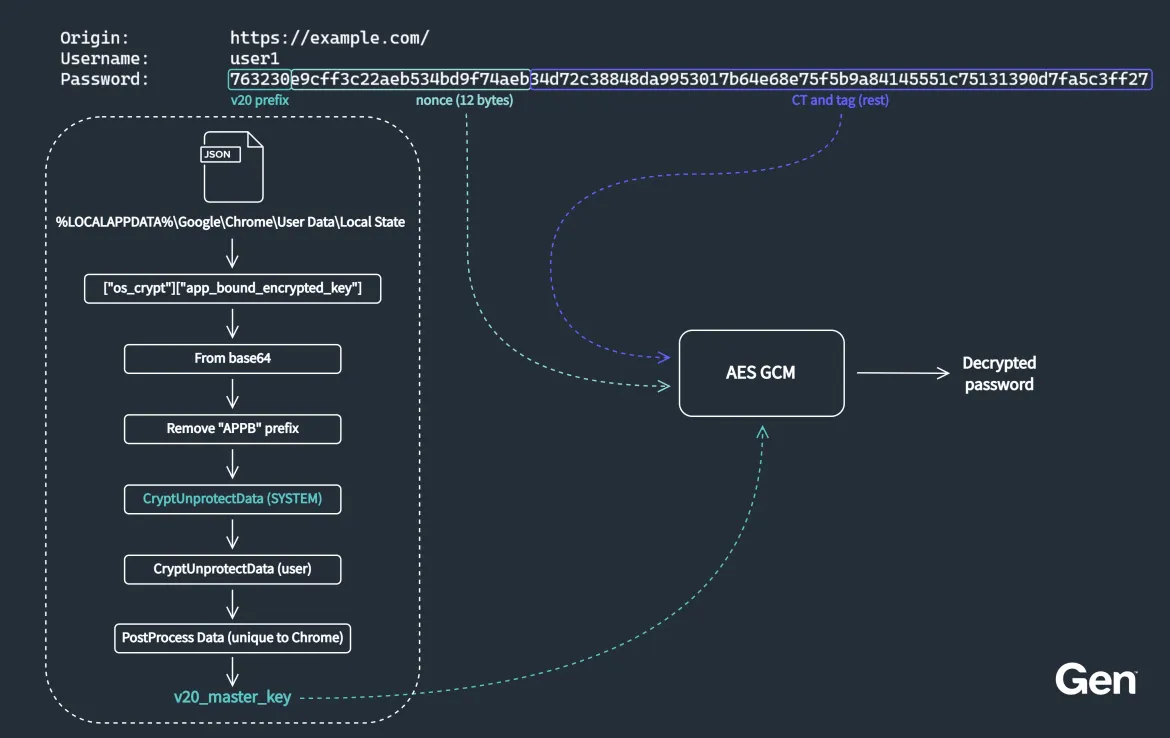
一直以来,浏览器是企业终端中最核心的“数据金库”。为了应对日益猖獗的Cookie窃取攻击,Google在2024年7月发布的Chrome 127中引入了ABE(Application-Bound Encryption)机制。简单来说,ABE将Cookie和部分密码的解密过程与Chrome的身份及特权服务(IElevator)绑定。
在ABE上线之初,它确实给传统窃密木马带来了极大的阻碍——攻击者如果想拿到明文,要么必须具备SYSTEM权限,要么必须向浏览器进程注入代码来调用IElevator接口。这两种操作在现代EDR(终端检测与响应)眼中,简直是“黑暗中的萤火虫”,极易被捕捉。
然而,VoidStealer的出现打破了这一僵局。它不仅绕过了ABE,还彻底抛弃了“高权限”和“代码注入”这两个传统特征,这对于企业侧的常规检测逻辑提出了严峻挑战。
二、 攻击链深度解析:从“硬碰硬”到“巧取”
在Solar团队的分析中,VoidStealer v2.0的核心逻辑展示了攻击者对Windows底层机制的精细化利用。其攻击链路并非传统的暴力破解,而是基于“调试器挂载”的精准打击:
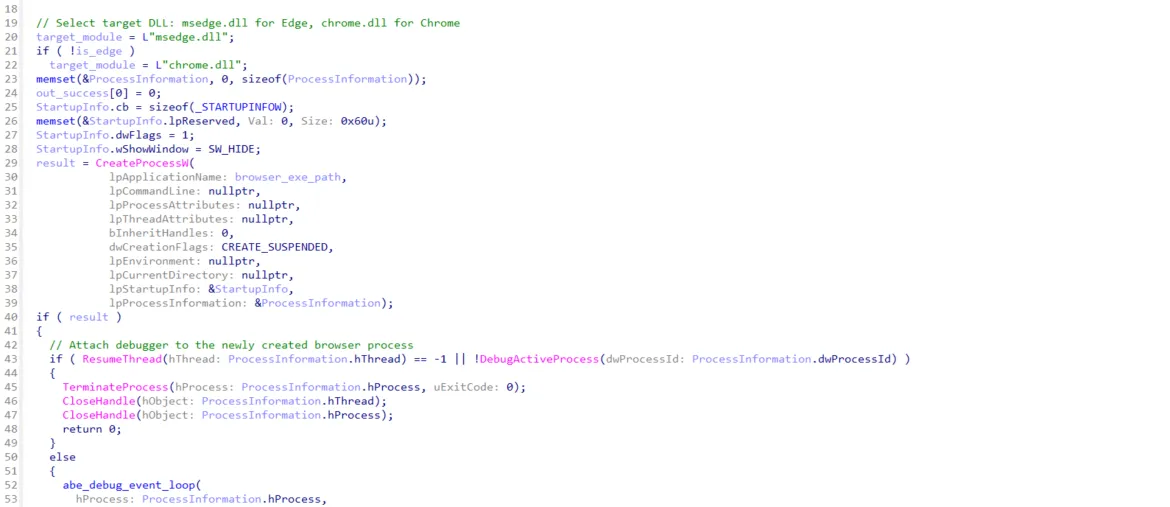
初始阶段:隐蔽启动 攻击者利用
CreateProcessW创建一个挂起的(CREATE_SUSPENDED)浏览器实例,并设置SW_HIDE标志,使其在后台运行且不可见。这一步是为了确保有一个“干净”的、具备解密环境的浏览器进程被拉起。挂载与调试:核心跳板 这是最关键的一步。VoidStealer并不向浏览器注入恶意DLL,而是直接通过
DebugActiveProcess将自己附加到目标浏览器进程上。在Windows内核视角,这看起来就像是一个合法的调试行为(类似于开发者调试代码)。时机捕捉:硬件断点(Hardware Breakpoints) 这是VoidStealer“高级”的地方。它不需要修改浏览器内存(软件断点会修改指令,容易被内存扫描检测到),而是利用CPU提供的硬件断点(DR0-DR7寄存器)。 它在
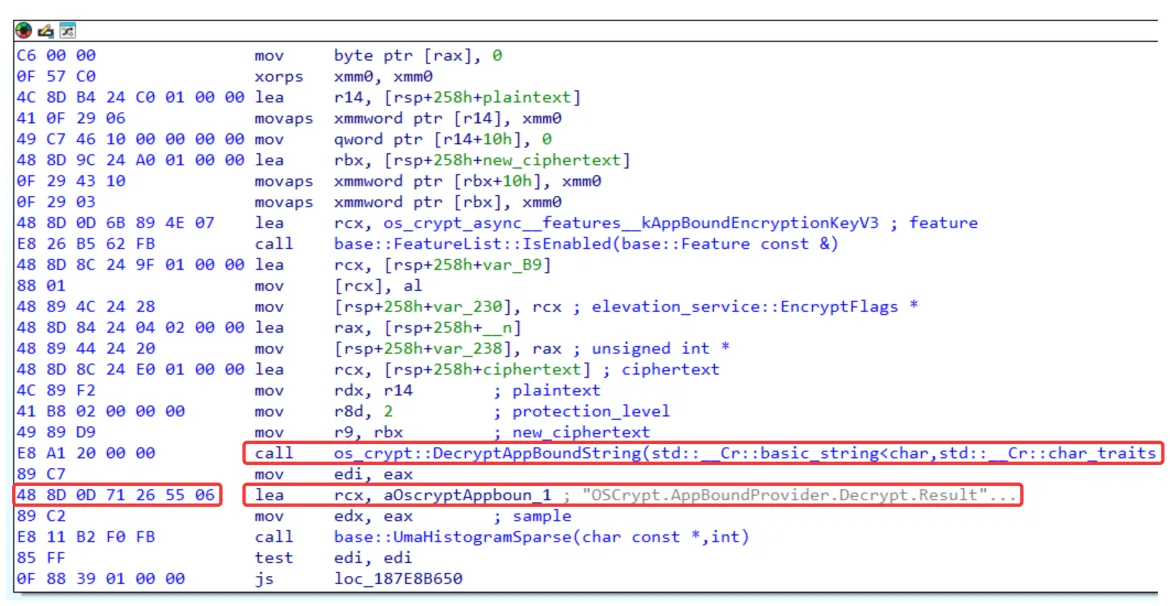
chrome.dll或msedge.dll中定位到负责解密的关键函数(如os_crypt::DecryptAppBoundString之后的位置)。当浏览器在启动过程中加载并解密Cookie时,CPU一旦触发断点,VoidStealer便能直接读取寄存器(如R15或R14)中的指针,从而获取到明文的v20_master_key。数据窃取:离线解密 一旦拿到了
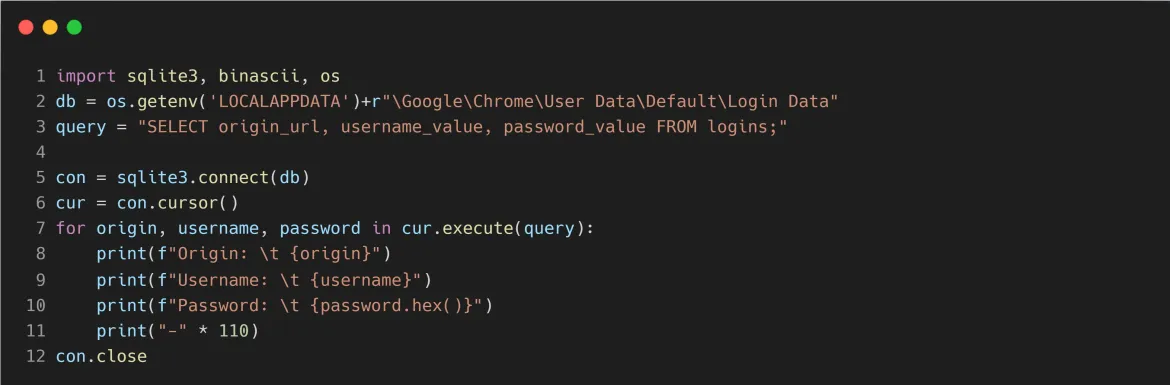
v20_master_key,浏览器本地的ABE防护就形同虚设。攻击者无需再与IElevator交互,直接在本地对SQLite数据库中的Cookie和凭据进行离线解密。
三、 Solar视角:为什么这波攻击难防?
从我们的处置经验来看,很多安全运营团队在面对此类攻击时,往往会陷入“误区”:
- 误区一:过度依赖“特权”检测。 很多企业认为,只要监控了SYSTEM权限的提升行为,就能拦住窃密木马。但VoidStealer证明了,即使是普通用户权限,只要利用好调试API,一样能把浏览器掏空。
- 误区二:过度依赖“注入”检测。 大多数EDR对
CreateRemoteThread、WriteProcessMemory等函数极其敏感。但VoidStealer使用的是调试器接口,这是合法的系统功能,如果防守方没有对“调试器挂载”进行白名单管理或异常监控,这波攻击几乎是“静默通过”的。 - 误区三:忽略了“异常进程行为”。 攻击者为了隐藏,通常会使用隐藏窗口(Hidden Window)或无头模式(Headless)。很多企业的终端监控策略只关注了进程名,却忽略了进程启动的属性。
四、 攻击者画像与技术演进
VoidStealer背后的攻击者表现出极高的“工程化”素养。他们不再追求大张旗鼓的勒索,而是追求“长效、隐蔽、高价值”。
这种技术思路实际上是借鉴了开源项目(如ElevationKatz),并进行了实战化封装。这预示着一个危险的趋势:高门槛的攻击技术正在被MaaS(恶意软件即服务)平台快速吸收。 过去需要顶级安全研究员才能编写的复杂利用代码,现在只需要购买一个现成的窃密木马就能实现。
五、 应对与加固:给企业的实战建议
面对这种“不注入、不提权”的隐蔽攻击,单纯靠传统的特征码扫描已经远远不够。Solar应急响应团队建议企业从以下维度加强防线:
加强对“调试器挂载”的审计: 在EDR策略中,应重点监控
DebugActiveProcessAPI的调用。除开发人员的终端或特定的调试场景外,普通办公终端不应出现调试器挂载浏览器进程(chrome.exe/msedge.exe)的行为。一旦发现,应立即触发高危告警。关联分析“进程启动属性”: 关注
CreateProcess行为,特别是带有SW_HIDE或隐藏窗口属性的浏览器进程,且其父进程并非explorer.exe或正常的启动器。这类“隐身”的浏览器,是窃密木马最常用的遮羞布。内存扫描的必要性: 虽然VoidStealer使用了硬件断点绕过内存Patch检测,但其在遍历内存模块、搜索特定字符串(如
OSCrypt.AppBoundProvider)时,仍会产生大量的内存读取行为。对于关键业务终端,配置针对浏览器进程的异常内存读取行为监控(尤其是来自未签名二进制文件的读取)是极具性价比的防御手段。建立“假设已入侵”的零信任视角: 如果Cookie被窃取,攻击者即可实现Session Hijacking(会话劫持)。因此,仅靠终端防护是不够的,必须配合网络侧的异常流量监控,以及业务侧的MFA(多因素认证)防护。即便攻击者拿到了Cookie,如果无法通过MFA验证,其危害也会被限制在最小范围内。
安全防护从来不是一劳永逸的,这是一场与攻击者在底层技术上的“猫鼠游戏”。VoidStealer的出现再次提醒我们:当防御体系逐渐完善时,攻击者就会转向那些被我们视为“理所当然”的系统底层接口。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。我们不仅提供威胁情报,更能为您提供从应急响应到体系加固的闭环服务。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com