事件背景:被劫持的知名平台与信任危机
近期,知名数字资产平台Artlist遭遇了一起精心策划的供应链攻击。攻击者成功入侵了该平台的子域名,并利用其高信誉度作为掩护,向海量用户推送恶意内容。从我们的应急响应经验来看,攻击者非常善于利用企业业务中被忽视的“侧翼”资产——即那些虽然不再频繁维护,但仍保留有管理权限的WordPress子站点。
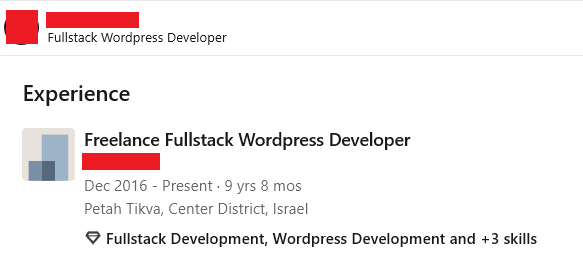
此次事件的源头可追溯至2023年的一起信息窃取木马感染。一名曾与Artlist有业务往来的外部开发者,因在个人设备上运行了盗版软件,导致浏览器中存储的WordPress后台凭证被窃取。这一环节是很多企业容易忽视的:第三方合作伙伴的终端安全性,往往成为了企业内网或核心业务系统的“后门”。
攻击链深度拆解:从凭证窃取到RAT部署
此次攻击展现了极高的技术对抗性,攻击链条环环相扣:
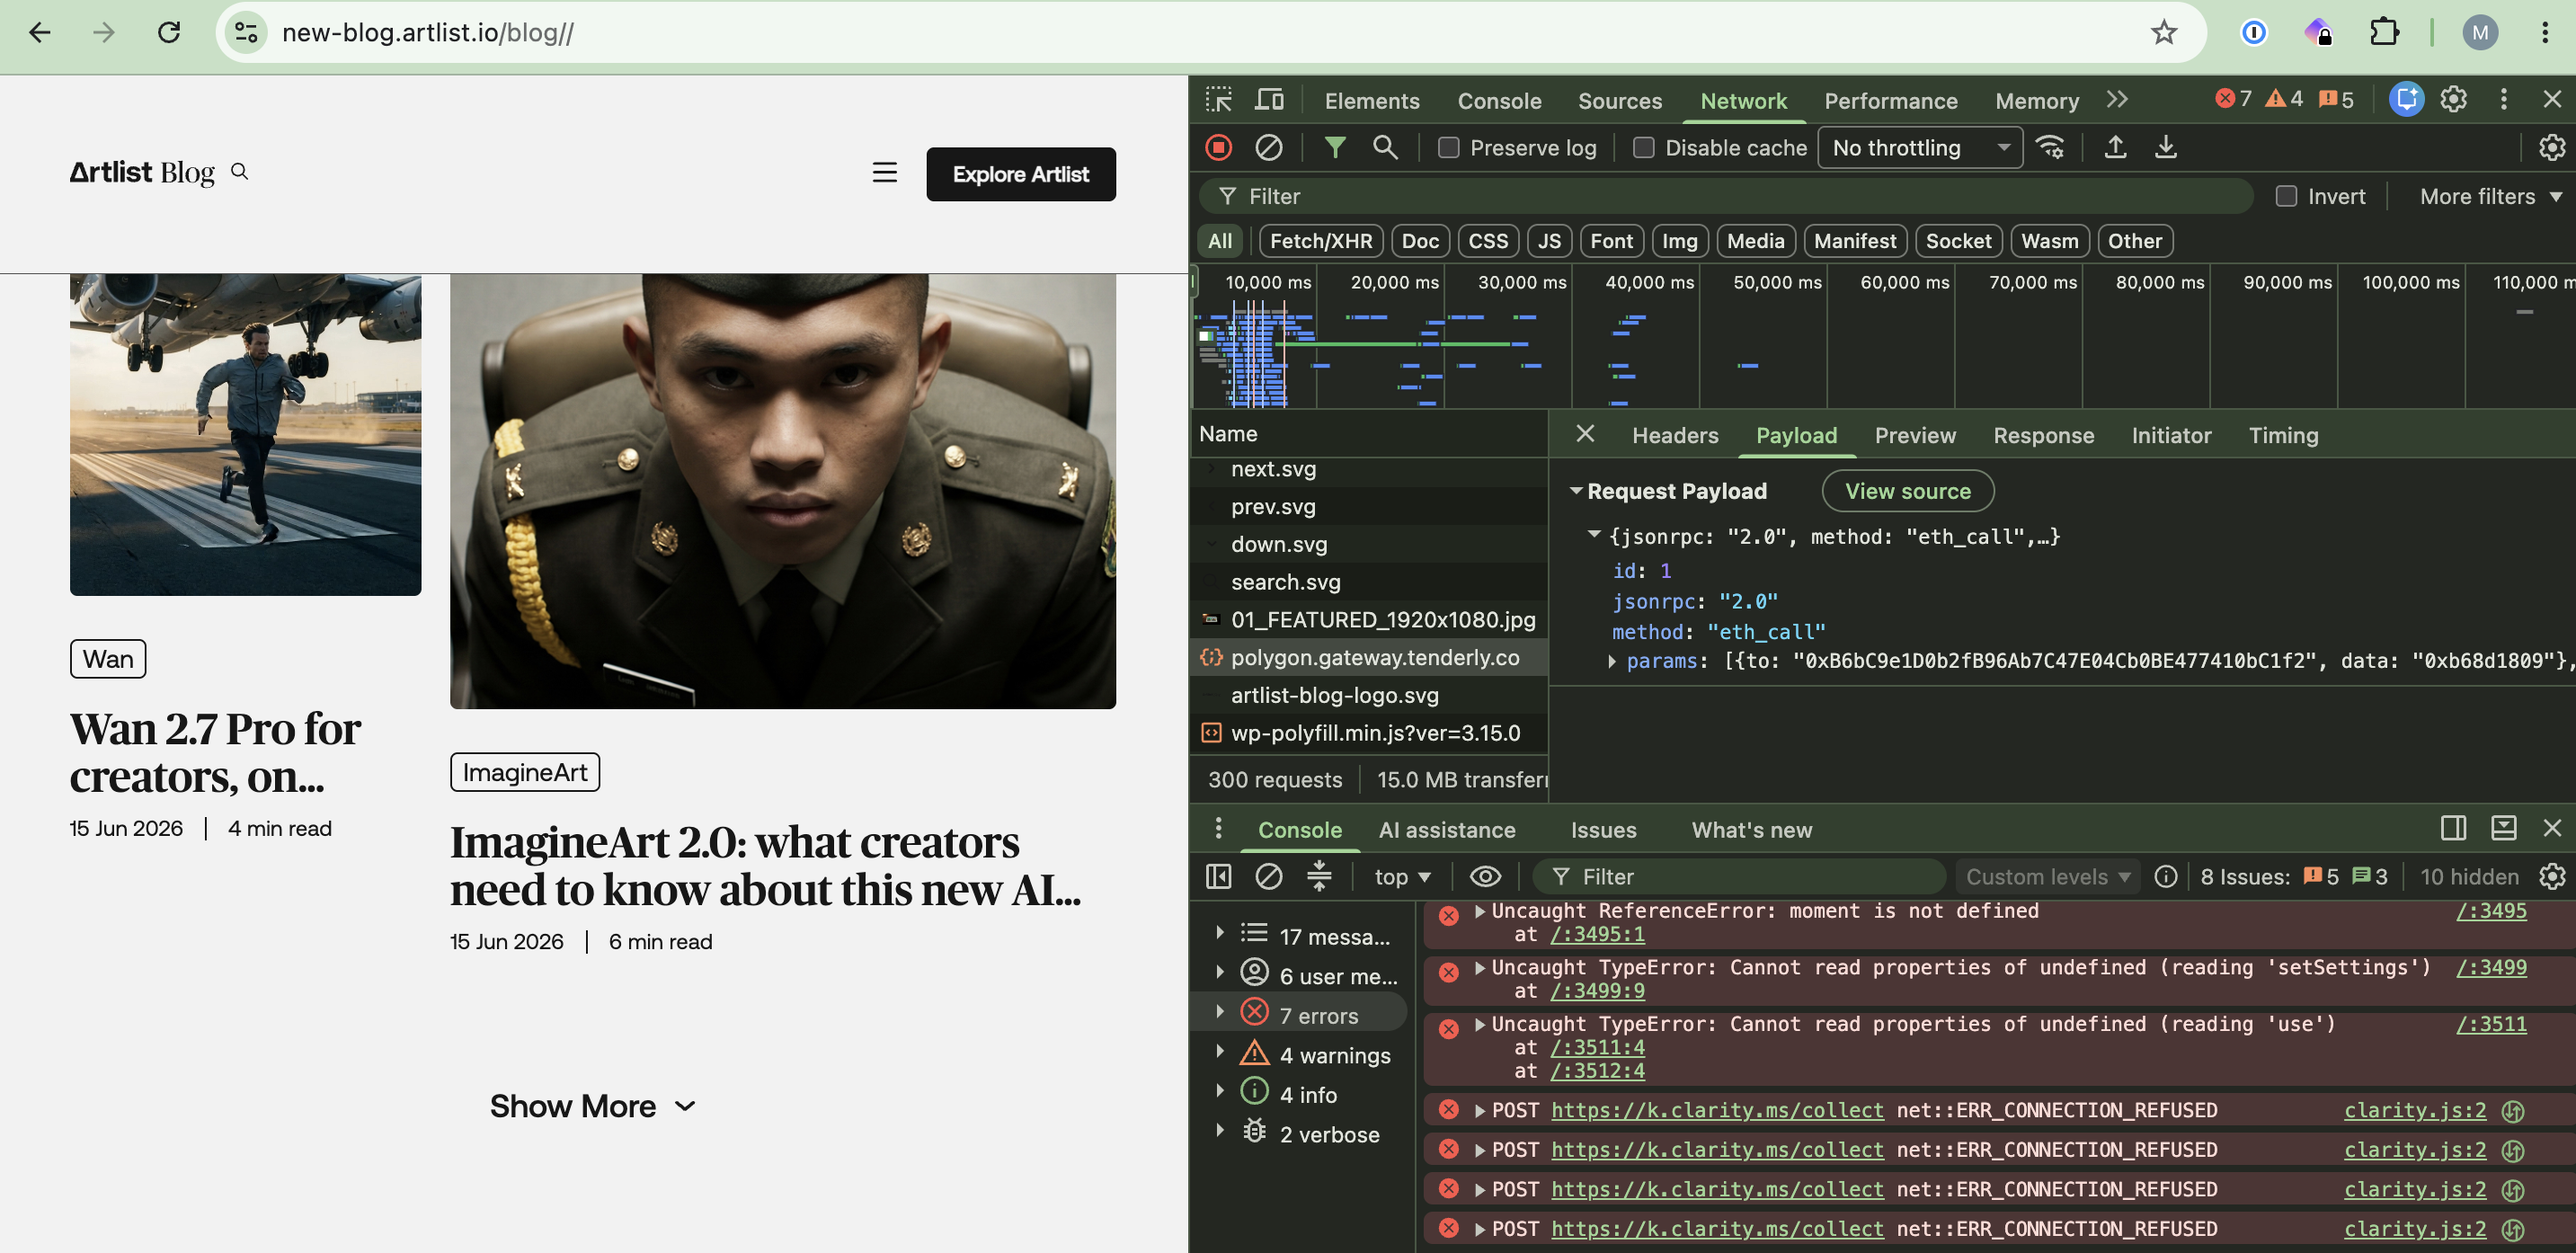
第一阶段:凭证复用与后台植入。攻击者利用窃取到的有效管理员凭证登录WordPress后台,并在HTML模板中嵌入恶意JavaScript代码。这些代码并非直接指向恶意服务器,而是通过“EtherHiding”技术,动态查询区块链智能合约获取下一跳地址。
第二阶段:ClickFix社会工程学诱导。当用户访问受感染页面时,会弹出伪造的reCAPTCHA验证框。诱导信息要求用户执行一系列复杂的键盘操作(如Win+X、I、Ctrl+V),这些操作的本质是调用Windows终端并执行剪贴板中的PowerShell脚本。
第三阶段:DLL侧加载与RAT植入。脚本执行后,会自动下载并解压一个合法的签名程序,随后利用该程序侧加载恶意DLL。这种“白加黑”的手法能有效规避传统安全软件的检测。
第四阶段:多层级隐蔽执行。恶意代码通过内存加载方式运行,利用API回调机制避开敏感的线程创建监控,最终将RAT(远程访问木马)映射至内存中执行。
技术亮点:区块链基础设施的滥用
这一环节是很多企业容易忽视的。攻击者并没有将恶意载荷服务器硬编码在脚本中,而是通过查询Polygon链上的智能合约来获取动态地址。类似攻击近年来明显增加,这种架构使得攻击者无需频繁修改被入侵的WordPress站点,只需更新区块链上的数据即可实现基础设施的快速轮换,极大地增加了防御者溯源和阻断的难度。
此外,该RAT具备完善的C2通信机制,除了常规的加密通信外,还内置了Tor组件作为备用方案,一旦主链路被封堵,木马将自动切换至.onion网络进行指令接收。
Solar应急响应建议
针对此类复杂的供应链与社会工程学攻击,我们建议企业采取以下加固措施:
- 强化凭证管理:针对CMS后台及敏感业务系统,必须强制执行多因素认证(MFA),且应优先采用防钓鱼的硬件令牌或FIDO2标准。
- 严控第三方风险:对所有拥有企业内网或系统访问权限的第三方人员终端,应建立强制的安全基线检查,严禁在办公设备上运行非授权软件。
- 监测异常行为:重点监控网站模板文件的变更,以及终端设备上出现的异常Shell调用、内存映射及网络连接行为(特别是针对区块链RPC接口的非正常请求)。
- 应急响应准备:定期开展模拟演练,确保在发现异常流量或钓鱼页面时,能够迅速进行凭证重置、域名封锁及受损终端的隔离处置。
类似攻击近年来明显增加,企业应从“防御边界”转向“全链路信任评估”。如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com