事件背景与组织动向
近期,网络安全领域监测到 APT 组织 Cloud Atlas(又称 Inception)针对俄罗斯及白俄罗斯境内的政府与商业机构发起了一系列高强度的网络间谍活动。该组织自 2014 年活跃以来,始终保持着极高的战术灵活性。从我们的应急响应经验来看,Cloud Atlas 在 2025 年至 2026 年间的行动中,不仅沿用了经典的钓鱼邮件攻击方式,还引入了针对 Windows 系统底层库的深度篡改技术,旨在实现长期、隐蔽的受控环境驻留。
攻击链分析:从钓鱼到深度渗透
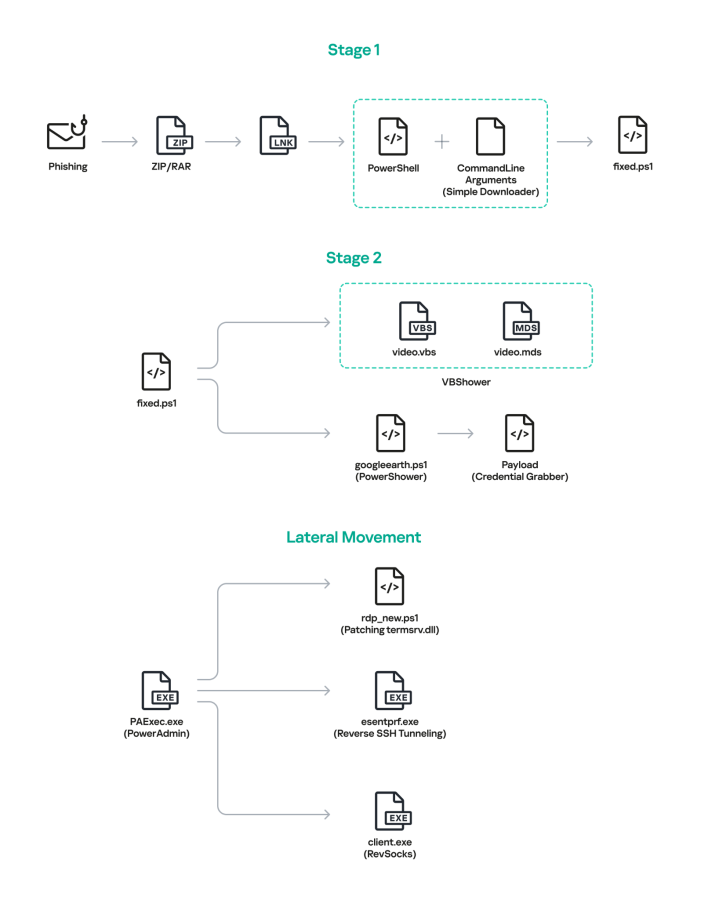
Cloud Atlas 的攻击链路设计精密,环环相扣。攻击者通常以带有恶意 LNK 快捷方式的压缩包作为初始切入点,诱导受害者点击。这一环节是很多企业容易忽视的——用户往往对文档类附件警惕性较高,却容易忽略快捷方式图标背后的恶意脚本调用。
一旦触发,系统会执行 PowerShell 脚本,并通过 CVE-2018-0802 等老牌漏洞释放载荷。为了掩盖恶意进程,攻击者会同步弹出一个伪装的 PDF 文档,利用受害者的“视觉盲区”在后台完成清理痕迹、植入后门(如 VBCloud 和 PowerShower)等关键步骤。
核心技术解析:RDP 协议的“后门”化
本次活动中最值得警惕的技术细节在于对 termsrv.dll 的补丁处理。常规情况下,Windows 系统限制了 RDP 的并发会话数,而 Cloud Atlas 编写的 rdp_new.ps1 脚本通过获取该文件的所有权并修改特定字节序列,成功绕过了这一限制。
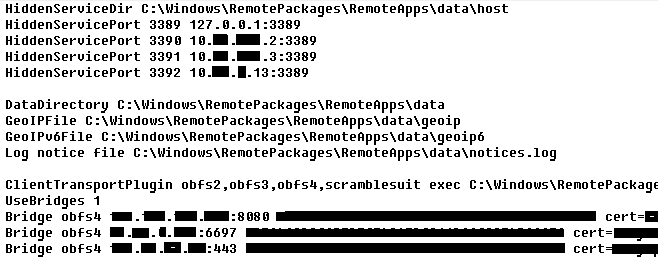
从安全研究的角度看,通过修改 termsrv.dll 实现的多用户并发,能够让攻击者在不干扰合法用户操作的前提下,随时通过 RDP 协议“平滑”进入系统。此外,该组织还广泛利用反向 SSH 隧道、RevSocks 及 Tor 匿名网络构建多层通信链路,极大地增加了溯源难度。
现代化窃密与持久化手段
在数据窃取方面,Cloud Atlas 展现了极强的“云原生”倾向。例如,新发现的 PowerCloud 工具能够将采集到的管理员凭据通过 Base64 编码后,直接上传至 Google Sheets 等合法云服务平台。这种利用正常业务流量进行数据外发的行为,往往能绕过传统的边界防火墙检测,是近年来攻击者绕过监控的新趋势。
安全建议与 Solar 经验分享
针对此类深度潜伏的 APT 攻击,我们建议企业从以下几个维度加强防范:
首先,强化终端库文件完整性监控。termsrv.dll 等核心系统组件应处于严格的保护状态,任何未经授权的修改行为都应触发最高级别的报警。
其次,严控 PowerShell 执行策略。在生产环境中,应限制 PowerShell 的远程调用权限,并开启脚本块记录(Script Block Logging)功能,以便在遭受攻击时能够还原攻击者的操作轨迹。
最后,警惕异常的隧道流量。企业应定期梳理内网资产的对外连接情况,特别是对于 SSH 隧道、Tor 节点连接以及向公共云服务上传大量数据的行为进行重点审计。类似攻击近年来明显增加,单纯依赖边界防御已不足以应对,构建基于终端行为分析的纵深防御体系刻不容缓。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com