事件背景:从传统木马到浏览器驻留式诈骗
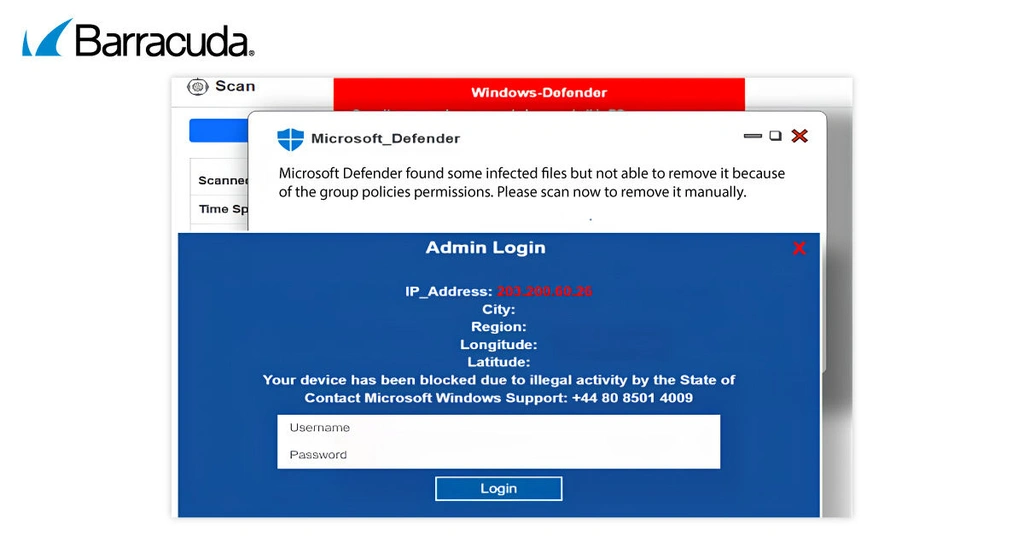
近期,一种名为CypherLoc的浏览器挂马套件在安全领域引发了高度关注。根据相关威胁情报显示,自2026年初以来,该套件已累计发动了超过280万次攻击。与传统的勒索病毒或直接植入恶意程序不同,CypherLoc代表了当前威胁演进的一个重要趋势:攻击者不再执着于在终端设备上安装恶意软件,而是转向利用浏览器作为攻击载荷的执行环境,通过极其逼真的心理暗示和系统锁定效果,诱导受害者拨打所谓的“微软技术支持”电话进行诈骗。
从我们的应急响应经验来看,这种“无文件化”的诈骗手段极易绕过传统的终端杀毒软件,因为攻击过程本质上是基于网页脚本的交互,这在很多企业内部的自动化检测流程中往往容易被漏掉。
攻击链分析:层层递进的心理攻防
CypherLoc的攻击链设计非常精密,主要分为三个阶段:
第一阶段是诱饵投递。攻击者通过钓鱼邮件、恶意链接或被篡改的网页将用户重定向至恶意落地页。此时网页看起来完全正常,没有任何攻击迹象。
第二阶段是环境触发与隐蔽执行。只有当满足特定的URL哈希参数及完整性检查时,加密的载荷才会在内存中解密。如果检测到是在沙箱或安全分析环境中运行,该页面会直接跳转至空白页,从而实现对自动化扫描工具的完美规避。
第三阶段是全屏锁定与诈骗实施。一旦触发成功,页面会立即注入全新的HTML结构,进入全屏锁定模式,禁用浏览器右键菜单,隐藏鼠标指针,并播放警报音,营造出系统即将崩溃的假象。为了增加恐惧感,攻击者甚至会显示用户的真实公网IP地址,诱导用户信以为真,进而拨打屏幕上的“售后热线”。
技术手法解析:为何它难以被清除
CypherLoc之所以能在短时间内大范围传播,在于其采用了多种针对防御者的对抗技术:
首先是运行时动态替换。页面在解密后会彻底重写自身,这种“自我销毁并重组”的行为直接破坏了安全分析人员对网页源代码的静态追踪。
其次是针对浏览器调试器的干扰。当我们尝试通过开发者工具(F12)分析其行为时,该套件会故意触发大量的资源重载和布局重算,导致浏览器性能瞬间卡顿甚至崩溃,从而阻断分析过程。
再者是虚假登录表单。页面会要求用户输入凭据,虽然这些输入不会被后端处理,但这一过程极大地延长了受害者的交互时间,增加了诈骗成功的概率。这一环节是很多企业容易忽视的,因为安全团队往往只关注恶意程序的下载行为,而忽略了这种基于Web的欺诈交互。
安全建议与Solar专家经验
面对此类基于浏览器环境的新型威胁,企业必须转变防御思路,从单纯的“设备防护”向“用户行为感知”延伸:
第一,强化浏览器安全配置。通过组策略禁用不必要的浏览器功能,并部署能够识别恶意脚本行为的Web安全网关。
第二,提升员工安全意识。这是应对此类诈骗的最有效防线。必须明确告知员工:任何合法的安全告警绝不会通过网页弹窗要求拨打特定电话,也绝不会出现锁屏提示。
第三,建立应急响应预案。当员工报告浏览器异常卡顿或出现伪造告警时,不要仅将其视为浏览器故障,应立即断开网络连接,并及时上报安全团队进行溯源。类似攻击近年来明显增加,企业应定期开展模拟钓鱼演练,提升一线员工的警惕性。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com