事件背景:开发工具链的“毒苹果”
近期,GitHub内部存储库遭遇入侵,经官方确认为一名员工设备安装了被篡改的“Nx Console” VS Code扩展程序所致。攻击者通过这一手段窃取了约3800个存储库。从我们的应急响应经验来看,这并非孤立事件,而是近期席卷开发生态的“Mini Shai-Hulud”供应链攻击运动的延伸。包括OpenAI、Mistral AI和Grafana Labs在内的多家科技巨头均在此轮攻击潮中受到波及。
攻击链深度解析
本次攻击的核心在于“信任链的破坏”。攻击者通过入侵开发者的终端设备,利用受害者对常用开发工具(如VS Code插件)的信任,将恶意代码植入合法的更新包中。
- 初始接入:攻击者通过感染开发者的工作环境,绕过了传统的边界防护。
- 权限提升与横向移动:一旦恶意插件在本地环境中执行,攻击者便能获取开发者的凭据,进而访问内部存储库。
- 持续性威胁:类似TeamPCP这样的组织,通过公开恶意代码逻辑,实质上为后续的自动化攻击提供了“模版”,大幅降低了攻击者的门槛,使得针对开源存储库的攻击呈现出规模化、自动化的态势。
这一环节是很多企业容易忽视的:企业往往投入大量资源在服务器防火墙上,却忽略了开发人员终端安装的插件、依赖库和第三方工具的安全性。
技术手法与行业警示
除了供应链攻击,近期我们观察到以下几类威胁呈现显著增长:
首先是“旧漏洞的复燃”。例如,一个在Linux内核中潜伏九年的权限提升漏洞(CVE-2026-46333)被公开,提醒我们系统补丁的长期维护不可松懈。其次,攻击者正在大规模利用物联网设备,如针对Four-Faith工业路由器的漏洞利用,将其编入僵尸网络。
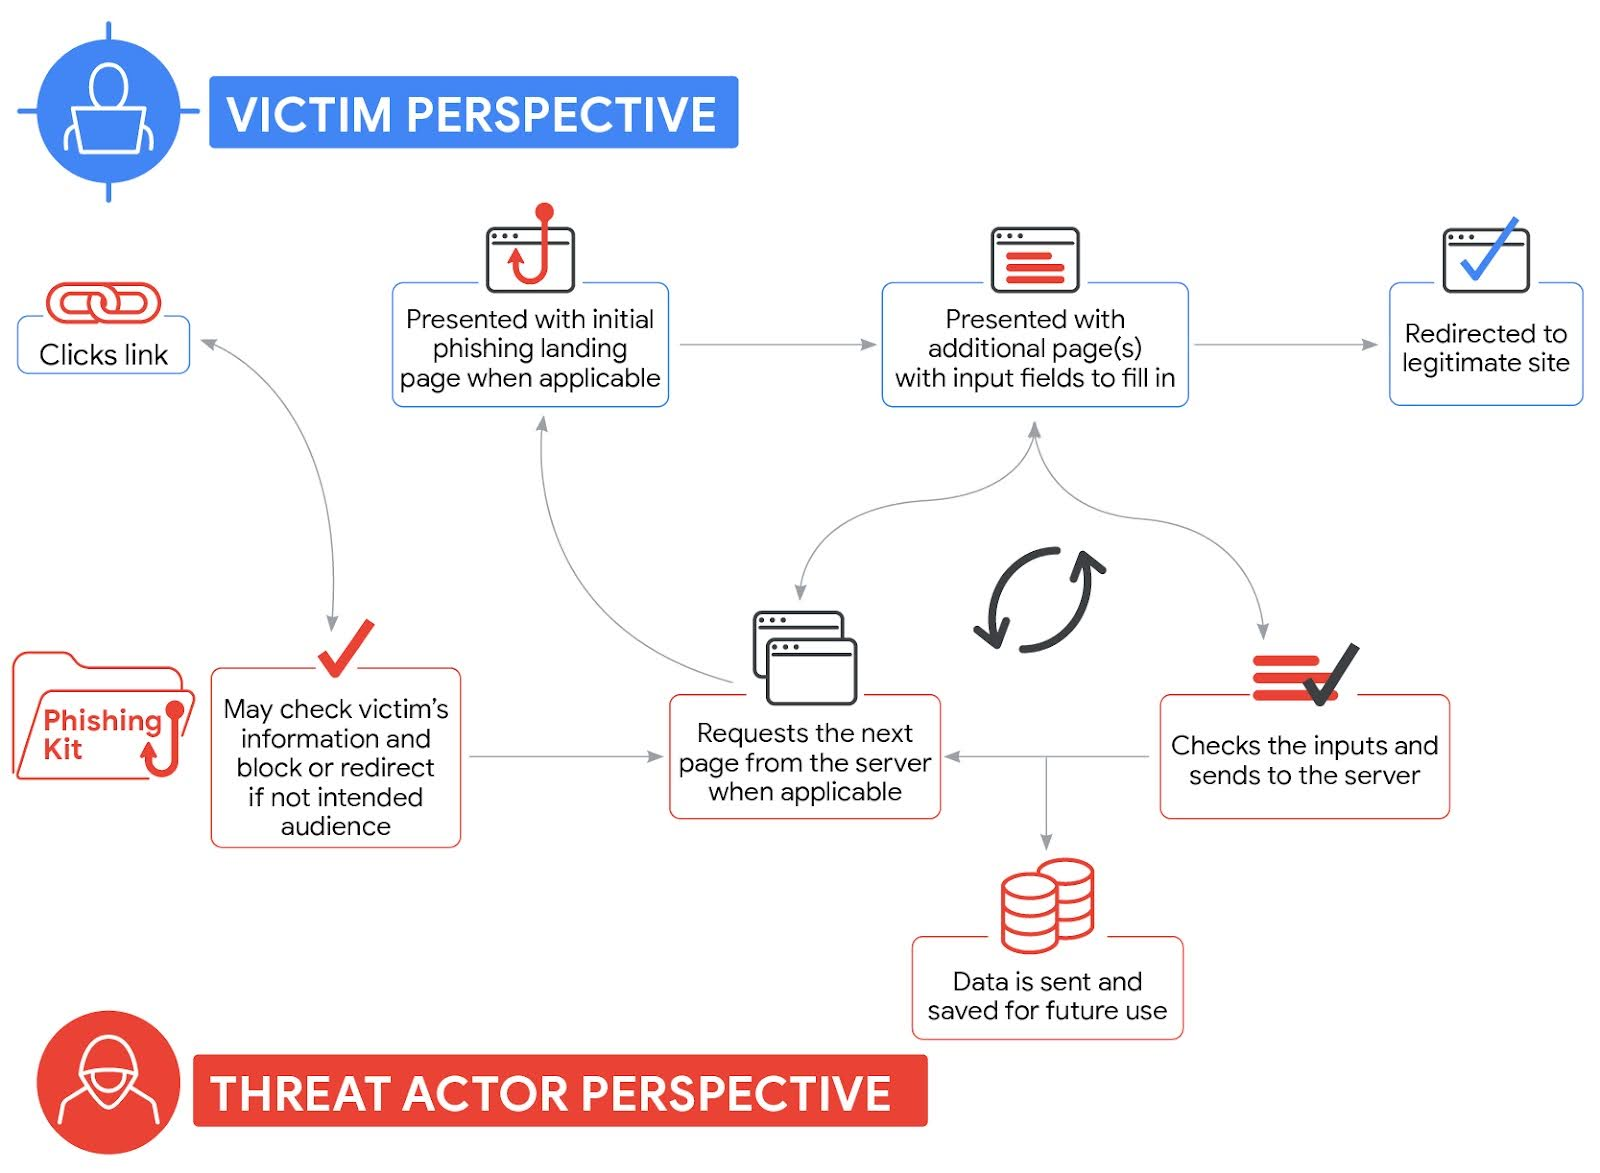
此外,钓鱼攻击的形态也在进化。攻击者不再依赖粗糙的诈骗邮件,而是利用特定行业的业务流程(如高校的年度体检或税务评估)进行精准社工,甚至通过即时通信工具绕过传统的短信过滤机制。
Solar 安全建议与应急经验
从应急响应一线观察,面对日益复杂的攻击手段,企业应从以下几个维度构建防御体系:
- 强化开发环境安全:对开发人员使用的插件、第三方依赖包实施严格的白名单准入机制。定期审计开发工具的元数据及配置,建议引入如Bumblebee等轻量级扫描工具进行合规性检查。
- 凭据与权限治理:鉴于OAuth凭据泄露和滥用风险激增,企业应部署自动化监控工具,对云工作空间的连接进行实时分类与风险阻断,实现“最小权限”原则的落地。
- 建立主动防御意识:不要盲目依赖“打补丁”作为唯一的防御手段。攻击者往往利用“零日漏洞”之外的配置错误或逻辑缺陷进行攻击。企业应从被动响应转向基于行为的威胁狩猎,重点监控异常的API访问、高频的代码克隆行为以及非预期的外部通信。
- 应急演练常态化:类似本次GitHub事件,及早发现异常登录和数据出站行为是止损的关键。定期开展针对性应急演练,确保在发现异常时能迅速旋转关键密钥、封禁受损账号。
互联网环境的复杂性决定了安全没有“一劳永逸”的方案。保持对新威胁情报的敏锐度,并对基础设施进行深度清理,是当前企业安全运营的重中之重。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com