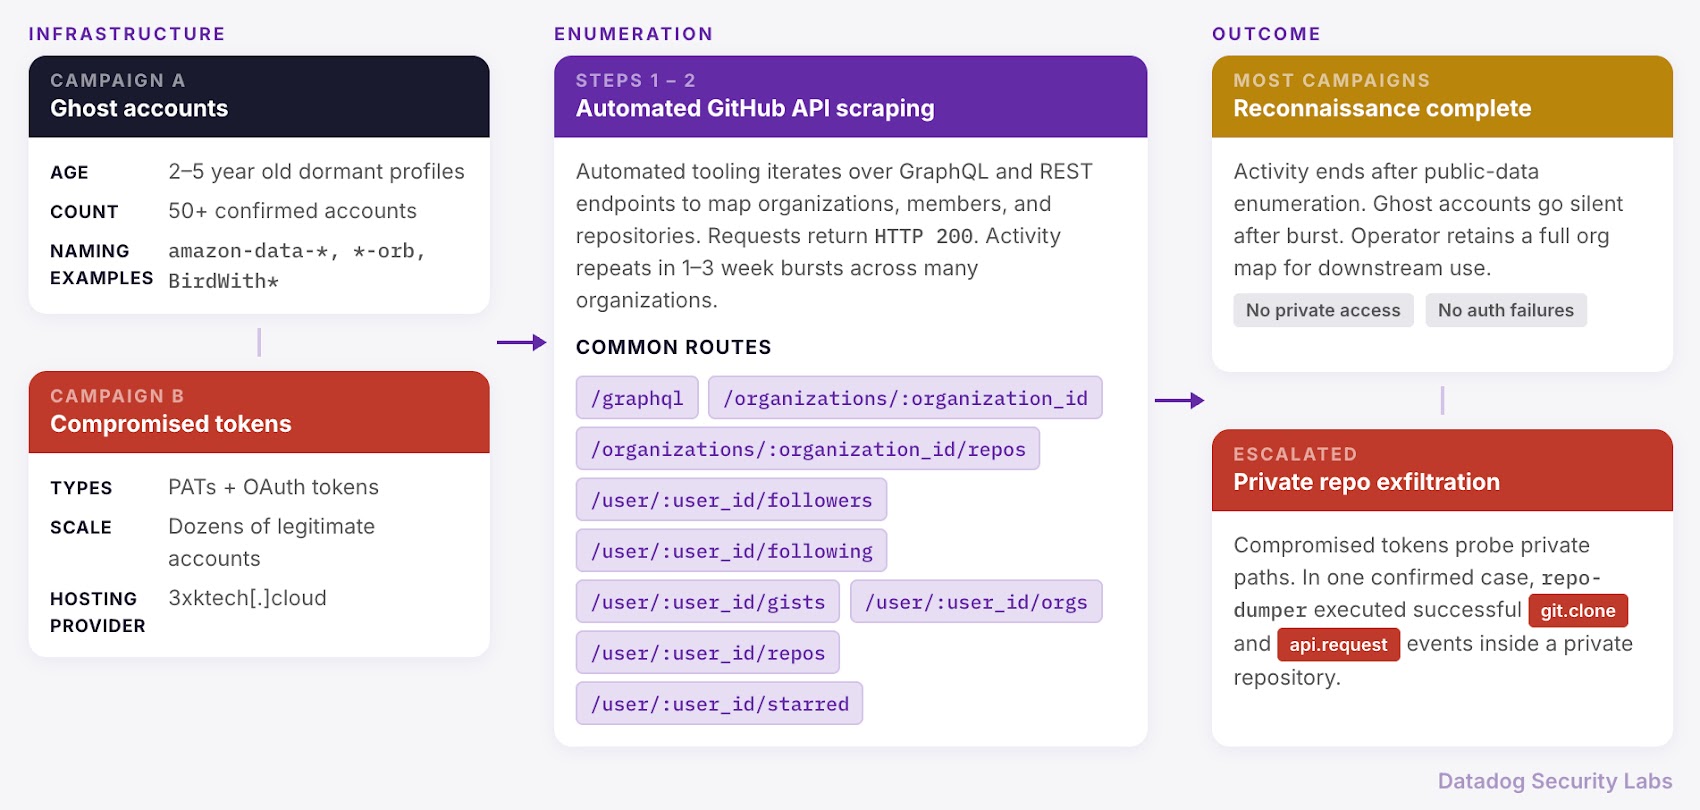
近期,针对企业代码托管平台的侦察活动呈现出高度隐蔽化的趋势。攻击者不再依赖简单的暴力扫描,而是通过精心布局的“幽灵账号”网络,对企业GitHub组织及成员信息进行系统性扫描。从我们的应急响应经验来看,这种将恶意活动掩盖在合法流量之下的做法,正成为企业供应链安全面临的新挑战。
攻击链分析:从侦察到窃取的演进
本次监测到的攻击活动并非单一行为,而是由多个重叠的攻击组协同开展。攻击者首先利用自动化工具通过GitHub API进行大规模信息枚举。其攻击链通常分为三个阶段:首先是利用沉睡多年的“幽灵账号”或泄露的OAuth令牌进行身份伪装;其次是针对公开的API接口进行低频、多源的侦察,获取包括组织架构、仓库列表、成员社交关系在内的元数据;最后,在完成充分的映射后,部分攻击者会利用权限漏洞尝试克隆企业的私有仓库。
这一环节是很多企业容易忽视的,因为大多数枚举行为都通过合法的API调用完成,且看起来与正常的开发协作流量无异。
技术手法解析:为何“幽灵”更难防范
攻击者的一大核心策略是“时间沉淀”。不同于即时注册的新账号,这些被利用的账号往往在两到五年前就已创建,并长期处于非活跃状态。这种策略能有效绕过GitHub平台的异常行为检测机制,因为这些账号在信誉度上更接近“正常用户”。
在具体操作上,攻击者采用了以下组合拳: 一是利用自定义的User-Agent字符串,模拟合法开发工具的访问特征; 二是利用多账号协作,通过分布式调用平摊请求频率,避免触发单账号的API限流阈值; 三是针对性挖掘GitHub API中无需身份认证即可访问的公开接口,如获取项目贡献者名单、星标仓库及个人关注列表。
类似攻击近年来明显增加,攻击者通过将这些零散的公开信息聚合,能够极其精准地构建出企业的研发组织架构图谱,进而筛选出潜在的突破口。
专家建议与Solar经验总结
虽然大部分活动目前仍停留在信息收集阶段,但已有明确证据表明,攻击者在获取足够情报后,会迅速切换至私有仓库的窃取模式。针对此类威胁,我们建议企业采取以下防护措施:
首先,严格排查个人访问令牌(PAT)的权限范围。很多安全事件的起因都是员工不慎将高权限的PAT上传至公开代码库或被非法窃取。建议推行最小权限原则,并定期清理过期的访问令牌。
其次,加强对GitHub组织访问日志的审计。企业应建立针对API异常调用的监控机制,重点关注短时间内针对大量敏感接口的聚合访问行为,特别是来自非预期地理位置或异常User-Agent的请求。
最后,建议企业对内部人员进行安全意识培训,强调账号安全防护,尤其是针对长期不用的GitHub账号,应及时进行注销或加固处理,防止其沦为攻击者的“跳板”。
如果您想了解勒索病毒的最新发展趋势,或在实际业务中遇到类似安全事件,欢迎关注“Solar应急响应团队”。
全国热线:400-613-6816
官网:www.solarsecurity.cn / www.sierting.com